令和4年度 秋期 情報処理安全確保支援士試験 午後Ⅱ 問題 問1 マルウェア解析環境の運用と模擬攻撃試験で確認した攻撃手法
学習ガイド
セキュリティ関連会社の脅威情報調査部を題材に、マルウェア解析環境の通信制御とファイル転送手順、模擬攻撃試験で使ったARPスプーフィングとパスワードのオフライン攻撃を扱う問題です。解析環境の運用ルールの意図、検疫PCによる手順の改善、パケット記録の読み方、ハッシュ化されたパスワードへの対策、運用改善提案までを順に読み解きます。
この記事で押さえる論点
- OF環境のルータの内部モード・公開モードの通信制御ルールと、検体を持ち込んで実行する手順の意図を説明できる
- 検体の挙動が攻撃者の変更で再現できなくなる可能性に備えて仮想マシンの状態を保存する理由を述べられる
- 検疫PCとパーソナルファイアウォールを使った新しいファイル転送手順で、感染拡大を防ぐ仕組みを設計できる
- ARPスプーフィングのパケット記録をMACアドレスとIPアドレスで読み解き、オフライン攻撃に対するソルト・ストレッチングの効果と運用改善提案(DAIなど)を説明できる
出題情報
- 出題
- 2022(R4)秋 情報処理安全確保支援士 午後II 問1
- 配点
- 100点満点
- 模範解答
- 公表(設問ごとに掲載)
出題趣旨・採点講評(IPA 公表)
サイバー攻撃が高度化する中,有効なセキュリティ対策を行う上で重要な要因の一つとして,攻撃者の行動,マルウェアの挙動を観測によって解析することが挙げられる。本問では,セキュリティ関連会社での脅威情報調査及びCTFを題材に,マルウェアの動的解析システムの安全な運用方法の設計能力,及び攻撃者の攻撃手法を想定した事前対策の立案能力を問う。
問1では,セキュリティ関連会社での脅威情報調査及びCTFを題材に,マルウェアの動的解析システムの,安全な運用方法の設計能力,及び攻撃者の攻撃手法を想定した事前対策の立案能力を問うた。全体として正答率は平均的であった。
問題本文
問1 脅威情報調査に関する次の記述を読んで,設問に答えよ。
L社は,従業員 200 名のセキュリティ関連会社である。L社の脅威情報調査部(以下,Q部という)は,国内で流行しているマルウェアを解析したり,攻撃者グループの攻撃手法を調査したりして,顧客にレポートを提供する事業を行っているほか,四半期レポートを作成して公開している。Q部が管理するネットワークの概要を図1に,システムの概要を表1に示す。
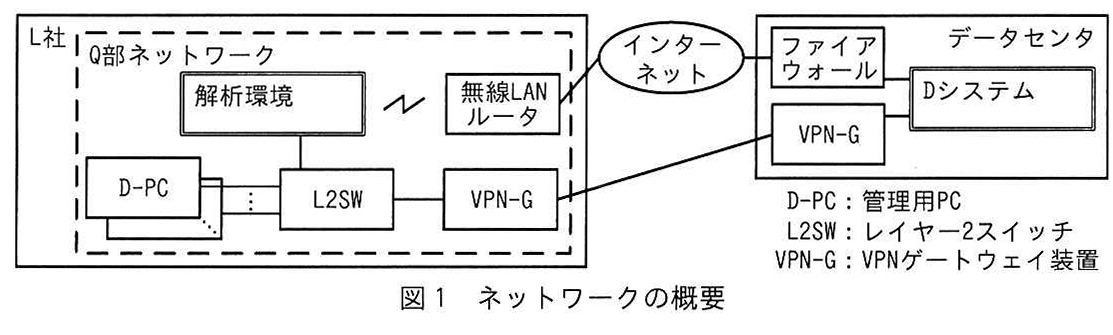
図の説明テキスト
図1 ネットワークの概要
ネットワーク構成図。
・左側に破線の枠で囲まれた「L社 Q部ネットワーク」がある。内部には「解析環境」「無線LANルータ」「D-PC」「L2SW」「VPN-G」が配置されている。
・「解析環境」は「無線LANルータ」と通信する波線の経路を持つ。「D-PC」は「L2SW」に接続し、「L2SW」は「VPN-G」に接続している。
・「無線LANルータ」と「VPN-G」はそれぞれ外部の「インターネット」という雲型のノードに接続している。
・右側には実線の枠で囲まれた「データセンタ」がある。内部には「ファイアウォール」「VPN-G」「Dシステム」が配置されている。
・「インターネット」からの通信はデータセンタの「ファイアウォール」を通り、「VPN-G」を経由して「Dシステム」へと繋がっている。
・図の右下には注記として、「D-PC:管理用PC」「L2SW:レイヤー2スイッチ」「VPN-G:VPNゲートウェイ装置」と記載されている。
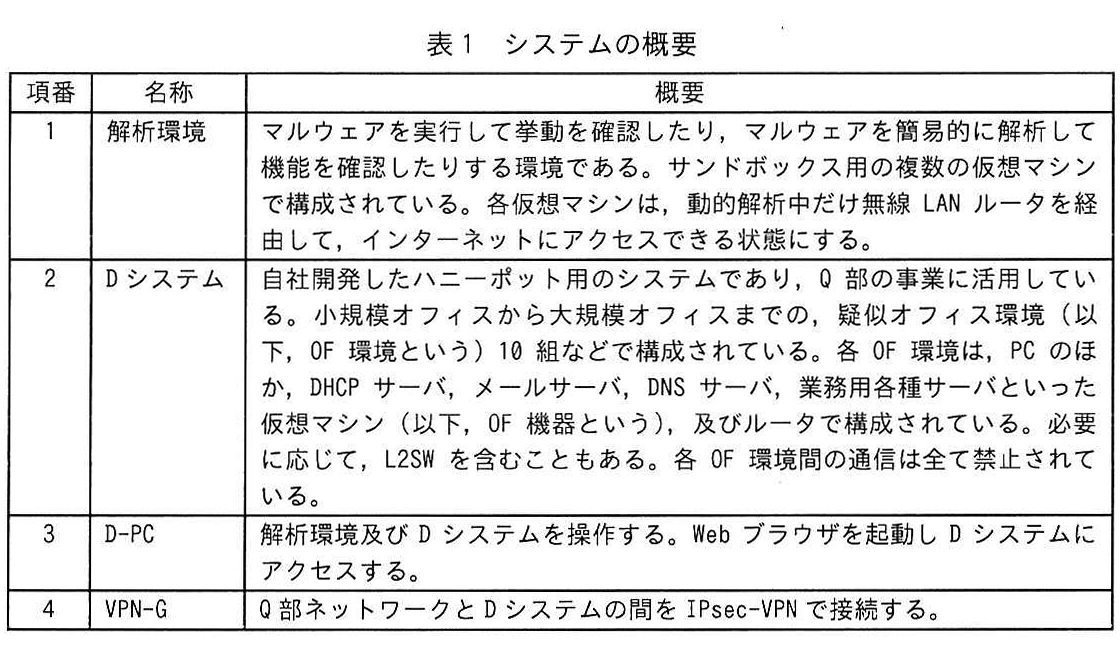
図の説明テキスト
表1 システムの概要
| 項番 | 名称 | 概要 |
|---|---|---|
| 1 | 解析環境 | マルウェアを実行して挙動を確認したり,マルウェアを簡易的に解析して機能を確認したりする環境である。サンドボックス用の複数の仮想マシンで構成されている。各仮想マシンは,動的解析中だけ無線LANルータを経由して,インターネットにアクセスできる状態にする。 |
| 2 | Dシステム | 自社開発したハニーポット用のシステムであり,Q部の事業に活用している。小規模オフィスから大規模オフィスまでの,疑似オフィス環境(以下,OF環境という)10組などで構成されている。各OF環境は,PCのほか,DHCPサーバ,メールサーバ,DNSサーバ,業務用各種サーバといった仮想マシン(以下,OF機器という),及びルータで構成されている。必要に応じて,L2SWを含むこともある。各OF環境間の通信は全て禁止されている。 |
| 3 | D-PC | 解析環境及びDシステムを操作する。Webブラウザを起動しDシステムにアクセスする。 |
| 4 | VPN-G | Q部ネットワークとDシステムの間をIPsec-VPNで接続する。 |
Dシステムの概要を図2に,Dシステムの構成要素の説明を表2に示す。
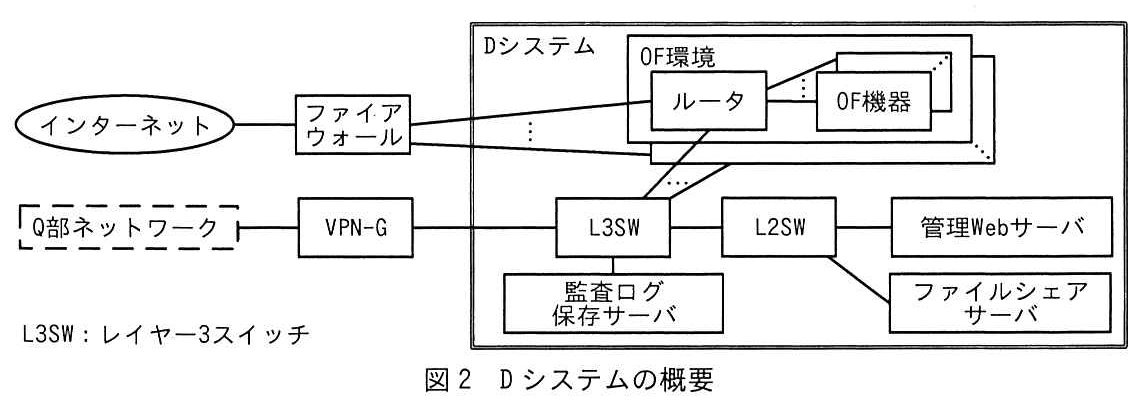
図の説明テキスト
図2 Dシステムの概要
Dシステムのネットワーク構成図。
・「インターネット」は「ファイアウォール」を介してDシステム内の「L3SW」に接続。
・「Q部ネットワーク」は「VPN-G」を介して「L3SW」に接続。
・「L3SW」には「監査ログ保存サーバ」と「L2SW」が接続。
・「L2SW」には「管理Webサーバ」、「ファイルシェアサーバ」、および「ルータ」が接続。
・「ルータ」の下位には「OF機器」が接続され、これらは「OF環境」という枠で囲まれている。OF環境は複数存在することが点線で示唆されている。
・左下に「L3SW:レイヤ3スイッチ」の注記あり。
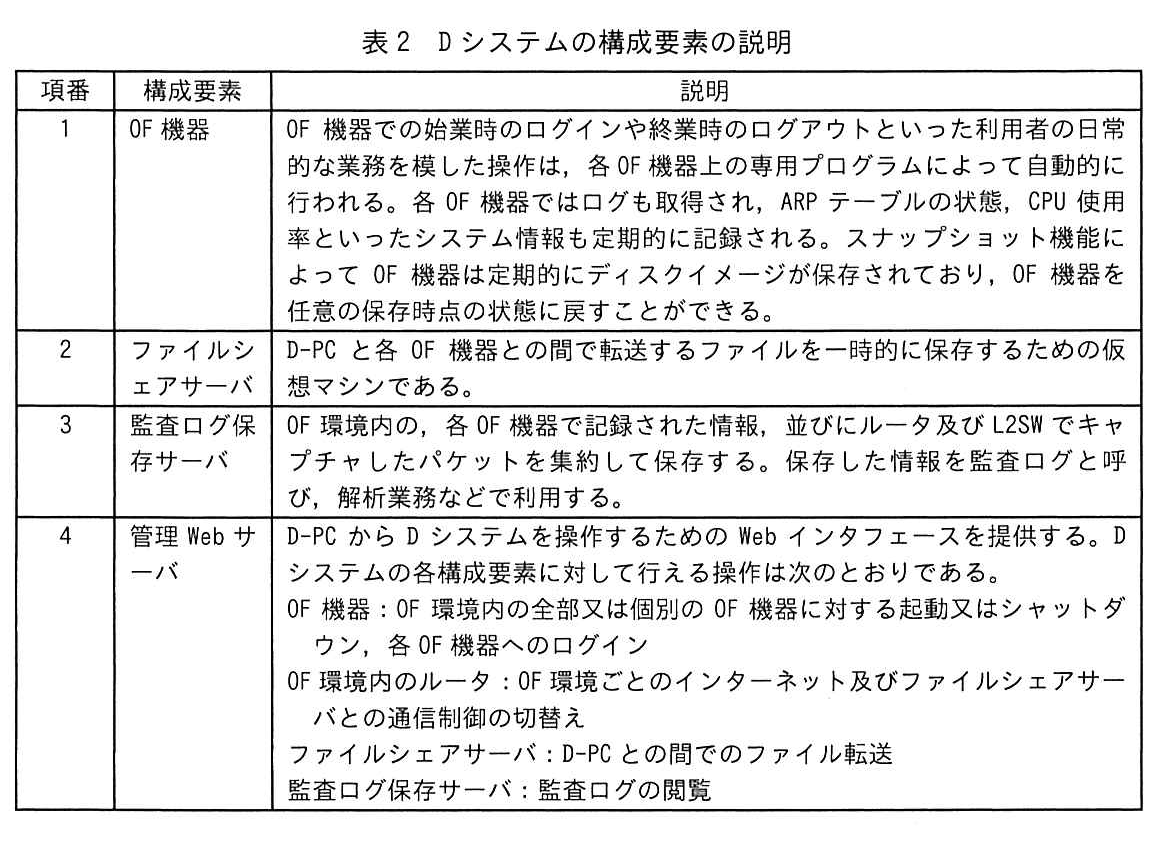
図の説明テキスト
表2 Dシステムの構成要素の説明
| 項番 | 構成要素 | 説明 |
|---|---|---|
| 1 | OF機器 | OF機器での始業時のログインや終業時のログアウトといった利用者の日常的な業務を模した操作は,各OF機器上の専用プログラムによって自動的に行われる。各OF機器ではログも取得され,ARPテーブルの状態,CPU使用率といったシステム情報も定期的に記録される。スナップショット機能によってOF機器は定期的にディスクイメージが保存されており,OF機器を任意の保存時点の状態に戻すことができる。 |
| 2 | ファイルシェアサーバ | D-PCと各OF機器との間で転送するファイルを一時的に保存するための仮想マシンである。 |
| 3 | 監査ログ保存サーバ | OF環境内の,各OF機器で記録された情報,並びにルータ及びL2SWでキャプチャしたパケットを集約して保存する。保存した情報を監査ログと呼び,解析業務などで利用する。 |
| 4 | 管理Webサーバ | D-PCからDシステムを操作するためのWebインタフェースを提供する。Dシステムの各構成要素に対して行える操作は次のとおりである。 OF機器:OF環境内の全部又は個別のOF機器に対する起動又はシャットダウン,各OF機器へのログイン OF環境内のルータ:OF環境ごとのインターネット及びファイルシェアサーバとの通信制御の切替え ファイルシェアサーバ:D-PCとの間でのファイル転送 監査ログ保存サーバ:監査ログの閲覧 |
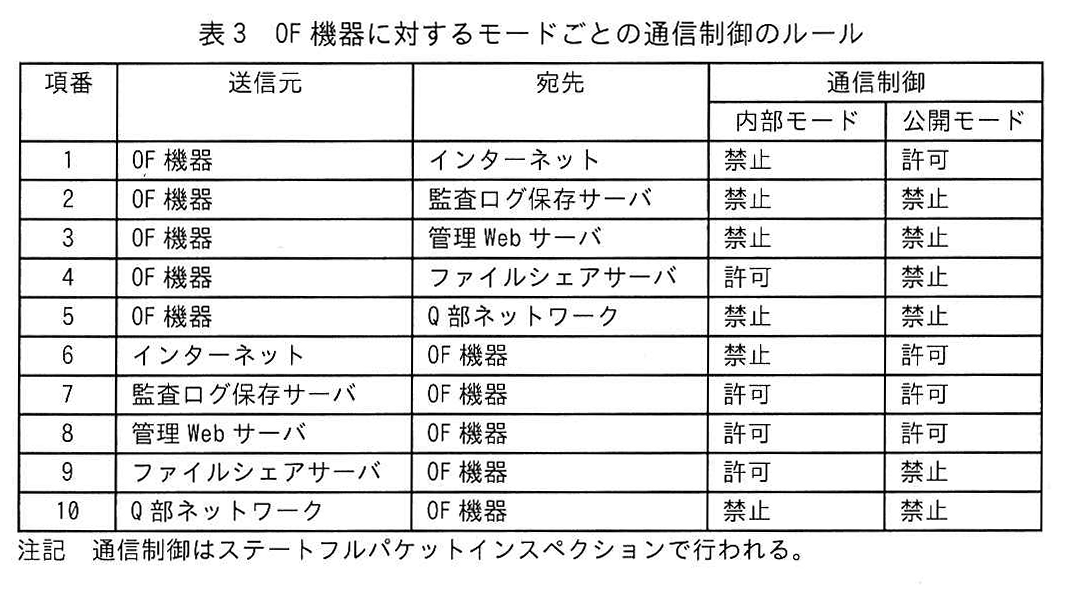
各OF環境内のルータには,“内部モード”と“公開モード”の二つのモードがあり,各モードでは,表3に示す通信制御のルールに従って各OF機器とそれ以外との間での通信制御が行われる。初期設定は内部モードである。
図の説明テキスト
表3 OF機器に対するモードごとの通信制御のルール
| 項番 | 送信元 | 宛先 | 通信制御 (内部モード) | 通信制御 (公開モード) |
|---|---|---|---|---|
| 1 | OF機器 | インターネット | 禁止 | 許可 |
| 2 | OF機器 | 監査ログ保存サーバ | 禁止 | 禁止 |
| 3 | OF機器 | 管理Webサーバ | 禁止 | 禁止 |
| 4 | OF機器 | ファイルシェアサーバ | 許可 | 禁止 |
| 5 | OF機器 | Q部ネットワーク | 禁止 | 禁止 |
| 6 | インターネット | OF機器 | 禁止 | 許可 |
| 7 | 監査ログ保存サーバ | OF機器 | 許可 | 許可 |
| 8 | 管理Webサーバ | OF機器 | 許可 | 許可 |
| 9 | ファイルシェアサーバ | OF機器 | 許可 | 禁止 |
| 10 | Q部ネットワーク | OF機器 | 禁止 | 禁止 |
| 注記 通信制御はステートフルパケットインスペクションで行われる。 |
〔検体の解析作業〕
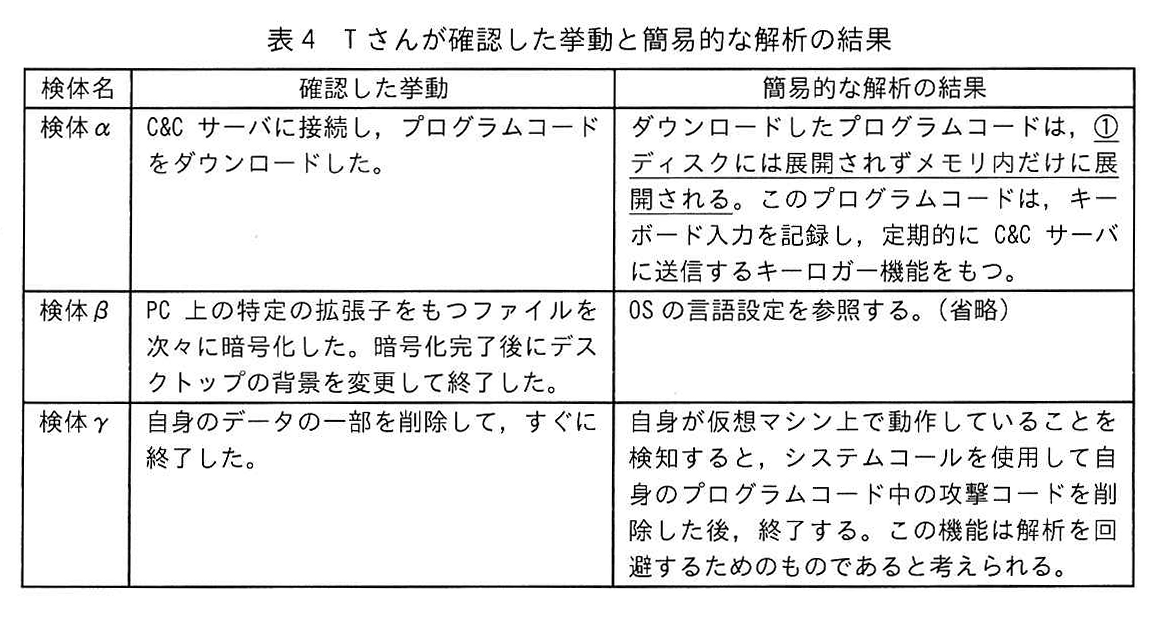
四半期レポートの作成チームのリーダーはQ部のY主任であり,メンバーは新人アナリストのTさんである。Tさんは,現在国内で感染が確認されている3種類の検体(以下,検体α,検体β,検体γという)の解析作業を担当する。Tさんは,3種類の検体を解析環境で実行し,挙動を確認するようY主任から指示を受けた。Tさんは,各検体を実行し,簡易的な解析を実施した。Tさんが確認した挙動と簡易的な解析の結果を表4に示す。
図の説明テキスト
表4 Tさんが確認した挙動と簡易的な解析の結果
| 検体名 | 確認した挙動 | 簡易的な解析の結果 |
|---|---|---|
| 検体α | C&C サーバに接続し,プログラムコードをダウンロードした。 | ダウンロードしたプログラムコードは,①ディスクには展開されずメモリ内だけに展開される。このプログラムコードは,キーボード入力を記録し,定期的に C&C サーバに送信するキーロガー機能をもつ。 |
| 検体β | PC 上の特定の拡張子をもつファイルを次々に暗号化した。暗号化完了後にデスクトップの背景を変更して終了した。 | OS の言語設定を参照する。(省略) |
| 検体γ | 自身のデータの一部を削除して,すぐに終了した。 | 自身が仮想マシン上で動作していることを検知すると,システムコールを使用して自身のプログラムコード中の攻撃コードを削除した後,終了する。この機能は解析を回避するためのものであると考えられる。 |
Tさんは,これらの検体の挙動と解析の結果を報告書にまとめ,Y主任に報告した。
次は,報告後のTさんとY主任の会話である。
Tさん:今日は金曜日なので,解析環境の仮想マシンは帰宅前に全てシャットダウンして,週明けに改めて解析環境を使い,追加の調査をしようと思います。
Y主任:近年の攻撃の傾向を考えると,②今日確認した検体αの挙動が,検体αを週明けに再実行した時には,攻撃者による変更によって再現できなくなる可能性がある。念のため,今の仮想マシンの状態を保存しておいてほしい。その上で,週明けに改めて解析環境で検体αを実行してみよう。
Tさんは,指示に従って保存作業を実施した。週明け,Tさんが改めて検体αを実行したところ,表4の挙動が再現できることを確認した。Tさんは,追加の調査を実施し,Y主任に最終報告をした。その後のQ部内の会議で,検体αはDシステムを用いて詳細に解析すること,検体βは詳細な解析を見送ること,検体γは現在の解析環境ではこれ以上解析できないので,③別の環境を構築して解析することが決定した。Tさんが,検体αをDシステム上で実行し,インターネットとの通信を解析することになった。
〔ファイル転送手順の改善〕
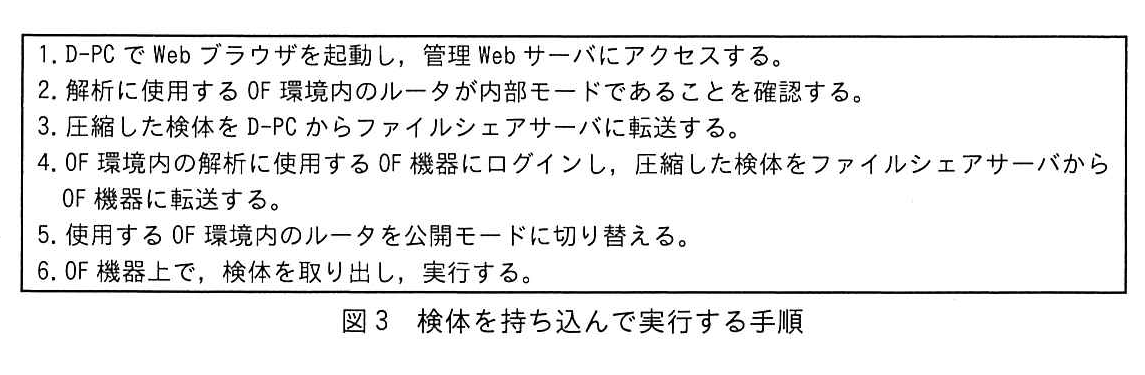
Q部では,Dシステムに検体を持ち込んで実行する手順が図3のとおりに定められている。
図の説明テキスト
図3 検体を持ち込んで実行する手順
- D-PC で Web ブラウザを起動し,管理 Web サーバにアクセスする。
- 解析に使用する OF 環境内のルータが内部モードであることを確認する。
- 圧縮した検体を D-PC からファイルシェアサーバに転送する。
- OF 環境内の解析に使用する OF 機器にログインし,圧縮した検体をファイルシェアサーバから OF 機器に転送する。
- 使用する OF 環境内のルータを公開モードに切り替える。
- OF 機器上で,検体を取り出し,実行する。
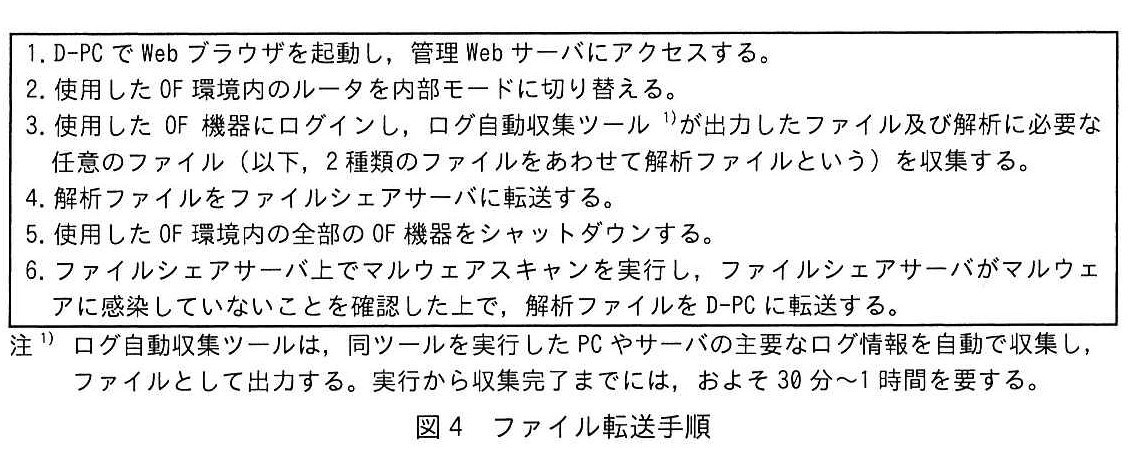
検体の実行によって生成されるOF機器上のログやファイルなどは,監査ログ保存サーバでは収集されない。そこで,検体の実行後,図4に示すファイル転送手順によってD-PCに転送する。
図の説明テキスト
図4 ファイル転送手順
- D-PC で Web ブラウザを起動し,管理 Web サーバにアクセスする。
- 使用した OF 環境内のルータを内部モードに切り替える。
- 使用した OF 機器にログインし,ログ自動収集ツール ^1) が出力したファイル及び解析に必要な任意のファイル(以下,2種類のファイルをあわせて解析ファイルという)を収集する。
- 解析ファイルをファイルシェアサーバに転送する。
- 使用した OF 環境内の全部の OF 機器をシャットダウンする。
- ファイルシェアサーバ上でマルウェアスキャンを実行し,ファイルシェアサーバがマルウェアに感染していないことを確認した上で,解析ファイルを D-PC に転送する。
注1) ログ自動収集ツールは,同ツールを実行したPCやサーバの主要なログ情報を自動で収集し,ファイルとして出力する。実行から収集完了までには,およそ 30 分〜1 時間を要する。
Tさんは,図4の手順では,OF環境で実行するマルウェアが,自律的に感染を広げる機能をもっている場合,ファイルシェアサーバに感染が及ぶ可能性があると考えた。万一,ファイルシェアサーバがマルウェアに感染すると,他のOF環境での解析作業に影響を与えてしまう。そこで,次の方針で新しい手順を作成することにした。
- OF環境内のルータごとに1台の検疫PCを新たに設置する。
- 解析ファイルの転送は,必ず検疫PCを経由させる。
- 解析ファイルの転送では,検疫PCがマルウェアに感染していないことを確認する。
- 検疫PCは,表3の通信制御のルールについては,OF機器として扱う。
- 検体の実行後,検疫PC以外のOF機器と,ファイルシェアサーバとは直接通信させない。
- 検疫PCは,パーソナルファイアウォール(以下,PFWという)の設定によって,検疫PCと管理Webサーバとの間の通信だけを許可しておき,解析ファイルの転送に必要な通信を転送時にだけ許可する。
Tさんは,検疫PCを用いた新しいファイル転送手順案を考案し,Y主任に説明した。後日,Q部内の会議でこのファイル転送手順が,Q部の正式な手順として採用された。新しいファイル転送手順を図5に示す。
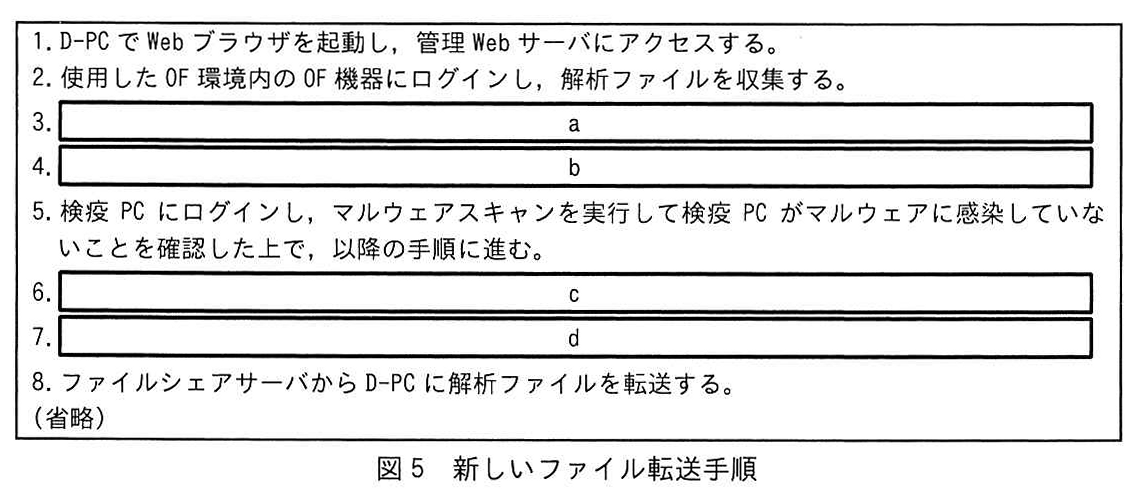
図の説明テキスト
図5 新しいファイル転送手順
- D-PC で Web ブラウザを起動し、管理 Web サーバにアクセスする。
- 使用した OF 環境内の OF 機器にログインし、解析ファイルを収集する。
- a
- b
- 検疫 PC にログインし、マルウェアスキャンを実行して検疫 PC がマルウェアに感染していないことを確認した上で、以降の手順に進む。
- c
- d
- ファイルシェアサーバから D-PC に解析ファイルを転送する。
(省略)
〔模擬攻撃試験の受験〕
1年後,Tさんは模擬攻撃試験を受けることになった。模擬攻撃試験とは,年1回行われる社内試験である。2日間の試験で,初日は,受験者だけがアクセスできるDシステム内に作られた試験用OF環境にインターネットから接続し,事前に与えられたツール群とヒント情報を基に,秘密情報に見立てた文字列情報(以下,flagという)を8時間の間にできるだけ多く入手するという実技を行う。2日目の午前は,flagの入手過程で確認した脆弱性,実行した攻撃手法などについて試験評価者(以下,評価者という)と討論する。午後は,flagの入手過程で確認した脆弱性について,運用面での改善提案を報告書にまとめ提出する。合否は2日間の総合成績によって決定する。L社ではこの試験の合格が重要な業務を担当するための要件の一つになっている。
試験の初日は,試験用OF環境内のあるPC(以下,X-PCという)が遠隔操作可能な状態から試験が始まった。Tさんは,X-PCのシステム情報,X-PCに残っていた電子メールなどを収集し,X-PCから試験用OF環境内を探索して,flagの入手を試みた。初日の試験では,最終的にTさんは五つのflagの入手に成功した。試験2日目の討論では,Tさんは,最初のflagの入手過程でARPスプーフィングを使用したことから説明を始めることにした。
〔ARPスプーフィングの使用に関する説明〕
TさんはARPスプーフィングの使用に関して次のように説明した。
(1) 与えられたヒント情報から,X-PCと同一セグメントにある別のPC(以下,標的PCという)が送信するパケットをARPスプーフィングによって盗み見できれば,最初のflagを入手できると考えた。
(2) 事前に与えられたツール群の中からARP関連のツールを探したところ,Aツールという広く流通するOSSのARPスプーフィングツールがあり,表5に示す三つの機能をもつという情報を得た。
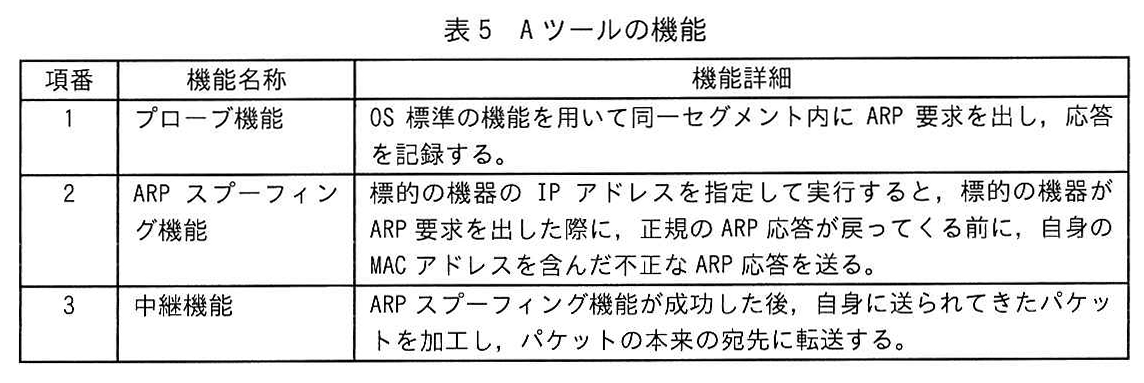
図の説明テキスト
表5 Aツールの機能
| 項番 | 機能名称 | 機能詳細 |
|---|---|---|
| 1 | プローブ機能 | OS標準の機能を用いて同一セグメント内にARP要求を出し、応答を記録する。 |
| 2 | ARPスプーフィング機能 | 標的の機器のIPアドレスを指定して実行すると、標的の機器がARP要求を出した際に、正規のARP応答が戻ってくる前に、自身のMACアドレスを含んだ不正なARP応答を送る。 |
| 3 | 中継機能 | ARPスプーフィング機能が成功した後、自身に送られてきたパケットを加工し、パケットの本来の宛先に転送する。 |
(3) ネットワーク内の機器の情報を得たいと考え,表5中の項番eの機能を実行した。実行後のX-PCのARPテーブルは表6であった。
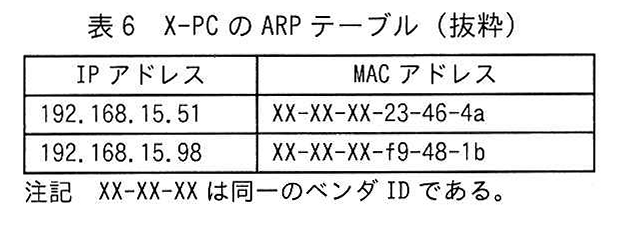
図の説明テキスト
表6 X-PCのARPテーブル(抜粋)
| IPアドレス | MACアドレス |
|---|---|
| 192.168.15.51 | XX-XX-XX-23-46-4a |
| 192.168.15.98 | XX-XX-XX-f9-48-1b |
| 注記 XX-XX-XX は同一のベンダIDである。 |
(4) X-PCのARPテーブル,X-PC内のメール情報などを基にして,図6に示すネットワーク図を作成した。
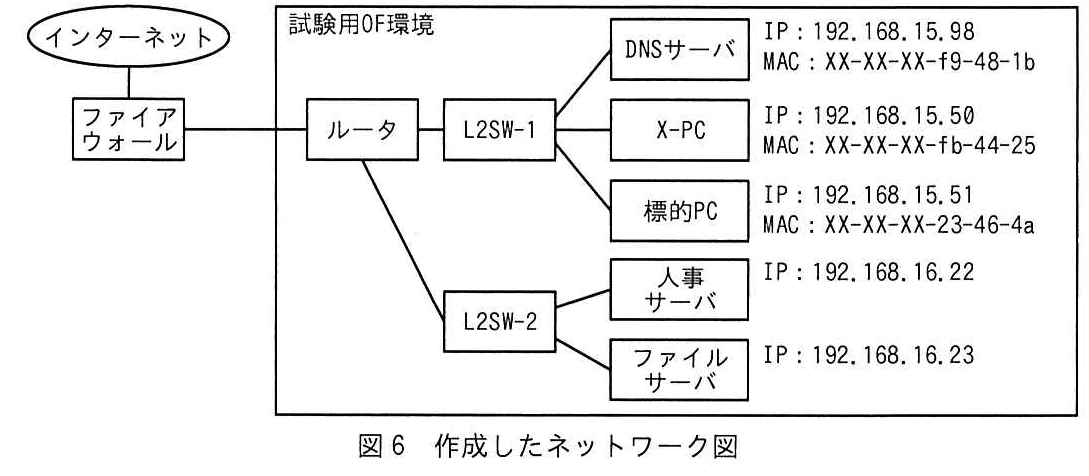
図の説明テキスト
図6 作成したネットワーク図
インターネットからファイアウォールを経て、試験用OF環境のルータに接続されている。ルータの先はL2SW-1とL2SW-2に分かれている。
L2SW-1には「DNSサーバ(IP: 192.168.15.98, MAC: XX-XX-XX-f9-48-1b)」「X-PC(IP: 192.168.15.50, MAC: XX-XX-XX-fb-44-25)」「標的PC(IP: 192.168.15.51, MAC: XX-XX-XX-23-46-4a)」が接続されている。
L2SW-2には「人事サーバ(IP: 192.168.16.22)」「ファイルサーバ(IP: 192.168.16.23)」が接続されている。
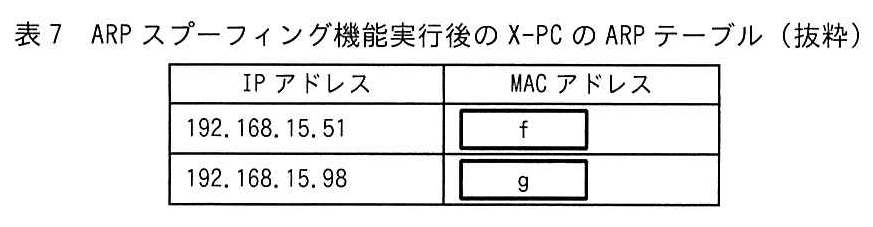
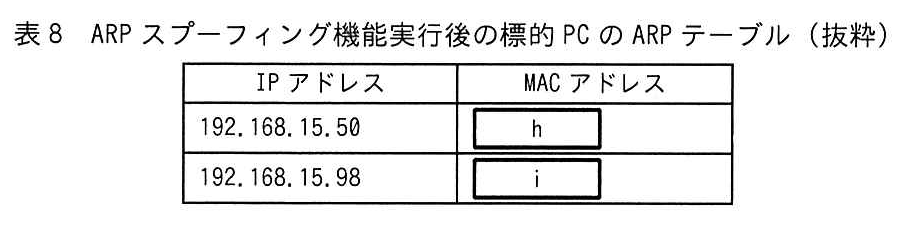
(5) ARPスプーフィング機能について,標的PCのIPアドレスを指定して実行した後,DNSサーバのIPアドレスを指定して実行し,標的PCからDNSサーバへの通信を盗み見する準備を整えた。この時のX-PCのARPテーブルは表7,標的PCのARPテーブルは表8のとおりであった。
図の説明テキスト
表7 ARP スプーフィング機能実行後のX-PC の ARP テーブル(抜粋)
| IP アドレス | MAC アドレス |
|---|---|
| 192.168.15.51 | f |
| 192.168.15.98 | g |
図の説明テキスト
表8 ARP スプーフィング機能実行後の標的PC の ARP テーブル(抜粋)
| IP アドレス | MAC アドレス |
|---|---|
| 192.168.15.50 | h |
| 192.168.15.98 | i |
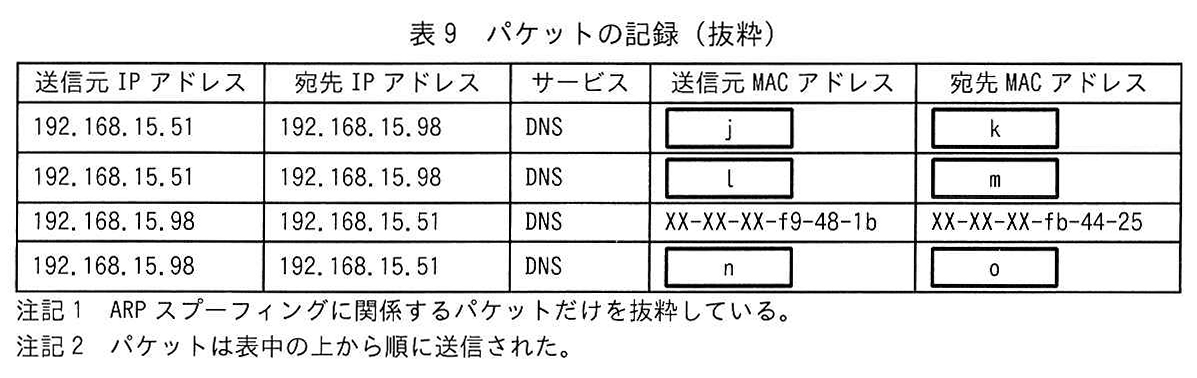
(6) ARPスプーフィングが成功している証拠を評価者に説明するために,監査ログ保存サーバに記録されていた,L2SW-1を通過したパケットの記録を確認したところ,表9に示すとおりであった。
図の説明テキスト
表9 パケットの記録(抜粋)
| 送信元IPアドレス | 宛先IPアドレス | サービス | 送信元MACアドレス | 宛先MACアドレス |
|---|---|---|---|---|
| 192.168.15.51 | 192.168.15.98 | DNS | j | k |
| 192.168.15.51 | 192.168.15.98 | DNS | l | m |
| 192.168.15.98 | 192.168.15.51 | DNS | XX-XX-XX-f9-48-1b | XX-XX-XX-fb-44-25 |
| 192.168.15.98 | 192.168.15.51 | DNS | n | o |
| 注記1 ARPスプーフィングに関係するパケットだけを抜粋している。 | ||||
| 注記2 パケットは表中の上から順に送信された。 |
この後,Tさんは,盗み見の成功から最初の flag 入手までの流れを評価者に説明した。評価者から幾つかの質問を受けたが,Tさんは問題なく受け答えできた。次に,Tさんは,2〜4番目に入手した flag についても同様の流れで説明した。最後に,5番目の flag の入手に使用した人事サーバのパスワード解読に関して説明した。
〔パスワードの解読に関する説明〕
Tさんはパスワード解読に関して次のように説明した。
(1) ヒント情報には,5番目の flag を入手するためには,システム管理者の利用者 ID とパスワードを用いて Web ブラウザから人事サーバにログインする必要があると書かれていた。
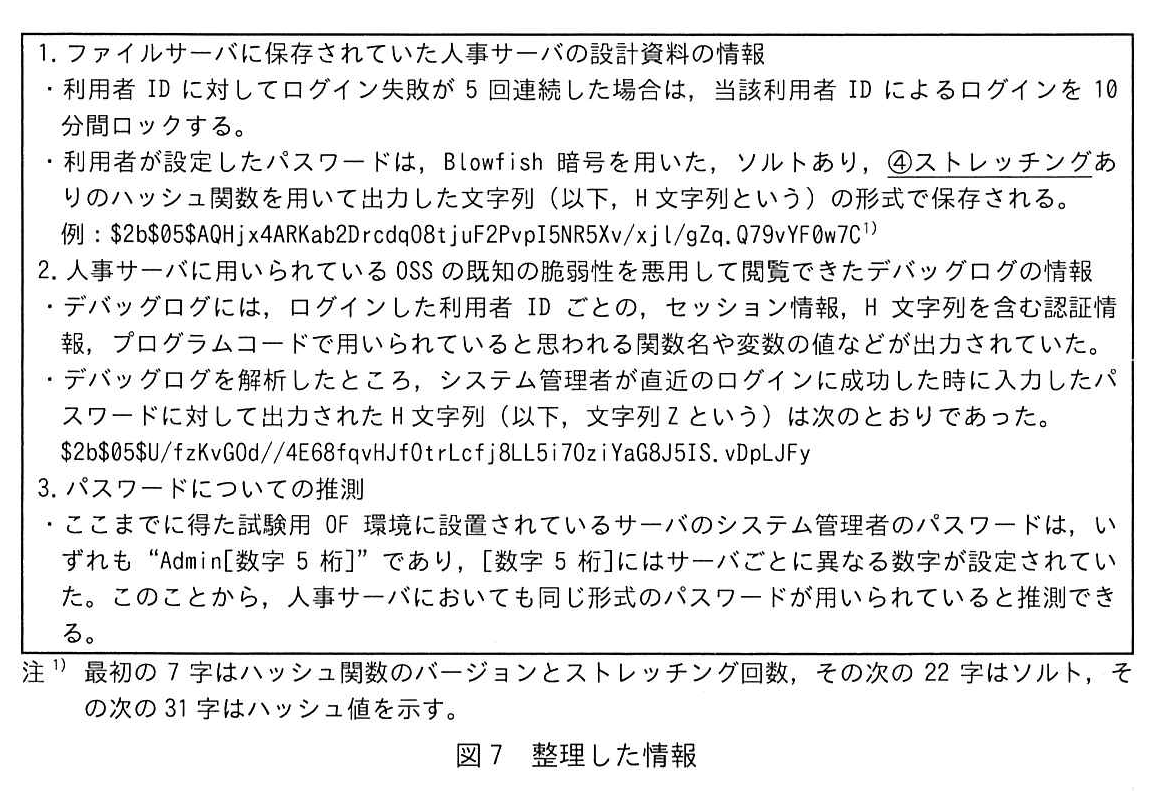
(2) ここまでの flag 入手の過程で得た情報を図7のように整理した。
図の説明テキスト
図7 整理した情報
- ファイルサーバに保存されていた人事サーバの設計資料の情報
・利用者IDに対してログイン失敗が5回連続した場合は,当該利用者IDによるログインを10分間ロックする。
・利用者が設定したパスワードは,Blowfish暗号を用いた,ソルトあり,④ストレッチングありのハッシュ関数を用いて出力した文字列(以下,H文字列という)の形式で保存される。
例:05$AQHjx4ARKab2DrcdqO8tjuF2PvpI5NR5Xv/xjl/gZq.Q79vYF0w7C^1) - 人事サーバに用いられているOSSの既知の脆弱性を悪用して閲覧できたデバッグログの情報
・デバッグログには,ログインした利用者IDごとの,セッション情報,H文字列を含む認証情報,プログラムコードで用いられていると思われる関数名や変数の値などが出力されていた。
・デバッグログを解析したところ,システム管理者が直近のログインに成功した時に入力したパスワードに対して出力されたH文字列(以下,文字列Zという)は次のとおりであった。
05$U/fzKvGOd//4E68fqvHJf0trLcfj8LL5i70ziYaG8J5IS.vDpLJFy - パスワードについての推測
・ここまでに得た試験用OF環境に設置されているサーバのシステム管理者のパスワードは,いずれも“Admin[数字5桁]”であり,[数字5桁]にはサーバごとに異なる数字が設定されていた。このことから,人事サーバにおいても同じ形式のパスワードが用いられていると推測できる。
注1) 最初の7字はハッシュ関数のバージョンとストレッチング回数,その次の22字はソルト,その次の31字はハッシュ値を示す。
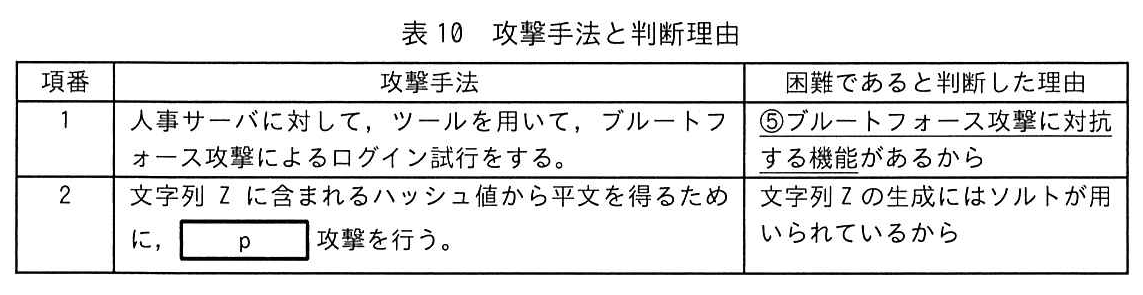
(3) 図7の情報から,システム管理者のパスワードを得るための攻撃手法を最初に二つ考えたが,いずれの手法も,表10に示すとおり,残りの試験時間内にパスワードを得ることは困難であると判断した。
図の説明テキスト
表10 攻撃手法と判断理由
| 項番 | 攻撃手法 | 困難であると判断した理由 |
|---|---|---|
| 1 | 人事サーバに対して,ツールを用いて,ブルートフォース攻撃によるログイン試行をする。 | ⑤ブルートフォース攻撃に対抗する機能があるから |
| 2 | 文字列 Z に含まれるハッシュ値から平文を得るために,p攻撃を行う。 | 文字列 Z の生成にはソルトが用いられているから |
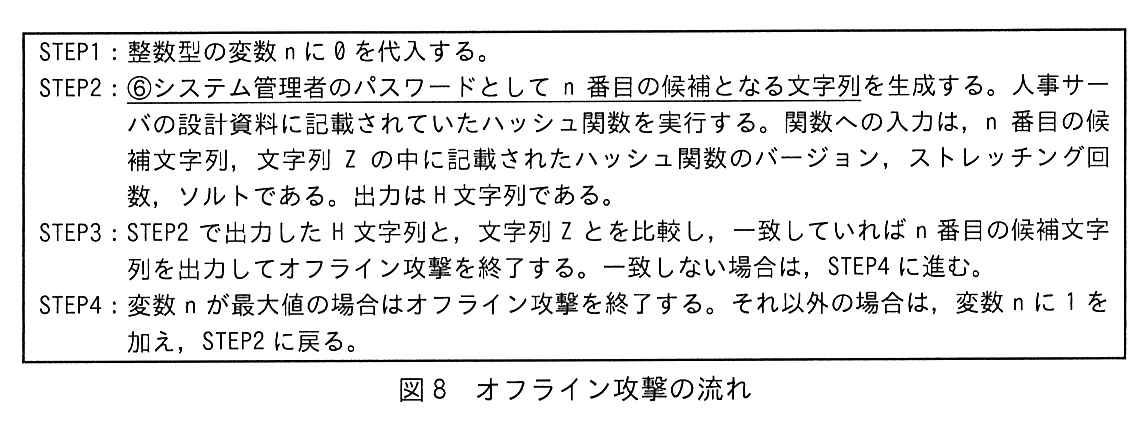
(4) 三つ目の攻撃手法を考えて試し,成功した。具体的には,図8に示すオフライン攻撃の流れをプログラムとして実装し,実行することによってシステム管理者のパスワードを解読した。
図の説明テキスト
図8 オフライン攻撃の流れ
STEP1:整数型の変数nに0を代入する。
STEP2:⑥システム管理者のパスワードとしてn番目の候補となる文字列を生成する。人事サーバの設計資料に記載されていたハッシュ関数を実行する。関数への入力は、n番目の候補文字列、文字列Zの中に記載されたハッシュ関数のバージョン、ストレッチング回数、ソルトである。出力はH文字列である。
STEP3:STEP2で出力したH文字列と、文字列Zとを比較し、一致していればn番目の候補文字列を出力してオフライン攻撃を終了する。一致しない場合は、STEP4に進む。
STEP4:変数nが最大値の場合はオフライン攻撃を終了する。それ以外の場合は、変数nに1を加え、STEP2に戻る。
〔運用に関する改善提案〕
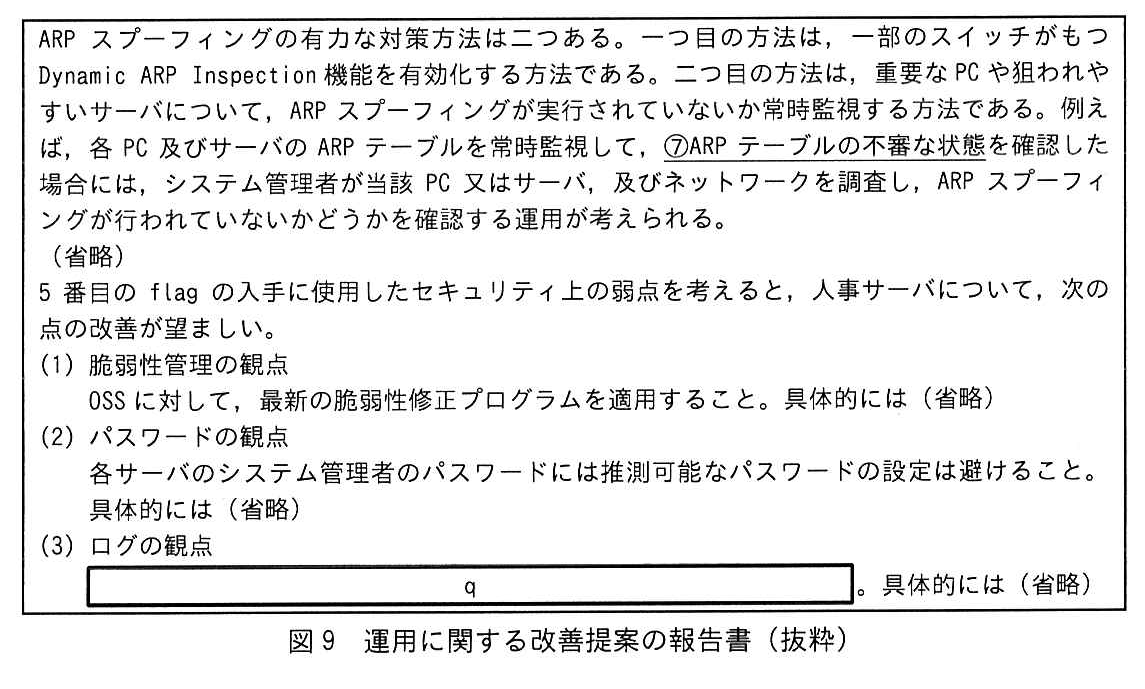
討論会を終えたTさんは,最後の試験課題である,報告書の作成に着手した。図9は,Tさんが作成した運用に関する改善提案の報告書である。
図の説明テキスト
図9 運用に関する改善提案の報告書(抜粋)
ARPスプーフィングの有力な対策方法は二つある。一つ目の方法は、一部のスイッチがもつDynamic ARP Inspection機能を有効化する方法である。二つ目の方法は、重要なPCや狙われやすいサーバについて、ARPスプーフィングが実行されていないか常時監視する方法である。例えば、各PC及びサーバのARPテーブルを常時監視して、⑦ARPテーブルの不審な状態を確認した場合には、システム管理者が当該PC又はサーバ、及びネットワークを調査し、ARPスプーフィングが行われていないかどうかを確認する運用が考えられる。
(省略)
5番目のflagの入手に使用したセキュリティ上の弱点を考えると、人事サーバについて、次の点の改善が望ましい。
(1) 脆弱性管理の観点
OSSに対して、最新の脆弱性修正プログラムを適用すること。具体的には(省略)
(2) パスワードの観点
各サーバのシステム管理者のパスワードには推測可能なパスワードの設定は避けること。具体的には(省略)
(3) ログの観点
q。具体的には(省略)
Tさんは報告書を完成させて提出した。数日後,試験の合格通知を受け取ったTさんは,今後はより重要な業務を担当できることになった。
設問と解答・解説
設問1
〔検体の解析作業〕について答えよ。
本文中の下線②について,再現ができなくなるのは,攻撃者によって何が変更される場合か。攻撃者によって変更されるものを15字以内で答えよ。
模範解答
C&CサーバのIPアドレス
採点基準
- 3点: C&CサーバのIPアドレスが変更されることを理解し、記述できている。
- 0点: 対象の理解が不正確、または無解答。
- 3点: 変更される対象を端的に記述できている。
- 0点: 記述の構造が不明確、または無解答。
解説
動的解析システムにおいて、マルウェアが通信を行うC&Cサーバ(Command and Control Server)の環境や設定が攻撃者によって変更されると、過去に観測した通信挙動を正確に再現することができなくなります。
高得点のポイント
- C&CサーバのIPアドレスが変更されることを理解しているか。
- 攻撃者によって変更されうる通信先の要素を、文字数制限内で端的に記述できているか。
本文中の下線③について,現在の解析環境との違いを20字以内で答えよ。
模範解答
仮想マシンではない実機環境を使う。
採点基準
- 3点: 実機環境(物理マシン)を使用する点を理解し、記述できている。
- 0点: 解答内容が不正確、または無解答。
- 3点: 現在の環境(仮想マシン)との違いとして適切に記述できている。
- 0点: 記述の構造が不明確、または無解答。
解説
マルウェアの中には、解析を妨害するために仮想環境(サンドボックスなど)を検知すると動作を停止したり、無害な挙動を示す機能(アンチサンドボックス機能)を持つものが存在します。これに対抗するため、仮想マシンではなく物理的な実機環境を用いて解析を行う必要があります。
高得点のポイント
- 仮想環境の検知を回避するために実機環境(物理マシン)を使用するという目的を理解しているか。
- 現在の解析環境(仮想マシン)との差異を、明確に記述できているか。
模範解答
選択肢ア: 検疫PCにログインし,検疫PCのPFWの設定を変更して検疫PCとOF機器との間の通信を許可する。解析ファイルをOF機器から検疫PCに転送する。
解説
ファイルシェアサーバの感染リスクを低減するための新しいファイル転送手順に関する設問です。
マルウェアの転送は慎重に行う必要があり、まず隔離された環境で解析ファイルを検疫PCに取り込む手順が最初に来ます。その後、他の機器への拡散を防ぐために不要な機器をシャットダウンし、ネットワークモードを切り替えてから、安全が確保された状態でファイルシェアサーバへ転送します。
各選択肢の解説
模範解答
選択肢ウ: 検疫PCを除くOF機器をシャットダウンする。
解説
ファイル転送時の安全確保手順の順番を問う設問です。
検疫PCにファイルを取り込んだ後、ネットワーク内で感染が広がるのを防ぐため、不要な機器の電源を落とすことが重要です。
各選択肢の解説
- ア: 最初のファイルの取り込み手順です。
- イ: 最終的なファイルシェアサーバへの転送手順です。
- ウ: 検疫PC以外のOF機器をシャットダウンすることで、感染リスクを隔離します。これが2番目の手順に該当します。
- エ: ネットワークの分離を行うための内部モードへの切り替え手順です。
模範解答
選択肢イ: 検疫PCにログインし,検疫PCのPFWの設定を変更して検疫PCとファイルシェアサーバとの間の通信を許可する。解析ファイルを検疫PCからファイルシェアサーバに転送する。
解説
一連の安全確保手順が完了した後に実行する、最終的なファイル転送手順です。
機器の隔離とネットワークモードの変更が完了し、ファイルシェアサーバへの感染リスクが十分に低減された状態でのみ、ファイルシェアサーバへの通信を許可し転送を行います。
各選択肢の解説
- ア: 初期段階のファイル取り込み手順です。
- イ: 安全が確認された後、検疫PCからファイルシェアサーバに転送する最終手順です。
- ウ: 機器のシャットダウン。
- エ: ルータのモード切り替え。
設問2は正答率がやや低かった。従来のファイル転送手順を,ファイルシェアサーバの感染リスクを低減する新しいファイル転送手順に並び替える問題であったが,内部モードへの切替えを前半に実施するといった,誤った解答が散見された。マルウェア転送は慎重に行う必要がある。作成したファイル転送手順案が,与えられた方針に全て従っているかを,よく確認してほしい。
設問3
〔ARPスプーフィングの使用に関する説明〕について答えよ。
本文中の e に入れる適切な機能を,表5の中から選び,項番で答えよ。
模範解答
1
採点基準
- 10点: 正しく項番「1」を選択し解答できている。
- 5点: 関連する機能を解答しているが一部不正確。
- 0点: 不正確な項番、または無解答。
解説
ARPスプーフィングは、攻撃者が偽のARP応答を送信し、ターゲットのARPキャッシュ(MACアドレステーブル)を不正に書き換える攻撃です。本文中の空欄には、この攻撃を再現・観測または検知するための機能が当てはまります。
高得点のポイント
- ARPスプーフィングの仕組みとその影響範囲を正しく理解し、表の中から適切な機能の項番を選択できているか。
模範解答
選択肢ア: XX-XX-XX-23-46-4a
解説
ARPスプーフィングを用いた中間者攻撃(Man-in-the-Middle)において、通信パケットのMACアドレスがどのように書き換えられるかを問う設問です。
攻撃者は、ターゲット端末に対しデフォルトゲートウェイのIPアドレスと自身のMACアドレスを紐づける偽のARP応答を送信します。これにより、ターゲットからの通信は一度攻撃者の端末に送られ、その後攻撃者が正規のゲートウェイへ転送することで通信内容を傍受します。
各選択肢の解説
- ア: XX-XX-XX-23-46-4a
- イ: XX-XX-XX-f9-48-1b
- ウ: XX-XX-XX-fb-44-25
- エ: XX-XX-XX-ff-ff-ff (ブロードキャスト)
ARPスプーフィング成立後のターゲット端末のARPテーブルには、ゲートウェイのIPアドレスに対応するMACアドレスとして、攻撃者のMACアドレスが登録されます。通信経路ごとの適切なMACアドレスを選択する必要があります。
模範解答
選択肢イ: XX-XX-XX-f9-48-1b
模範解答
選択肢ウ: XX-XX-XX-fb-44-25
設問3は,(1),(2),(3)ともに正答率が高かった。ARPスプーフィングによる,ARPテーブルのMACアドレスの変化や,通信パケット上のMACアドレスの変化が正しく理解されていた。
設問4
〔パスワードの解読に関する説明〕について答えよ。
図7中の下線④について,どのような処理か。20字以内で具体的に答えよ。
模範解答
ハッシュ化を繰り返す処理
採点基準
- 3点: ハッシュ化を繰り返す処理(ストレッチング)であることを理解し、記述できている。
- 0点: 解答内容が不正確、または無解答。
- 3点: 処理の内容として適切に表現できている。
- 0点: 記述の構造が不明確、または無解答。
解説
パスワードの保護において、単にハッシュ化するだけでなく、計算コストを高めるためにハッシュ化を反復して行う処理(ストレッチング)が用いられます。これにより、攻撃者が辞書攻撃やブルートフォース攻撃を試みる際の計算時間を大幅に増大させることができます。
高得点のポイント
- パスワードの安全性を高める仕組みとして、ハッシュ化を繰り返す処理であることを理解しているか。
- どのような処理であるかを具体的に記述できているか。
表10中の下線⑤について,どのような機能か。40字以内で具体的に答えよ。
模範解答
ログイン失敗が5回連続した場合に当該利用者IDをロックする機能
採点基準
- 3点: アカウントロックアウト(失敗回数とIDロック)の機能であることを理解し、記述できている。
- 0点: 解答内容が不正確、または無解答。
- 3点: 機能として具体的かつ論理的に記述できている。
- 0点: 記述の構造が不明確、または無解答。
解説
オンラインのパスワード推測攻撃(ブルートフォース攻撃やパスワードリスト攻撃など)を防止するための対策として、アカウントロックアウト機能が挙げられます。
高得点のポイント
- 攻撃を防ぐための具体的な機能として、「連続してログインに失敗した場合にアカウント(利用者ID)をロックする」という内容が含まれているか。
- 条件(ログイン失敗が5回連続)と結果(IDをロック)を明確に記述できているか。
表10中の p に入れる適切な攻撃を,解答群の中から選び,記号で答えよ。
模範解答
選択肢エ: レインボーテーブル
解説
あらかじめ計算されたハッシュ値とその元の平文のペアを大量に記録したデータベースを用いて、ハッシュ値から元のパスワードを高速に逆引きする攻撃手法をレインボーテーブル攻撃と呼びます。
各選択肢の解説
- ア (Pass the Hash): 認証に使用されるハッシュ値をそのまま用いて認証を通過する攻撃です。
- イ (SHA-1 衝突): 異なるデータから同じSHA-1ハッシュ値が生成される衝突を利用する攻撃ですが、パスワードの直接的な解読手法とは異なります。
- ウ (既知平文): 暗号文とその元の平文の両方を知っている状態から、暗号鍵を推測する攻撃です。
- エ (レインボーテーブル): あらかじめ計算しておいたハッシュ値のリストを用いてパスワードを解読する手法であり、これが正解です。
図8中の下線⑥はどのような文字列か。システム管理者のパスワードの特徴を踏まえ,40字以内で具体的に答えよ。
模範解答
変数nの値を5桁の文字列に変換して“Admin”に結合した文字列
採点基準
- 3点: 変数nを5桁の文字列に変換し結合することを理解し、記述できている。
- 0点: 解答内容が不正確、または無解答。
- 3点: 生成されるパスワード候補の文字列の構造を具体的に記述できている。
- 0点: 記述の構造が不明確、または無解答。
解説
システム管理者のパスワードを推測する際、管理者のパスワードとしてよく用いられる固定文字列(この場合は "Admin")と、変化する変数部分(連番や特定の規則に基づく数字など)を組み合わせてパスワード候補を生成します。
高得点のポイント
- パスワードの規則性(固定文字列 "Admin" と変数 の組み合わせ)を正しく読み取れているか。
- 変数 を5桁の文字列に変換して結合するという処理内容を具体的に記述できているか。
設問5
〔運用に関する改善提案〕について答えよ。
図9中の下線⑦について,どのような状態か。30字以内で具体的に答えよ。
模範解答
同一のMACアドレスのエントリが複数存在する状態
採点基準
- 3点: 同一のMACアドレスのエントリが複数存在する状態であることを理解し、記述できている。
- 0点: 解答内容が不正確、または無解答。
- 3点: 対象となる状態を具体的に記述できている。
- 0点: 記述の構造が不明確、または無解答。
図9中の q に入れる適切な改善提案を,25字以内で答えよ。
模範解答
デバッグログに認証情報を出力しないこと
採点基準
- 3点: デバッグログに認証情報を出力しないことの重要性を理解し、記述できている。
- 0点: 解答内容が不正確、または無解答。
- 3点: 改善提案として具体的に記述できている。
- 0点: 記述の構造が不明確、または無解答。
解説
アプリケーションの開発・運用において、デバッグログにパスワードやセッショントークンなどの認証情報を出力してしまうと、ログファイルにアクセスできる者に対して情報漏洩のリスクが生じます。
高得点のポイント
- 運用上のセキュリティリスクとして、ログ出力による情報漏洩の危険性を理解しているか。
- 改善提案として、認証情報(パスワード等)をデバッグログに出力しないようにするという対策を具体的に記述できているか。