令和4年度 春期 ネットワークスペシャリスト試験 午後I 問1 工場と事務所を非ルーティングで中継するファイル転送とパケット複製技術
テクノロジネットワーク
学習ガイド
製造業の工場と事務所間を安全に接続し、USBメモリの運用廃止を目指すネットワーク更改の事例です。ルーティングを排除したFTAによるファイル受渡しや、NPBとポートミラーリングを用いた通信の可視化・蓄積における技術的制約が問われます。まず図2の接続構成と更改要件を対比して各機器の役割を掴み、ベンダとの会話文からL2SWミラーポートの帯域制限やプロミスキャスモードの必要性を読み解いて各設問に答えます。
この記事で押さえる論点
- ルーティングを行わずに拠点間ファイル授受を行うFTAの仕組みと認証・認可の役割を説明できる
- ポートミラーリングとネットワークタップの帯域制限の違いを述べられる
- ミラーパケットを受信するNICのプロミスキャスモードの役割を説明できる
- 通信速度と保存期間からキャプチャデータの所要ディスク容量を計算できる
出題情報
- 出題
- 2022(R4)春 ネットワークスペシャリスト 午後I 問1
- 配点
- 50点満点
- 模範解答
- 公表(設問ごとに掲載)
出題趣旨・採点講評(IPA 公表)
IoT技術が普及・拡大していく中で,これまで閉域で利用する前提であったネットワークをほかのネットワークに接続しなければならないという利用シーンが増えている。事務所のOAセグメントにあるITシステムと,センサや工作機械を接続する制御セグメントにあるOT(Operational Technology)システムの連携がその例である。両システムの連携では,特にOTシステムについて,増大するセキュリティ脅威とそれに対するセキュリティ対策が課題になっている。本問では,ITシステムとOTシステムの接続を題材に,認証,認可及びパケット転送についての知識・経験を問う。
問1では,ITシステムとOT(Operational Technology)システムの接続を題材に,認証,認可及びパケット転送について出題した。全体として正答率は平均的であった。
問題本文
問1 ネットワークの更改に関する次の記述を読んで,設問1〜3に答えよ。
〔現状のネットワーク〕
A社は,精密機械部品を製造する中小企業であり,敷地内に事務所と工場がある。
事務所には電子メール(以下,メールという)送受信やビジネス資料作成などのためのOAセグメントと,社外との通信を行うDMZが設置されている。工場には工作機械やセンサを制御するための制御セグメントと,制御サーバと操作端末のアクセスログ(以下,ログデータという)や制御セグメントからの測定データを管理するための管理セグメントが設置されている。
センサや工作機械を制御するコントローラの通信は制御セグメントに閉じた設計としているので,事務所と工場の間は,ネットワークで接続されていない。また制御セグメントと管理セグメントの間には,制御サーバが設置されているがルーティングは行わない。
操作端末は,制御サーバを介してコントローラに対し設定値やコマンドを送出する。コントローラは,常に測定データを制御サーバに送信する。制御サーバは,収集した測定データを,1日1回データヒストリアンに送る。データヒストリアンは,ログデータ及び測定データを蓄積する。
A社ネットワークの構成を,図1に示す。
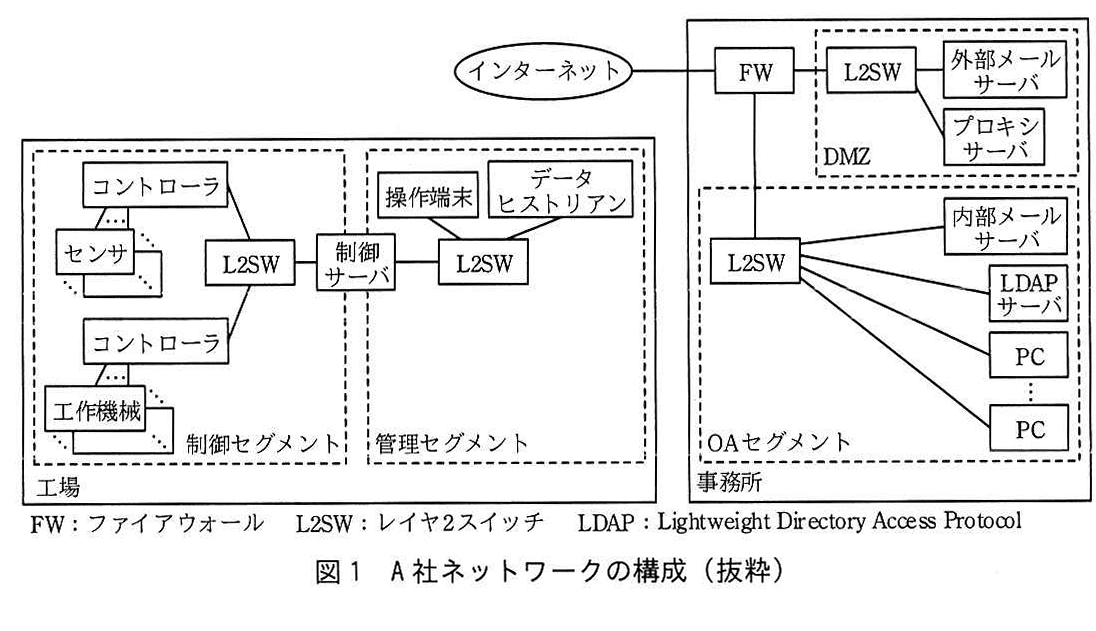
図の説明テキスト
「図1 A社ネットワークの構成(抜粋)」を示すネットワーク構成図。主な構成要素は以下の通り:
- インターネット:事務所のFWに接続されている。
- 工場:
- 制御セグメント:センサや工作機械がそれぞれコントローラに接続され、各コントローラはL2SWに接続されている。L2SWは制御サーバに接続されている。
- 管理セグメント:操作端末とデータヒストリアンがL2SWに接続されており、このL2SWは制御サーバに接続されている。
- 事務所:
- DMZ:FWがL2SWに接続されており、そのL2SWには外部メールサーバとプロキシサーバが接続されている。
- OAセグメント:DMZのL2SWからOAセグメントのL2SWに接続されており、そのL2SWには内部メールサーバ、LDAPサーバ、PC(複数)が接続されている。
図の下部に注記「FW: ファイアウォール L2SW: レイヤ2スイッチ LDAP: Lightweight Directory Access Protocol」がある。
ログデータの転送は,イベント通知を転送する標準規格(RFC 5424)のaプロトコルを利用している。データヒストリアンに蓄積された測定データとログデータは,ファイル共有プロトコルで操作端末に共有され,社員がUSBメモリを用いてOAセグメント内のPCに1週間に1回複製する。
制御サーバ,操作端末及びデータヒストリアンのソフトウェア更新は,必要の都度,OAセグメントのPCでインターネットからダウンロードしたソフトウェア更新ファイルを,USBメモリを用いて操作端末に複製した上で実施される。
A社の社員は,PCでメールの閲覧やインターネットアクセスを行う。OAセグメントからインターネットへの通信はDMZ経由としており,DMZには社外とのメールを中継する外部メールサーバと,OAセグメントからインターネットへのWeb通信を中継するプロキシサーバがある。DMZにはグローバルIPアドレスが,OAセグメントにはプライベートIPアドレスがそれぞれ用いられている。
社員のメールボックスをもつ内部メールサーバと,プロキシサーバは,ユーザ認証のためにLDAPサーバを参照する。プロキシサーバのユーザ認証には,Base64でエンコードするBasic認証方式と,MD5やSHA-256でハッシュ化するb認証方式があるが,A社では後者の方式を採用している。また,プロキシサーバは,HTTPのcメソッドでトンネリング通信を提供し,トンネリング通信に利用する通信ポートを443に限定する。
〔ネットワークの更改方針〕
A社では,USBメモリ紛失によるデータ漏えいの防止,測定データのリアルタイムの可視化,及び過去の測定データの蓄積のために,USBメモリの利用を廃止し,工場と事務所をネットワークで接続することにした。A社技術部のBさんが指示された内容を次に示す。
- (a) データヒストリアンにあるログデータをPCにファイル送信できるようにする。またPCにダウンロードしたソフトウェア更新ファイルを操作端末にファイル送信できるようにする。
- (b) 測定データの統計処理を行い時系列グラフとして可視化するサーバと,長期間の測定データを加工せずそのまま蓄積するサーバをOAセグメントに設置する。
- (c) セキュリティ維持のために,工場の制御セグメント及び管理セグメントと,事務所のOAセグメントとの間はルーティングを行わない。
Bさんは,工場のネットワークを設計したベンダに実現方式を相談した。指示(a)と(c)については,ファイル転送アプライアンス(以下,FTAという)がベンダから提案された。指示(b)と(c)については,ネットワークパケットブローカ(以下,NPBという),可視化サーバ,キャプチャサーバがベンダから提案された。
Bさんがベンダから提案を受けた,A社ネットワークの構成を,図2に示す。
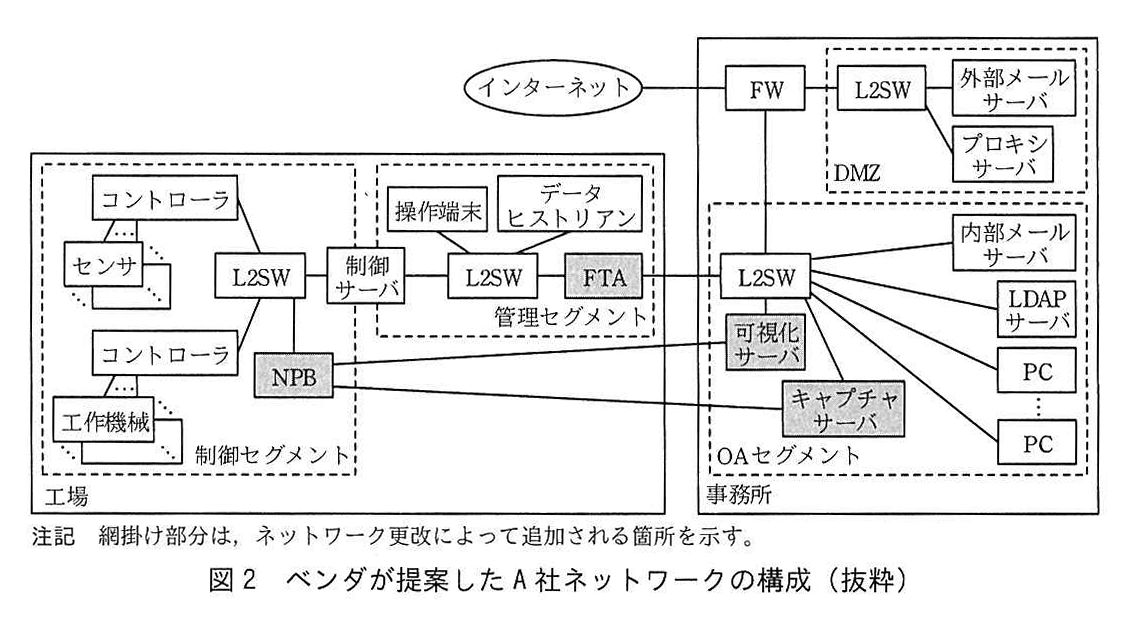
図の説明テキスト
「図2 ベンダが提案したA社ネットワークの構成(抜粋)」を示すネットワーク構成図。
インターネットはFWに接続されている。
【事務所】
- DMZ: L2SWを介して外部メールサーバ、プロキシサーバが接続されている。
- OAセグメント: L2SWを介して内部メールサーバ、LDAPサーバ、PCが接続されている。さらに新規追加要素として「可視化サーバ」「キャプチャサーバ」が接続されている。
【工場】 - 管理セグメント: L2SWを介して制御サーバ、操作端末、データヒストリアンが接続されている。また新規追加要素として「FTA」が接続されており、FTAは事務所OAセグメントのL2SWと直接結ばれている。
- 制御セグメント: L2SWを介して複数のコントローラ(配下にセンサや工作機械がある)が接続されている。また新規追加要素として「NPB」が配置されており、NPBから事務所OAセグメントのキャプチャサーバに向けて線が引かれている。
【注記】
「網掛け部分は、ネットワーク更改によって追加される箇所を示す。」とあり、「可視化サーバ」「キャプチャサーバ」「FTA」「NPB」が網掛けで表現されている。
〔管理セグメントとOAセグメント間のファイルの受渡し〕
FTAは,分離された二つのネットワークでルーティングすることなくファイルの受渡しができるアプライアンスである。ファイルの送信者は,①FTAに Web ブラウザを使ってログインし,受信者を指定してファイルをアップロードする。ファイルの受信者は,FTAに Web ブラウザを使ってログインし,自身が受信者として指定されたファイルだけをダウンロードできる。
FTAの機能を使い,ファイルの受渡しの際に上長承認手続を必須にする。上長への承認依頼,受信者へのファイルアップロード通知は,FTAが自動的にメールを送信して通知する。承認は設定された上長だけが行うことができる。
Bさんが検討したFTAの利用時の流れを,表1に示す。
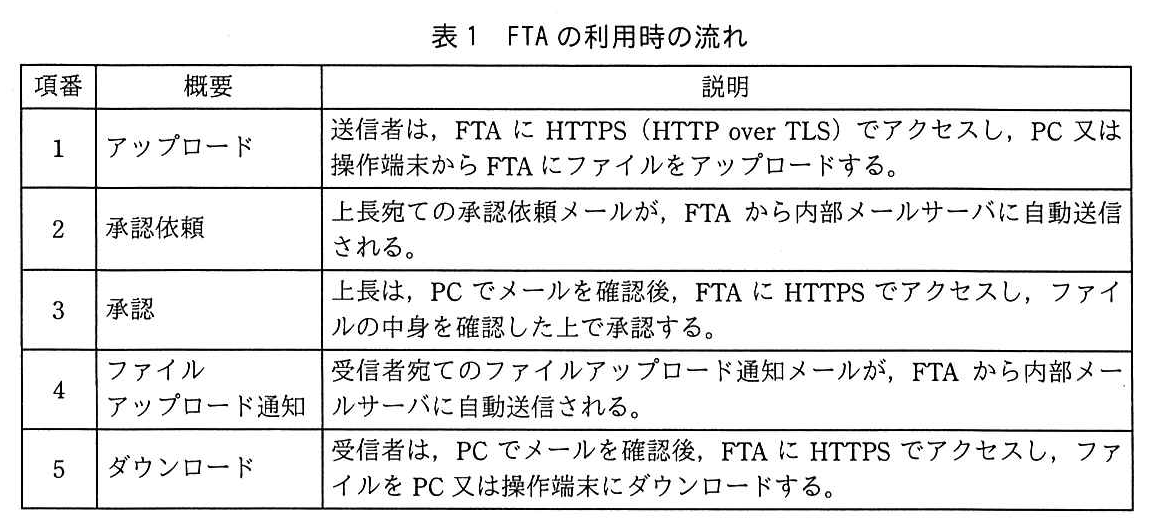
図の説明テキスト
| 項番 | 概要 | 説明 |
|---|---|---|
| 1 | アップロード | 送信者は, FTA に HTTPS (HTTP over TLS) でアクセスし, PC 又は操作端末から FTA にファイルをアップロードする。 |
| 2 | 承認依頼 | 上長宛ての承認依頼メールが, FTA から内部メールサーバに自動送信される。 |
| 3 | 承認 | 上長は, PC でメールを確認後, FTA に HTTPS でアクセスし, ファイルの中身を確認した上で承認する。 |
| 4 | ファイルアップロード通知 | 受信者宛てのファイルアップロード通知メールが, FTA から内部メールサーバに自動送信される。 |
| 5 | ダウンロード | 受信者は, PC でメールを確認後, FTA に HTTPS でアクセスし, ファイルを PC 又は操作端末にダウンロードする。 |
②指示(c)のとおり,FTAには静的経路や経路制御プロトコルの設定は行わない。
③FTAは,認証及び認可に必要な情報について,既存のサーバを参照する。
Bさんは,ベンダからFTAを借りて想定どおりに動作をすることを確認した。
〔測定データの可視化〕
NPBは事前に入力ポート,出力ポートを設定し,入力したパケットを複数の出力ポートに複製する装置である。NPBではフィルタリングを設定して,複製するパケットを絞り込むことができる。可視化サーバは複製されたパケット(以下,ミラーパケットという)を受信して統計処理を行い,時系列グラフによって可視化をすることができる。キャプチャサーバは大容量のストレージをもち,ミラーパケットをそのまま長期間保存することができ,必要時にファイルに書き出すことができる。
Bさんは,NPBの動作の詳細についてベンダに確認した。Bさんとベンダの会話を次に示す。
Bさん:L2SWとNPBの転送方式は,何が違うのですか。
ベンダ:L2SWの転送方式では,受信したイーサネットフレームのヘッダにある送信元MACアドレスとL2SWの入力ポートをMACアドレステーブルに追加します。フレームを転送するときは,宛先MACアドレスがMACアドレステーブルに学習済みかどうかを確認した上で,学習済みの場合には学習されているポートに転送します。宛先MACアドレスが学習されていない場合はdします。
これに対してNPBの転送方式では,入力ポートと出力ポートの組合せを事前に定義して通信路を設定します。今回のA社の構成では,一つの入力ポートに対して出力ポートを二つ設定し,パケットの複製を行っています。
NPBの入力は,L2SWからのミラーポートと接続する方法と,ネットワークタップと接続する方法の二つがあります。ネットワークタップは,既存の配線にインラインで接続し,パケットをNPBに複製する装置です。今回検討したネットワークタップを使う方法では,送信側,受信側,それぞれの配線でパケットを複製するので,NPBの入力ポートは 2 ポート必要です。④今回採用する方法では,想定トラフィック量が少ないので既存のL2SWのミラーポートを用います。NPBにつながるケーブルは全て 1000BASE-SXです。
Bさんは,ベンダへの確認結果を基にA社におけるNPBによる測定データの送信について整理した。その内容を次に示す。
- 可視化サーバとキャプチャサーバをOAセグメントに設置する。
- コントローラは,更改前と同様に測定データを制御サーバに常時送信する。
- ⑤制御セグメントに設置されているL2SWの特定ポートにミラー設定を行い,L2SWの該当ポートの送信側,受信側,双方のパケットを複製してNPBに送信させる。
- NPBは受信したミラーパケットを必要なパケットだけにフィルタリングした後に再度複製し,⑥可視化サーバとキャプチャサーバに送信する。
Bさんは,FTA,NPBによるネットワーク接続方式を上司に説明し,承認を得た。
設問と解答・解説
設問1
〔現状のネットワーク〕について,(1), (2)に答えよ。
本文中の a に入れる適切な字句を答えよ。
模範解答
Syslog
採点基準
- 4点: 「Syslog」(「syslog」など大文字小文字の違いを含む)と正しく解答している。
- 2点: 正答に近いが、一部の字句が誤っている、または欠けている。
- 0点: 無回答、または全く異なる解答。
解説
解答の根拠
ネットワーク機器のログ収集で標準的に用いられるプロトコルは Syslog です。故障時やインシデント発生時に備え、ネットワーク機器が出力するイベント情報を一元的に記録するために利用されます。
高得点のポイント
- プロトコル名「Syslog」を正確に表記していること
本文中の b に入れる適切な字句を答えよ。
模範解答
ダイジェスト
採点基準
- 4点: 「ダイジェスト」と解答している。
- 2点: 「メッセージダイジェスト」など、同義とみなせる解答。
- 0点: 無回答、または誤答。
解説
解答の根拠
メッセージの内容が改ざんされていないことを確認するために、元のデータから一定長の短いデータを生成します。このデータを ダイジェスト(またはメッセージダイジェスト、ハッシュ値)と呼びます。
高得点のポイント
- セキュリティ分野における用語「ダイジェスト」を正しく導き出せていること
本文中の c に入れる適切な字句を答えよ。
模範解答
CONNECT
採点基準
- 4点: 「CONNECT」(「connect」など大文字小文字の違いを含む)と正しく解答している。
- 2点: 正答に近いが、一部の字句が誤っている、または欠けている。
- 0点: 無回答、または誤答。
解説
解答の根拠
プロキシサーバを経由してHTTPS通信などの暗号化通信を中継させる場合、クライアントはプロキシに対してトンネリングの確立を要求します。この時に使用されるHTTPメソッドが CONNECT です。
高得点のポイント
- プロキシ経由の暗号化通信に必要なHTTPメソッドを正確に挙げていること
外部からアクセスできるサーバをFWによって独立したDMZに設置すると,OAセグメントに設置するのに比べて,どのようなセキュリティリスクが軽減されるか。40字以内で答えよ。
模範解答
社外からサーバに侵入されたときにOAセグメントの機器に侵入されるリスク
採点基準
- 2点: DMZによって隔離されることで、OAセグメントへの直接的な侵入や被害の拡大が防げることを正しく説明している。
- 1点: 隔離効果について触れているが、OAセグメントへの影響についての言及が不十分な解答。
- 0点: 無回答、または見当違いの解答。
- 1点: 「〜リスク」という形で文意が通るように論理的に構成されている。
- 0点: 文章として意味が通らない解答。
解説
解答の根拠
外部からアクセスされるサーバをDMZに設置する主な目的は、OAセグメント(社内ネットワーク)と論理的に隔離することです。これにより、万が一DMZ上のサーバが攻撃者に乗っ取られた場合でも、FWのアクセス制御によってOAセグメントへの直接的な侵入を防ぐことができます。
高得点のポイント
OAセグメントへの侵入リスク が軽減されることを明確に示すこと
外部からの攻撃がDMZ内で留まる(隔離される)という構造的利点を踏まえること
設問1(1)は,正答率が低かった。ネットワーク運用においてSyslogプロトコルによるログ収集は,故障時やセキュリティインシデント発生時の分析によく実施される。プロトコル名だけでなく,内容についても理解を深めてほしい。
設問2
〔管理セグメントと OA セグメント間のファイルの受渡し〕について,(1)〜(3)に答えよ。
本文中の下線①について,利用者の認証を既存のサーバで一元的に管理する場合,どのサーバから認証情報を取得するのが良いか。図2中の字句を用いて答えよ。
模範解答
LDAPサーバ
採点基準
- 4点: 「LDAPサーバ」(「LDAPサーバー」など長音符の有無や大文字小文字の違いを含む)と正しく解答している。
- 2点: 正答に近いが、一部の字句が誤っている、または欠けている。
- 0点: 無回答、または誤答。
解説
解答の根拠
図2のネットワーク構成において、利用者の認証情報を一元的に管理する役割を持つのは管理セグメントにある LDAPサーバ です。LDAP(Lightweight Directory Access Protocol)は、ディレクトリサービスへのアクセスプロトコルとして、認証情報の集中管理によく利用されます。
高得点のポイント
- 図中から正確に「LDAPサーバ」を抜き出していること
本文中の下線②について,FTA にアクセスできるのはどのセグメントか。図2中の字句を用いて全て答えよ。
模範解答
管理セグメント,OAセグメント
採点基準
- 4点: 「管理セグメント」と「OAセグメント」の両方を正しく解答している。
- 2点: いずれか片方のみを正しく解答している。
- 0点: 無回答、または誤答。
解説
解答の根拠
図2のネットワーク構成および本文の記述から、ファイルの受渡しを行うFTA(File Transfer Appliance)はDMZに配置されており、社内の 管理セグメント および OAセグメント の両方からアクセスされる仕組みになっています。
高得点のポイント
- アクセス元のセグメントとして該当する2つを漏れなく挙げていること
本文中の下線③について,FTA において認証は何をするために使われるか。違いが分かるように 25 字以内で述べよ。
模範解答
FTAの利用者が本人であることを確認するため
採点基準
- 2点: 認証が「利用者が本人であることの確認」である旨を明確に説明できている。
- 1点: 本人確認に関する記述はあるが、表現が曖昧または不完全な解答。
- 0点: 無回答、または誤答。
- 1点: 25字以内で、認可との違いが対比可能な形で分かりやすくまとめられている。
- 0点: 文章として破綻している解答。
解説
解答の根拠
情報セキュリティにおける「認証(Authentication)」は、システムにアクセスしようとしている利用者が 本人であること を確認するプロセスを指します。
高得点のポイント
- 「本人であることの確認」という認証のコアとなる目的を簡潔に表現していること
本文中の下線③について,FTA において認可は何をするために使われるか。違いが分かるように 25 字以内で述べよ。
模範解答
操作ごとに実行権限を有するかを確認するため
採点基準
- 2点: 認可が「操作ごとの実行権限の確認や付与」である旨を明確に説明できている。
- 1点: 権限について触れているが、表現が曖昧または不完全な解答。
- 0点: 無回答、または誤答。
- 1点: 25字以内で、認証との違いが対比可能な形で分かりやすくまとめられている。
- 0点: 文章として破綻している解答。
解説
解答の根拠
情報セキュリティにおける「認可(Authorization)」は、認証された利用者が特定のリソースに対する 実行権限を有しているか を確認し、アクセス制御を行うプロセスを指します。
高得点のポイント
- 認証済みのユーザーに対する「権限の確認や付与」である点が明確に述べられていること
設問2(3)は,正答率がやや高かった。ゼロトラストセキュリティの普及に伴い,認証と認可はネットワーク技術者にとっても必須の知識となっている。認証と認可をセットで覚えるだけではなく,それらの違いについてもよく理解しておいてほしい。
設問3
〔測定データの可視化〕について,(1)〜(5)に答えよ。
本文中の下線④について,L2SW からミラーパケットで NPB にデータを入力する場合,ネットワークタップを用いて NPB にデータを入力する方式と比べて,性能面でどのような制約が生じるか。40 字以内で述べよ。
模範解答
送信側と受信側のトラフィックを合計1 Gビット/秒までしか取り込めない。
採点基準
- 2点: 送信側と受信側のトラフィックの合計量が物理リンクの帯域(1 Gビット/秒)に制限されることを正しく指摘している。
- 1点: 帯域の制約には触れているが、送受信トラフィックの合計であることなど重要な要素が欠けている。
- 0点: 無回答、または誤答。
- 2点: 制約の理由とその結果(取り込めない等)が論理的かつ明確な文章で記述されている。
- 1点: 説明に飛躍があり、やや分かりにくい記述。
- 0点: 文章として破綻している解答。
解説
解答の根拠
L2SWのミラーポートを使用してパケットを取得する場合、送信トラフィックと受信トラフィックの両方を1つのミラーポート(1 Gビット/秒)に集約して出力します。仮に送受信のトラフィック合計が1 Gビット/秒を超えると、ミラーポートの帯域幅を上回り、パケットの破棄が発生します。
高得点のポイント
送信側と受信側のトラフィックの 合計 である点に言及していること
上限が 1 Gビット/秒 に制限される(ポートの帯域制限)点を明記していること
本文中の下線⑤について,1 ポートだけからミラーパケットを取得する設定にする場合には,どの装置が接続されているポートからミラーパケットを取得するように設定する必要があるか。図2中の字句を用いて答えよ。
模範解答
制御サーバ
採点基準
- 4点: 「制御サーバ」(「制御サーバー」など長音符の有無の違いを含む)と正しく解答している。
- 2点: 正答に近いが、一部の字句が誤っている、または欠けている。
- 0点: 無回答、または誤答。
解説
解答の根拠
設問では「1ポートだけからミラーパケットを取得する設定にする場合」を問うています。図2の構成において、OTシステムの動作状況を可視化するための測定対象となる通信は制御サーバとその他の機器との間で発生します。したがって、すべての関連通信が集約される 制御サーバ が接続されたポートをミラーリングの対象とするのが適切です。
高得点のポイント
- 図中から通信の要となる「制御サーバ」を正しく抜き出していること
本文中の下線⑥について,サーバでミラーパケットを受信するためにはサーバのインタフェースを何というモードに設定する必要があるか答えよ。
模範解答
プロミスキャス
採点基準
- 2点: 「プロミスキャス」というモード名を正しく解答している。
- 1点: スペルミスなど軽微な誤りがあるが、意味が通じる解答。
- 0点: 無回答、または誤答。
- 1点: 適切な用語のみが回答されており、余分な記述がない。
- 0点: 不要な文字が含まれており、回答として不自然。
解説
解答の根拠
通常のネットワークインタフェース(NIC)は、自身のMACアドレス宛、またはブロードキャスト・マルチキャスト宛のフレームのみを受信します。しかし、パケットキャプチャを行う場合、ネットワーク上を流れるすべてのパケットを取り込む必要があるため、NICを プロミスキャス モードに設定します。
高得点のポイント
- パケットキャプチャに必要な動作モード「プロミスキャス(無差別)モード」を正しく挙げていること
本文中の下線⑥について,このモードを設定することによって,設定しない場合と比べどのようなフレームを受信できるようになるか。30 字以内で答えよ。
模範解答
宛先MACアドレスが自分のMACアドレス以外のフレーム
採点基準
- 2点: 「宛先MACアドレスが自分のMACアドレス以外のフレーム」を受信できるようになることを正確に説明している。
- 1点: 自身宛以外のフレームであることには触れているが、MACアドレスに関する言及が不明確な解答。
- 0点: 無回答、または誤答。
- 1点: 「〜フレーム」のように指定された形式に合わせて論理的にまとめられている。
- 0点: 文章として破綻している解答。
キャプチャサーバに流れるミラーパケットが平均 100 k ビット/秒であるとき,1,000 日間のミラーパケットを保存するのに必要なディスク容量は何 G バイトになるか。ここで,1 k ビット/秒は ビット/秒,1 G バイトは バイトとする。ミラーパケットは無圧縮で保存するものとし,ミラーパケット以外のメタデータの大きさは無視するものとする。
模範解答
1080
解説
解答の根拠
与えられた条件に基づいて必要なディスク容量を計算します。
ミラーパケットの平均通信量: ビット/秒
保存期間(1,000日間)の秒数: 秒
保存に必要な総ビット数: ビット
バイト単位への変換: バイト
Gバイト単位への変換: Gバイト
よって、必要なディスク容量は 1,080 Gバイトとなります。
設問3(2)は,正答率がやや低かった。本問ではボトルネックが存在する構成であったが,そこに気づいていない受験者が多かった。解答の際には,下線部だけを読んで解答するのではなく,本文全体を理解するよう心掛けてほしい。