令和4年度 春期 応用情報技術者試験 午後 問5 SaaS導入に伴うFWセッション負荷軽減とネットワーク経路変更の設計
テクノロジネットワーク
学習ガイド
社内サーバを廃止してクラウド型グループウェアを導入した企業のネットワーク改修事例です。通信経路ごとのパケットヘッダの特定、FWのセッション負荷増大のメカニズム、SaaS向けトラフィックの直接転送への経路変更が問われます。図1の構成図と図2の経路図から現行の通信フローを正確に把握し、表1の許可ルールと照らし合わせます。性能低下への対策は、図4と表2を基にプロキシバイパスと新設ルーティングを整理して解き進めましょう。
この記事で押さえる論点
- 社内・営業所・外出先の端末から各サーバへの通信経路とヘッダのアドレス変化を説明できる
- 社内サーバ廃止に伴って必要となるDNSレコードやプロキシ例外設定の変更を説明できる
- SaaS利用集中によるFWセッション枯渇の発生原因と通信遅延の理由を述べられる
- 特定SaaS通信を直接インターネットへ逃すルーティングとプロキシ除外の仕組みを説明できる
出題情報
- 出題
- 2022(R4)春 応用情報技術者 午後 問5
- 配点
- 20点満点
- 模範解答
- 公表(設問ごとに掲載)
出題趣旨・採点講評(IPA 公表)
インターネット上で提供されるSaaSの利用が拡大している。SaaSを利用することによって,社内のファイアウォールなどの機器又はインターネットアクセス回線に通信負荷が集中して,通信速度の遅延などの問題が発生する場合がある。本問では,外部のサービスを利用することによる通信経路の変化を題材に,ファイアウォールへの通信負荷の集中を避けるための方策について,TCP/IP通信の基本技術の理解を問う。
問5では,外部のサービスを利用することによる通信経路の変化を題材に,ファイアウォールへの通信負荷の集中を避けるための方策について出題した。全体として正答率は平均的であった。
問題本文
ネットワークの構成変更に関する次の記述を読んで,設問1〜3に答えよ。
P社は,本社と営業所をもつ中堅商社である。P社では,本社と営業所の間を,IPsecルータを利用してインターネットVPNで接続している。本社では,情報共有のためのサーバ(以下,ISサーバという)を運用している。電子メールの送受信には,SaaS事業者のQ社が提供する電子メールサービス(以下,Mサービスという)を利用している。ノートPC(以下,NPCという)からISサーバ及びMサービスへのアクセスは,HTTP Over TLS(以下,HTTPSという)で行っている。P社のネットワーク構成(抜粋)を図1に示す。
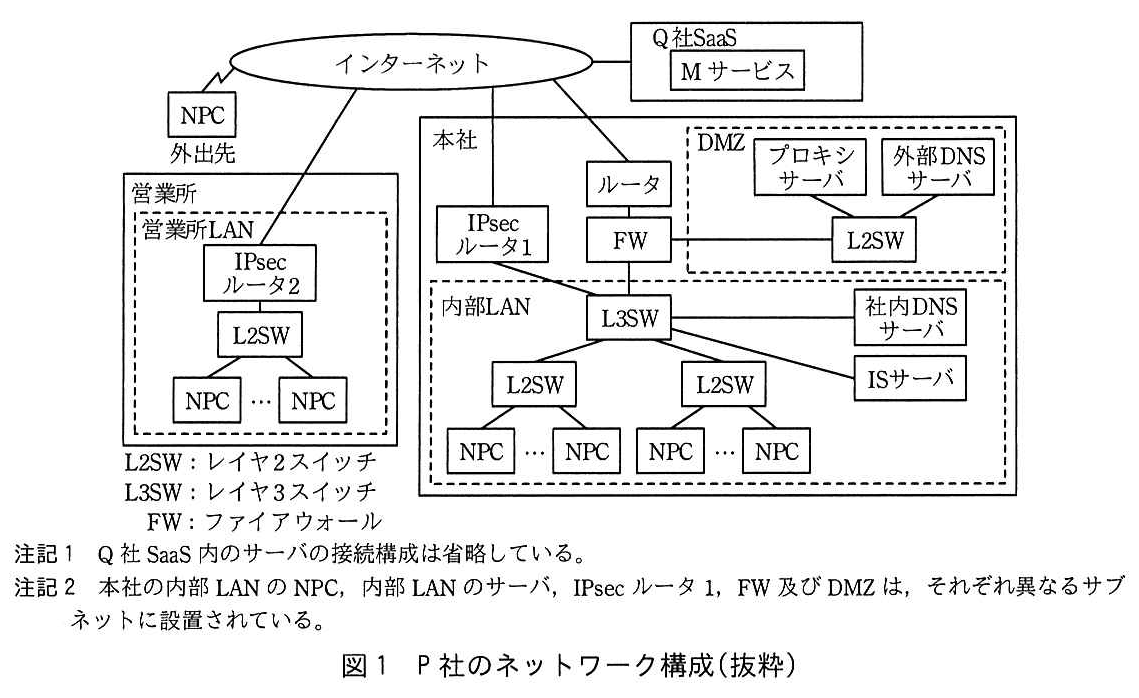
図の説明テキスト
ネットワーク構成図。主な要素と接続関係は以下の通り。
・インターネット: Q社SaaS(Mサービス), NPC(外出先), 営業所のIPsecルータ2, 本社のIPsecルータ1, 本社のルータと接続。
・Q社SaaS: Mサービスを含む。
・外出先: NPCが存在し、インターネットに接続。
・営業所: 営業所LANが存在。IPsecルータ2からL2SWを経由し、複数のNPCが接続。IPsecルータ2はインターネットに接続。
・本社: DMZと内部LANが存在。
・ルータ: インターネットとFWを接続。
・IPsecルータ1: インターネットと内部LANのL3SWを接続。
・FW: ルータ、DMZのL2SW、内部LANのL3SWを接続。
・DMZ: FWからL2SWを経由し、プロキシサーバと外部DNSサーバが接続。
・内部LAN: L3SWを中心に構成。L3SWから社内DNSサーバ、ISサーバ、および2台のL2SWが接続。各L2SWには複数のNPCが接続。
図の左下には以下の略号説明がある。
L2SW: レイヤ2スイッチ
L3SW: レイヤ3スイッチ
FW: ファイアウォール
図の下部には以下の注記がある。
注記1 Q社SaaS内のサーバの接続構成は省略している。
注記2 本社の内部LANのNPC, 内部LANのサーバ, IPsecルータ1, FW及びDMZは, それぞれ異なるサブネットに設置されている。
〔P社のネットワーク機器の設定内容と動作〕
P社のネットワークのサーバ及びNPCの設定内容と動作を次に示す。
- 本社及び営業所(以下,社内という)のNPCは,社内DNSサーバで名前解決を行う。
- 社内DNSサーバは,内部LANのサーバのIPアドレスを管理し,管理外のサーバの名前解決要求は,外部DNSサーバに転送する。
- 外部DNSサーバは,DMZのサーバのグローバルIPアドレスを管理するとともに,DNSキャッシュサーバ機能をもつ。
- プロキシサーバでは,利用者認証,URLフィルタリングを行うとともに,通信ログを取得する。
- 外出先及び社内のNPCのWebブラウザには,HTTP及びHTTPS通信がプロキシサーバを経由するように,プロキシ設定にプロキシサーバのFQDNを登録する。ただし,社内のNPCからISサーバへのアクセスは,プロキシサーバを経由せずに直接行う。
- ISサーバには,社内のNPCだけからアクセスしている。
- 外出先及び社内のNPCからMサービス及びインターネットへのアクセスは,プロキシサーバ経由で行う。
NPCによる各種通信時に経由する社内の機器又はサーバを図2に示す。ここで,L2SWの記述は省略している。
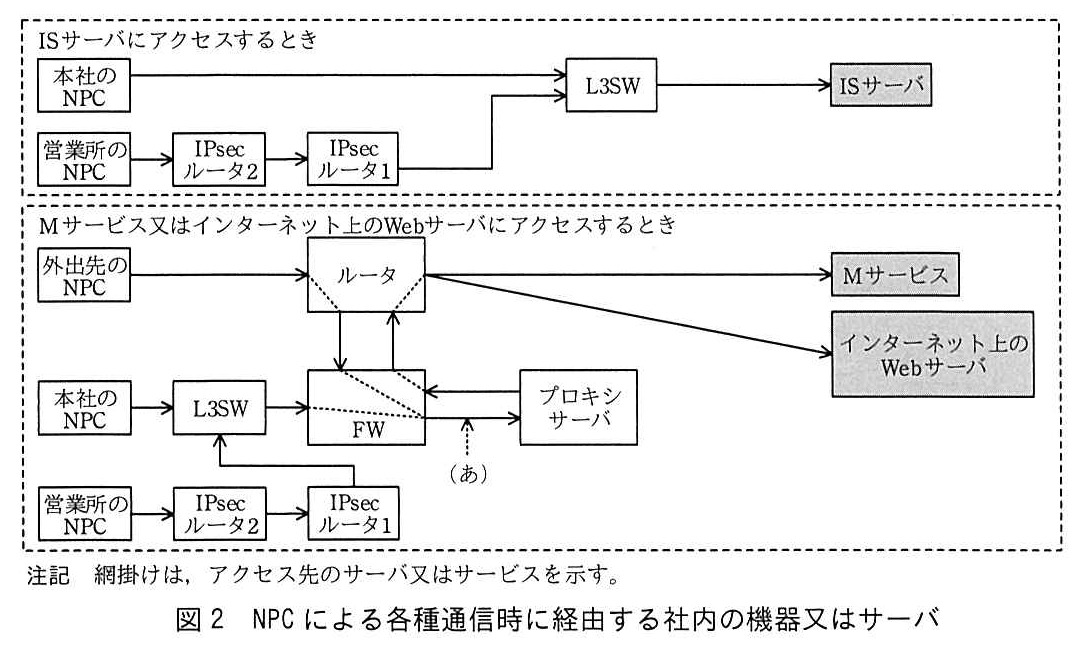
図の説明テキスト
「図2 NPCによる各種通信時に経由する社内の機器又はサーバ」を示す構成図。2つの破線枠ブロックに分かれている。
1つ目のブロックは「ISサーバにアクセスするとき」。本社のNPCからL3SWを経てISサーバ(網掛け)へ実線矢印。営業所のNPCからIPsecルータ2、IPsecルータ1を経てL3SWの経路へ点線矢印が合流している。
2つ目のブロックは「Mサービス又はインターネット上のWebサーバにアクセスするとき」。外出先のNPCからルータを経てMサービス(網掛け)およびインターネット上のWebサーバ(網掛け)へ実線矢印。本社のNPCからL3SWを経てFWへ、FWからプロキシサーバへ実線矢印。営業所のNPCからIPsecルータ2、IPsecルータ1を経てL3SWへの点線矢印が合流している。プロキシサーバから左向きに出てFWからルータへ向かう点線矢印に合流する経路の途中に空欄「あ」がある。
注記として「網掛けは、アクセス先のサーバ又はサービスを示す。」と記載されている。
FWに設定されている通信を許可するルール(抜粋)を表1に示す。
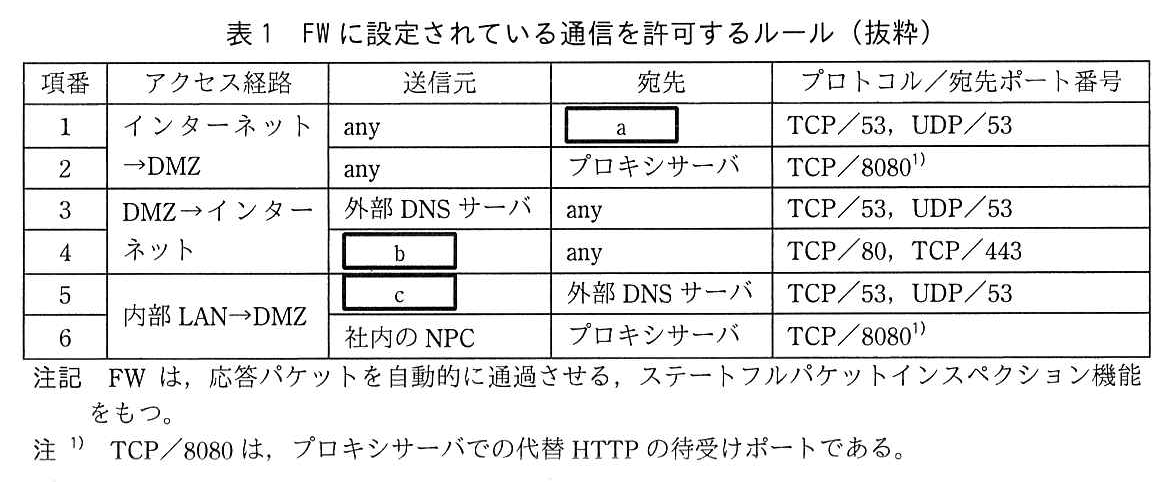
図の説明テキスト
表1 FWに設定されている通信を許可するルール(抜粋)
| 項番 | アクセス経路 | 送信元 | 宛先 | プロトコル/宛先ポート番号 |
|---|---|---|---|---|
| 1 | インターネット→DMZ | any | a | TCP/53, UDP/53 |
| 2 | インターネット→DMZ | any | プロキシサーバ | TCP/8080^{1)} |
| 3 | DMZ→インターネット | 外部DNSサーバ | any | TCP/53, UDP/53 |
| 4 | DMZ→インターネット | b | any | TCP/80, TCP/443 |
| 5 | 内部LAN→DMZ | c | 外部DNSサーバ | TCP/53, UDP/53 |
| 6 | 内部LAN→DMZ | 社内のNPC | プロキシサーバ | TCP/8080^{1)} |
注記 FWは,応答パケットを自動的に通過させる,ステートフルパケットインスペクション機能をもつ。
注1) TCP/8080は,プロキシサーバでの代替HTTPの待受けポートである。
このたび,P社では,サーバの運用負荷の軽減と外出先からの社内情報へのアクセスを目的に,ISサーバを廃止し,Q社が提供するグループウェアサービス(以下,Gサービスという)を利用することにした。Gサービスへの通信は,Mサービスと同様に HTTPSによって安全性が確保されている。Gサービスを利用するためのネットワーク(以下,新ネットワークという)の設計を,情報システム部の R主任が担当することになった。
〔新ネットワーク構成と利用形態〕
R主任が設計した,新ネットワーク構成(抜粋)を図3に示す。
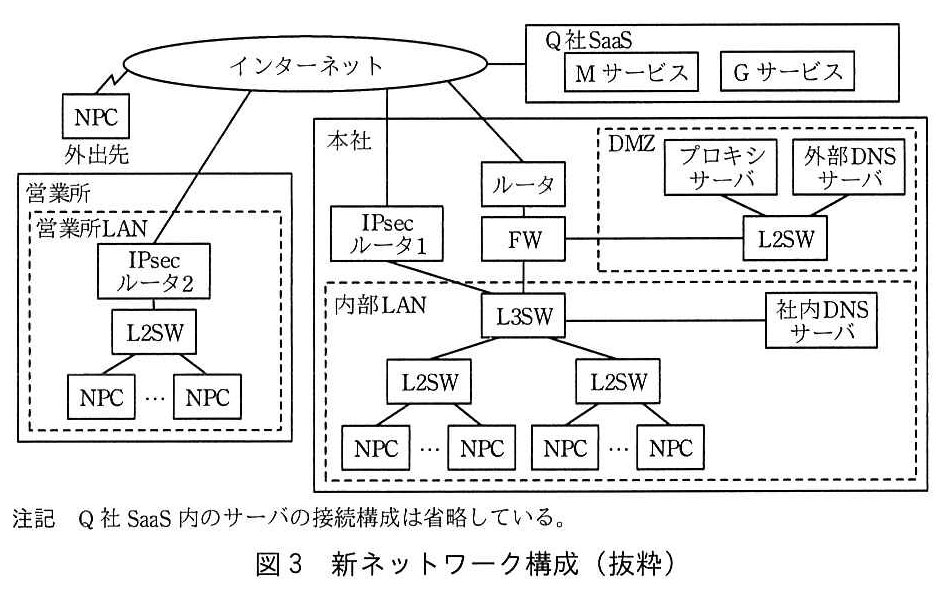
図の説明テキスト
ネットワークの構成要素とそれらの接続関係を示す図。
- 「インターネット」を介して「Q社SaaS(Mサービス、Gサービス)」、「外出先(NPC)」、および「本社」、「営業所」が接続されている。
- 本社にはルータがあり、インターネットと接続している。ルータの直下にはFWが配置されている。
- FWからはDMZとL3SW(内部LAN)に分岐している。
- DMZ内にはL2SWが置かれ、プロキシサーバと外部DNSサーバが接続されている。
- 内部LAN内にはL3SWが置かれ、社内DNSサーバ、およびL2SWを介して複数のNPCが接続されている。さらにL3SWからIPsecルータ1が接続され、インターネット経由で営業所LANとIPsec接続を行う構成となっている。
- 営業所LANにはIPsecルータ2があり、L2SWを介して複数のNPCが接続されている。
注記 Q社SaaS内のサーバの接続構成は省略している。
新ネットワークでは,サービスとインターネットの利用状況を管理するために,外出先及び社内のNPCからMサービス,Gサービス及びインターネットへのアクセスを,プロキシサーバ経由で行うことにした。
R主任は,ISサーバの廃止に伴って不要になる,次の設定情報を削除した。
- ①NPCのWebブラウザの,プロキシ例外設定に登録されているFQDN
- 社内DNSサーバのリソースレコード中の,ISサーバのAレコード
〔Gサービス利用開始後に発生した問題と対策〕
Gサービス利用開始後,インターネットを経由する通信の応答速度が,時間帯によって低下するという問題が発生した。FWのログの調査によって,FWが管理するセッション情報が大量になったことによる,FWの負荷増大が原因であることが判明した。そこで,FWを通過する通信量を削減するために,Mサービス及びGサービス(以下,二つのサービスを合わせてq-SaaSという)には,プロキシサーバを経由せず,外出先のNPCはHTTPSでアクセスし,本社のNPCはIPsecルータ1から,営業所のNPCはIPsecルータ2から,インターネットVPNを経由せずHTTPSでアクセスすることにした。この変更によって,q-SaaSの利用状況は,プロキシサーバの通信ログに記録されなくなるので,Q社から提供されるアクセスログによって把握することにした。
外出先及び社内のNPCからq-SaaSアクセス時に経由する社内の機器を図4に示す。ここで,L2SWの記述は省略している。
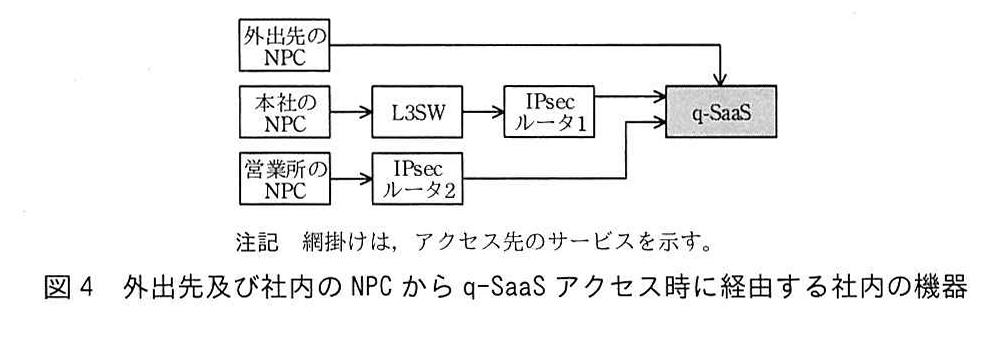
図の説明テキスト
構成要素と接続関係は以下の通り:
- 「外出先のNPC」から「q-SaaS」へ向かう矢印。
- 「本社のNPC」から「L3SW」へ向かう矢印、「L3SW」から「IPsecルータ1」へ向かう矢印、「IPsecルータ1」から「q-SaaS」へ向かう矢印。
- 「営業所のNPC」から「IPsecルータ2」へ向かう矢印、「IPsecルータ2」から「q-SaaS」へ向かう矢印。
注記として「網掛けは,アクセス先のサービスを示す。」とあり、「q-SaaS」の枠が網掛けされている。
図4に示した経路に変更するために,R主任は,②L3SWの経路表に新たな経路の追加,及びIPsecルータ1とIPsecルータ2の設定変更を行うとともに,NPCのWebブラウザでは,q-SaaS利用時にプロキシサーバを経由させないよう,プロキシ例外設定に,Mサービス及びGサービスのFQDNを登録した。
設定変更後のIPsecルータ1の処理内容(抜粋)を表2に示す。IPsecルータ1は,受信したパケットと表2中の照合する情報とを比較し,パケット転送時に一致した項番の処理を行う。
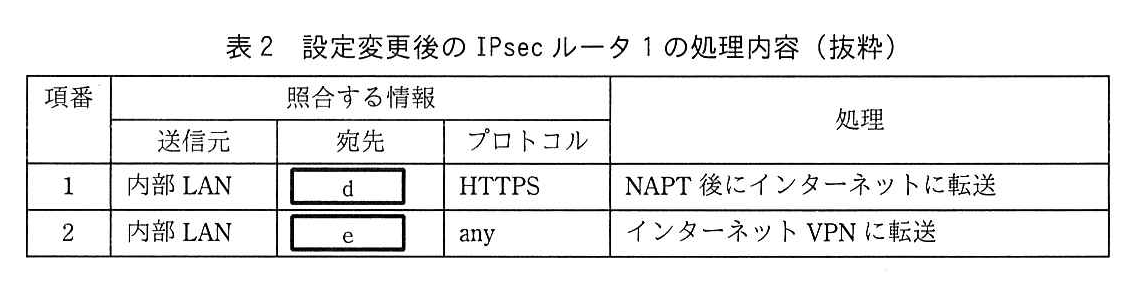
図の説明テキスト
表2 設定変更後の IPsec ルータ 1 の処理内容(抜粋)
| 項番 | 照合する情報 送信元 | 照合する情報 宛先 | 照合する情報 プロトコル | 処理 |
|---|---|---|---|---|
| 1 | 内部 LAN | d | HTTPS | NAPT後にインターネットに転送 |
| 2 | 内部 LAN | e | any | インターネット VPN に転送 |
IPsecルータ2もIPsecルータ1と同様の設定変更を行う。これらの追加設定と設定変更によってFWの負荷が軽減し,インターネット利用時の応答速度の低下がなくなり,R主任は,ネットワークの構成変更を完了させた。
設問と解答・解説
設問1
〔P社のネットワーク機器の設定内容と動作〕について,(1)〜(3)に答えよ。
営業所のNPCがMサービスを利用するときに,図2中の(あ)を通過するパケットのIPヘッダ中の宛先IPアドレスが示す,NPC,機器又はサーバ名を,図2中の名称で答えよ。
模範解答
プロキシサーバ
採点基準
- 2点: 「プロキシサーバ」と正しく解答されている。
- 1点: 該当なし(部分点なし)。
- 0点: 不正解、または無解答。
解説
図2「NPCによる各種通信時に経由する社内の機器又はサーバ」の経路設定に基づき解答します。
本文の記述より、外出先及び社内のNPCのWebブラウザには、SaaSなどへ行くためのプロキシ設定としてプロキシサーバのFQDNが登録されています。
図2の「Mサービス又はインターネット上のWebサーバにアクセスするとき」のブロックを見ると、営業所のNPCからの通信は「IPsecルータ2」→「IPsecルータ1」→「L3SW」→「FW」→「プロキシサーバ」の経路をたどります。空欄(あ)はこの経路上の「FW」から「プロキシサーバ」へ向かう区間に位置しています。
宛先IPアドレスは、Webブラウザのプロキシ設定に従い、代理アクセスを行うプロキシサーバのIPアドレスとなります。
高得点のポイント
- 図2の経路上で空欄(あ)がプロキシサーバへの矢印上にあることを確認する。
- 宛先IPアドレスとして設定されている機器がプロキシサーバであることを理解する。
同じく送信元IPアドレスが示す,NPC,機器又はサーバ名を,図2中の名称で答えよ。
模範解答
営業所のNPC
採点基準
- 2点: 「営業所のNPC」と正しく解答されている。
- 1点: 該当なし(部分点なし)。
- 0点: 不正解、または無解答。
解説
図2「NPCによる各種通信時に経由する社内の機器又はサーバ」の経路設定に基づき解答します。
営業所のNPCがMサービスにアクセスする際、パケットは「営業所LAN」から「IPsecルータ2」を通り、インターネットVPNを経由して本社の「IPsecルータ1」へ到達します。
このインターネットVPNの区間では、元のIPパケットがIPsecによってカプセル化されて送信されます。IPsecルータ1でパケットが復号(デカプセル化)されると、元のIPヘッダが現れます。
したがって、空欄(あ)を通過する内部LAN側のパケットの送信元IPアドレスは、通信を開始した営業所のNPCのまま維持されます。
高得点のポイント
- IPsecによるトンネリング処理(カプセル化と復号)で元のIPヘッダが維持されることを理解する。
- 通信の送信元が営業所のNPCであることを特定する。
外出先のNPCからインターネット上のWebサーバにアクセスするとき,L2SW以外で経由する社内の機器又はサーバ名を,図2中の名称で全て答えよ。
模範解答
ルータ,FW,プロキシサーバ
採点基準
- 2点: 「ルータ,FW,プロキシサーバ」の全てが正しく解答されている。
- 1点: 一部の機器のみ解答されているなど、不完全な解答。
- 0点: 不正解、または無解答。
解説
図2「NPCによる各種通信時に経由する社内の機器又はサーバ」の経路図から、経由する機器を読み取ります。
図2の「Mサービス又はインターネット上のWebサーバにアクセスするとき」のブロックを確認します。「外出先のNPC」から始まる実線の矢印をたどると、通信は以下の順に社内の機器を経由します。
- ルータ
- FW
- プロキシサーバ
プロキシサーバから折り返した後、再び「FW」と「ルータ」を通ってインターネット上のWebサーバへと向かいます。設問ではL2SW以外の機器・サーバ名を全て答えるよう求められているため、経路上に存在するこれら3つの機器が正解となります。
高得点のポイント
- 図2の「外出先のNPC」からインターネット上のWebサーバへの通信経路(実線矢印)を正確にたどる。
- 経路上に存在する社内機器を漏れなく抽出する。
表1中の a に入れる適切な機器又はサーバ名を,図1中の名称で答えよ。
模範解答
外部DNSサーバ
採点基準
- 2点: 「外部DNSサーバ」と正しく解答されている。
- 1点: 該当なし(部分点なし)。
- 0点: 不正解、または無解答。
表1中の b に入れる適切な機器又はサーバ名を,図1中の名称で答えよ。
模範解答
プロキシサーバ
採点基準
- 2点: 「プロキシサーバ」と正しく解答されている。
- 1点: 該当なし(部分点なし)。
- 0点: 不正解、または無解答。
解説
表1「FWに設定されている通信を許可するルール」の項番4の設定意図から解答を導きます。
項番4は「DMZからインターネット」へのアクセスで、宛先ポート番号が「TCP/80, TCP/443」に設定されています。これはHTTPおよびHTTPSの通信に使用されるポート番号です。
本文の記述および図2の経路図から、社内からインターネット上のWebサーバやMサービスへのアクセスは、すべてDMZに配置されたプロキシサーバが代理で行うことがわかります。したがって、DMZからインターネットに向けてHTTP/HTTPS通信を行う送信元(空欄b)はプロキシサーバとなります。
高得点のポイント
- TCPの80番・443番ポートがHTTP/HTTPS通信であることを把握する。
- Webアクセスの代理処理を行う機器がプロキシサーバであることを特定する。
表1中の c に入れる適切な機器又はサーバ名を,図1中の名称で答えよ。
模範解答
社内DNSサーバ
採点基準
- 2点: 「社内DNSサーバ」と正しく解答されている。
- 1点: 該当なし(部分点なし)。
- 0点: 不正解、または無解答。
設問1(1)は,“送信元IPアドレスが示す,NPC,機器又はサーバ名”の正答率がやや低かった。送信元IPアドレスが示す機器として,IPsecルータ1又はIPsecルータ2を挙げる解答が散見された。図2の経路では,IPsecルータ1と2との間でトンネリングが行われるので,送信元IPアドレスが変わらないことを理解してほしい。
設問2
本文中の下線①について,削除するFQDNをもつ機器又はサーバ名を,図1中の名称で答えよ。
模範解答
ISサーバ
採点基準
- 2点: 「ISサーバ」と正しく解答されている。
- 1点: 該当なし(部分点なし)。
- 0点: 不正解、または無解答。
解説
ISサーバの廃止に伴って不要となるプロキシ例外設定について、対象の機器を特定します。
本文の〔P社のネットワーク機器の設定内容と動作〕には、「社内のNPCからISサーバへのアクセスは,プロキシサーバを経由せずに直接行う」と記載されています。プロキシサーバを経由させないためには、Webブラウザのプロキシ例外設定に対象サーバのFQDNを登録しておく必要があります。
今回、ISサーバを廃止してGサービスへ移行することになったため、例外設定に登録されていたISサーバのFQDNが不要となり、削除されます。
高得点のポイント
- 本文中の「プロキシサーバを経由せずに直接行う」という記述から、例外設定に登録されている機器を特定する。
- ISサーバの廃止によって不要になる設定項目であることを理解する。
設問3
〔Gサービス利用開始後に発生した問題と対策〕について,(1),(2)に答えよ。
本文中の下線②について,新たに追加する経路を,“q-SaaS”という字句を用いて,40字以内で答えよ。
模範解答
q-SaaS宛ての通信のネクストホップがIPsecルータ1となる経路
採点基準
- 1点: 追加すべき経路の宛先がq-SaaSであることが明記されている。
- 0点: 宛先がq-SaaSであることが読み取れない。
- 1点: その宛先に対するネクストホップ(転送先)がIPsecルータ1であることが示されている。
- 0点: ネクストホップ(転送先)が正しく示されていない。
解説
本社のNPCからq-SaaSへの新しいアクセス経路を実現するための、L3SWの経路表への追加設定について解答します。
本文の〔Gサービス利用開始後に発生した問題と対策〕および図4「外出先及び社内のNPCからq-SaaSアクセス時に経由する社内の機器」によると、FWの負荷を軽減するため、本社のNPCからq-SaaSへの通信経路が変更されました。
変更前は「L3SW → FW → プロキシサーバ」という経路でしたが、変更後はプロキシサーバを経由せず「L3SW → IPsecルータ1 → q-SaaS」という直接アクセスする経路になります。
この通信を正しく転送するために、L3SWにはq-SaaS宛ての通信を受け取った際のネクストホップ(次にパケットを渡す機器)を、FWではなくIPsecルータ1へ向ける経路情報が必要となります。
高得点のポイント
- L3SWに追加すべき経路の宛先がq-SaaSであることが明記されている。
- その宛先に対するネクストホップ(転送先)がIPsecルータ1であることが示されている。
表2中の d に入れる適切なネットワークセグメント,サーバ又はサービス名を,本文中の名称で答えよ。
模範解答
q-SaaS
採点基準
- 2点: 「q-SaaS」と正しく解答されている。
- 1点: 該当なし(部分点なし)。
- 0点: 不正解、または無解答。
解説
表2「設定変更後のIPsecルータ1の処理内容」の項番1について、照合する宛先情報(空欄d)を解答します。
項番1の処理は「NAPT後にインターネットに転送」であり、照合するプロトコルは「HTTPS」となっています。
本文および図4の構成変更により、本社のNPC(内部LAN)からq-SaaSへのHTTPSアクセスは、IPsecルータ1を経由してインターネットへ直接出力されるようになりました。
IPsecルータ1は、このq-SaaS宛てのパケットを受信した際、送信元IPアドレスをNAPTで変換し、インターネット側へ転送します。したがって、この通信の宛先を示す空欄dにはq-SaaSが当てはまります。
高得点のポイント
- 構成変更後の本社NPCからのq-SaaSアクセスの経路を正しく理解する。
- NAPT変換の対象となる通信の宛先サービスを特定する。
表2中の e に入れる適切なネットワークセグメント,サーバ又はサービス名を,本文中の名称で答えよ。
模範解答
営業所LAN
採点基準
- 2点: 「営業所LAN」と正しく解答されている。
- 1点: 該当なし(部分点なし)。
- 0点: 不正解、または無解答。
設問3(1)は,正答率がやや低かった。ルータによる経路制御は,ネットワークを流れるパケットの通信経路を決定する重要な技術なので,経路表に登録される経路情報の内容について理解を深めてほしい。設問3(2)のdの正答率は高かったが,eの正答率が低かった。eについても,本文に記述されたネットワーク構成と通信内容を理解して,正答を導き出してほしい。