令和4年度 秋期 情報処理安全確保支援士試験 午後Ⅱ 問題 問2 EDRの検知ルール設計とインシデントレスポンス体制
学習ガイド
輸入卸売業者がマルウェア感染を契機にEDRを導入し、インシデント対応の体制を整える問題です。マルウェアの動作をイベントの列として検知ルールに落とす方法、ログの項目を使った感染範囲と流出先の特定、USBメモリ経由のマルウェアの事象復元、外部の運用サービスや通報窓口を含む体制の改善を、製品の機能と各サーバのログの対応関係から整理します。
この記事で押さえる論点
- マルウェアαの特徴的なイベント(同一サイズのファイル操作・ネットワーク動作・自動起動設定)を、単純ルールと複合ルールで検知する設計を説明できる
- 表1のログ項目を使って、感染したPCやアップロード先のURL、アップロードされたファイルを特定する調査手順を組み立てられる
- USBメモリ経由で持ち込まれたマルウェアβの事象の発生順序を、製品Cのイベントから復元できる
- P社の運用サービスの利用や社外向け通報窓口の設置、影響の再判定など、E体制の改善点を整理できる
出題情報
- 出題
- 2022(R4)秋 情報処理安全確保支援士 午後II 問2
- 配点
- 100点満点
- 模範解答
- 公表(設問ごとに掲載)
出題趣旨・採点講評(IPA 公表)
未知のマルウェアに対応するため,EDR(Endpoint Detection and Response)の導入が進んでいるが,これを有効に活用するためには,インシデントレスポンス体制の整備が必要である。本問では,未知のマルウェアへの対応にEDRを活用するための技術的な知識,及びインシデントレスポンス体制を整備する能力を問う。
問2では,EDR(Endpoint Detection and Response)を利用した未知マルウェア対策を題材に,EDRで記録したイベントの分析,ルールの作成及びEDRで検知したインシデントへの対応について出題した。全体として正答率は平均的であった。
問題本文
問2 インシデントレスポンスチームに関する次の記述を読んで,設問に答えよ。
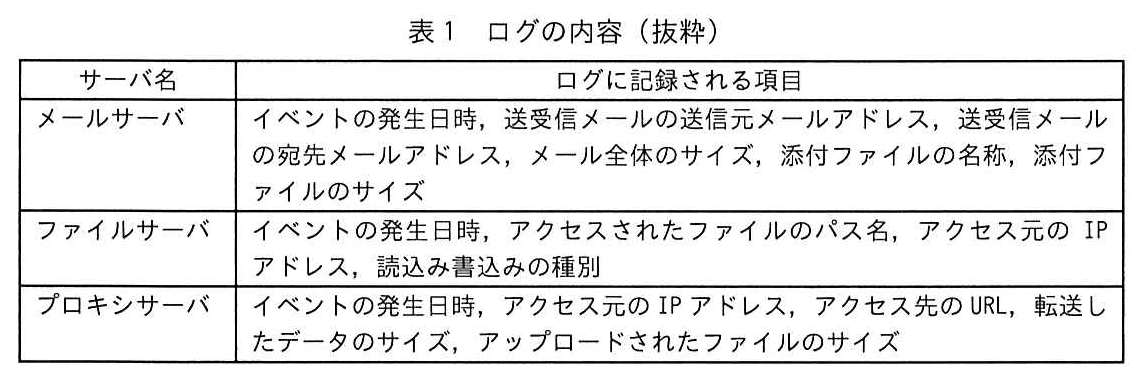
K社は,従業員500名の輸入卸売業者である。拠点は,本社,営業所2か所,倉庫1か所の計4か所である。K社のネットワーク及び機器並びに関連する規程の整備は,情報システム課が担当している。K社のネットワーク構成を図1に,各サーバで取得しているログの内容を表1に示す。
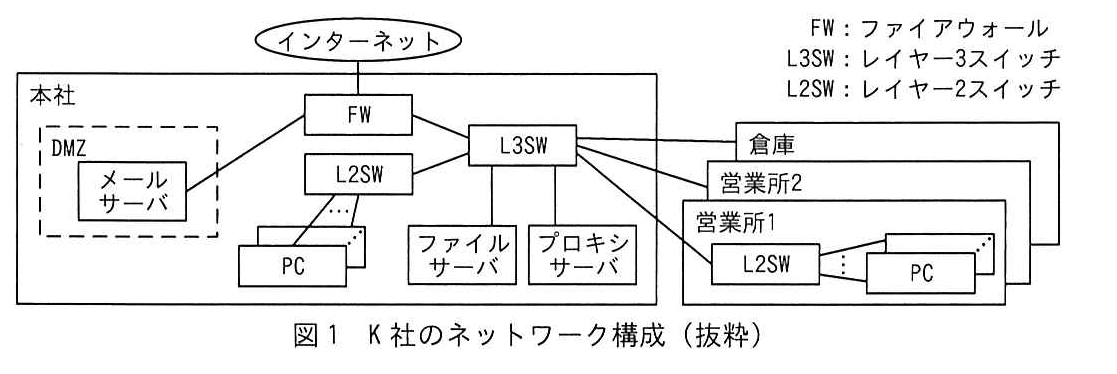
図の説明テキスト
K社のネットワーク構成(抜粋)を示す図。
インターネットから本社内のFW(ファイアウォール)に接続されている。
本社のFWにはDMZとL3SWが接続されている。DMZにはメールサーバが配置されている。
L3SWからは、本社内のL2SW、ファイルサーバ、プロキシサーバが接続されているほか、倉庫、営業所2、営業所1へと接続が分岐している。
本社のL2SWにはPCが接続されている。
営業所1の枠内にはL2SWがあり、そこにPCが接続されている。
注記: FW : ファイアウォール、L3SW : レイヤー3スイッチ、L2SW : レイヤー2スイッチ
図の説明テキスト
表1 ログの内容(抜粋)
| サーバ名 | ログに記録される項目 |
|---|---|
| メールサーバ | イベントの発生日時,送受信メールの送信元メールアドレス,送受信メールの宛先メールアドレス,メール全体のサイズ,添付ファイルの名称,添付ファイルのサイズ |
| ファイルサーバ | イベントの発生日時,アクセスされたファイルのパス名,アクセス元の IP アドレス,読込み書込みの種別 |
| プロキシサーバ | イベントの発生日時,アクセス元の IP アドレス,アクセス先の URL,転送したデータのサイズ,アップロードされたファイルのサイズ |
〔マルウェア の検知と対応〕
K社では,PCにマルウェア対策ソフトを導入しており,リアルタイムスキャンとスケジュールスキャンを実施している。マルウェア対策ソフトの管理サーバはクラウドサービス上にある。マルウェア定義ファイルは,PCを起動したときに更新される。スケジュールスキャンは,毎週月曜日の10:00に実施される。
ある月曜日,情報システム課のW主任がスケジュールスキャンの結果を確認したところ,10台のPCでマルウェア が検出され,駆除されていた。W主任が,マルウェア についてインターネット上で公開されている情報を調べたところ,次のことが分かった。
- マルウェア は,8日前に発見された。
- K社で利用しているマルウェア対策ソフトの定義ファイルにマルウェア が登録されたのは,昨日だった。
- 細工されたマクロ(以下,マクロGという)が仕込まれている,表計算ソフト(以下,Vソフトという)のデータファイル(以下,ファイルGという)を開いて,マクロGを実行してしまうと,攻撃者のWebサーバからマルウェア がダウンロードされ,起動される。
- マルウェア は,起動すると,PC上のメールフォルダにある電子メール(以下,電子メールをメールという)を読み出して,攻撃者が用意したWebサーバにアップロードする。その後,OS設定を変更して,OSログイン時にマルウェア が自動起動されるようにする。
なお,K社で利用しているメールソフトでは,メールは1通が1ファイルとしてPCのメールフォルダ内に保存されている。
マルウェア が検出されたPCのログと,プロキシサーバのログを調べた結果,これらのPCの中には,先週の水曜日以降,攻撃者のWebサーバのものと思われるURLにファイルをアップロードしていたPCがあったことが分かった。W主任は,調査の結果を上司のM課長に報告した。
M課長から調査と対応の指示を受けたW主任は,K社に機器を納入しているP社に支援を依頼した。依頼に応じたP社の情報処理安全確保支援士(登録セキスペ)であるU氏の協力を得て,W主任は,アップロードされたファイルの特定並びにマルウェア 及びファイルGの削除を進め,調査と対応を完了した。
〔定義ファイルに登録されていないマルウェアの検知〕
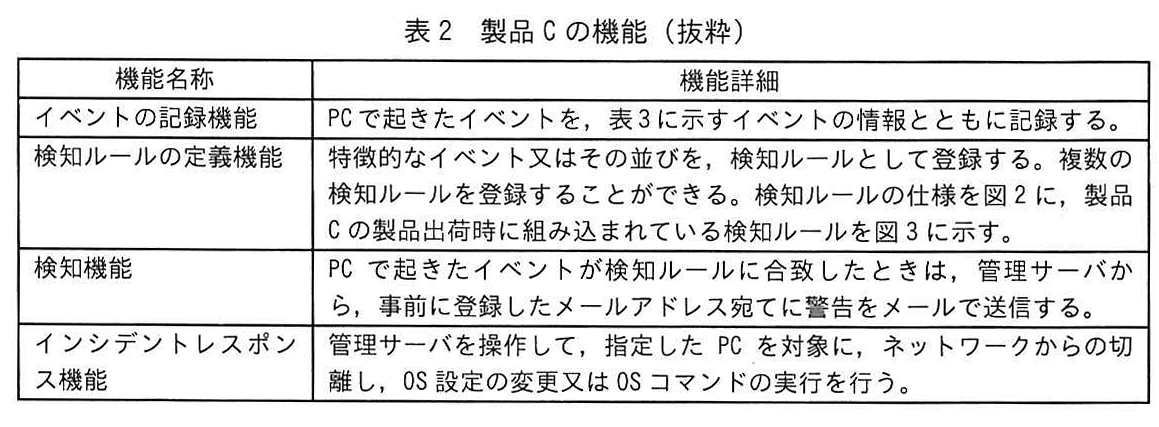
マルウェア への調査と対応が完了した後,W主任は,マルウェア対策ソフトの定義ファイルに登録されていないマルウェアも検知したいと考え,どうすればよいかU氏に相談した。U氏は,その用途に使用可能な製品として,EDR(Endpoint Detection and Response)があることを説明し,製品Cを提案した。製品Cは,各PCに導入し,クラウドサービス上の管理サーバから操作する。製品Cの機能を表2に示す。
図の説明テキスト
表2 製品Cの機能(抜粋)
| 機能名称 | 機能詳細 |
|---|---|
| イベントの記録機能 | PCで起きたイベントを,表3に示すイベントの情報とともに記録する。 |
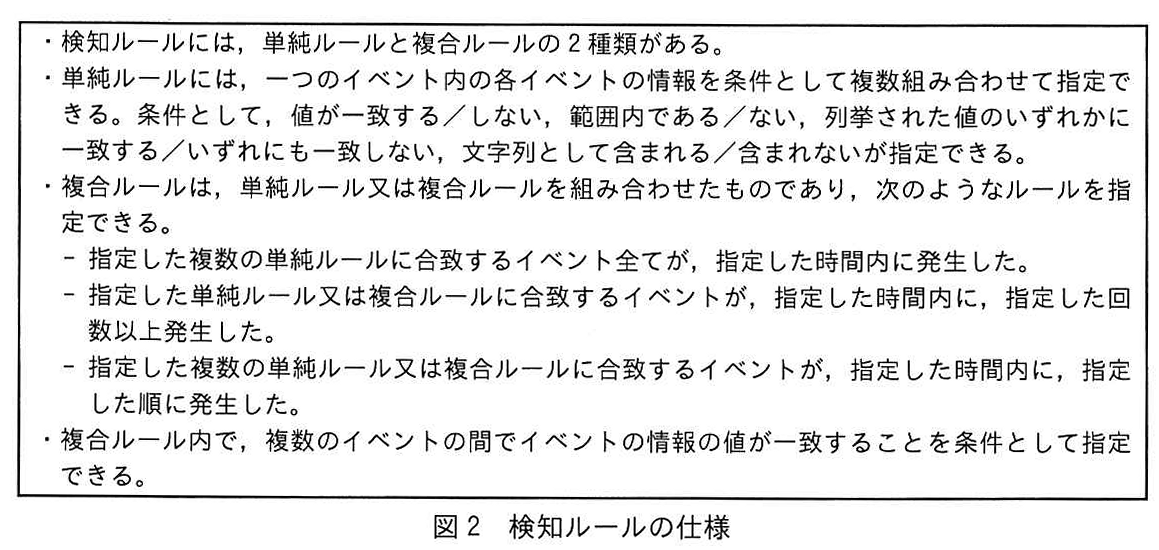
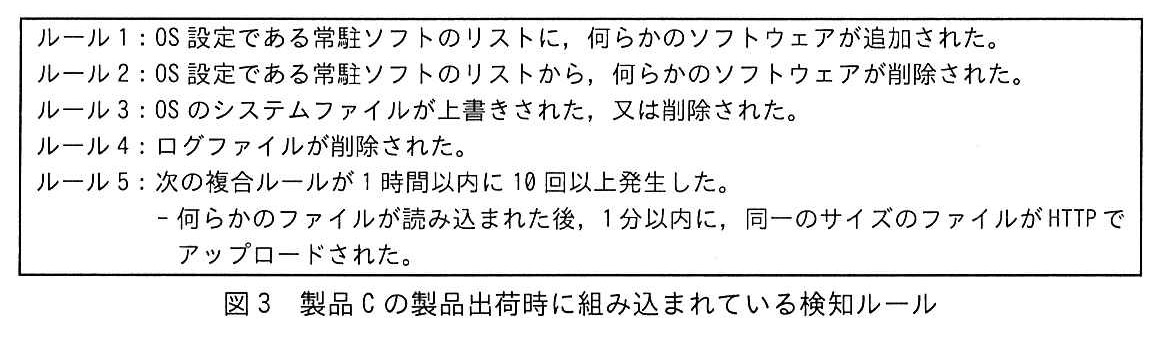
| 検知ルールの定義機能 | 特徴的なイベント又はその並びを,検知ルールとして登録する。複数の検知ルールを登録することができる。検知ルールの仕様を図2に,製品Cの製品出荷時に組み込まれている検知ルールを図3に示す。 |
| 検知機能 | PCで起きたイベントが検知ルールに合致したときは,管理サーバから,事前に登録したメールアドレス宛てに警告をメールで送信する。 |
| インシデントレスポンス機能 | 管理サーバを操作して,指定したPCを対象に,ネットワークからの切離し,OS設定の変更又はOSコマンドの実行を行う。 |
図の説明テキスト
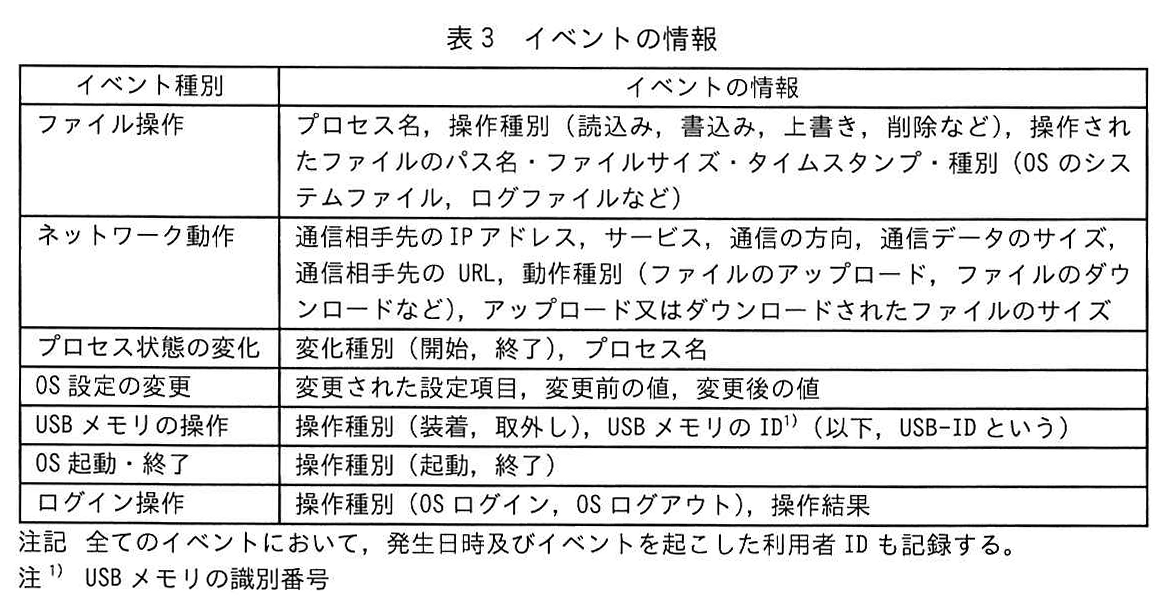
表3 イベントの情報
| イベント種別 | イベントの情報 |
|---|---|
| ファイル操作 | プロセス名,操作種別(読込み,書込み,上書き,削除など),操作されたファイルのパス名・ファイルサイズ・タイムスタンプ・種別(OSのシステムファイル,ログファイルなど) |
| ネットワーク動作 | 通信相手先のIPアドレス,サービス,通信の方向,通信データのサイズ,通信相手先のURL,動作種別(ファイルのアップロード,ファイルのダウンロードなど),アップロード又はダウンロードされたファイルのサイズ |
| プロセス状態の変化 | 変化種別(開始,終了),プロセス名 |
| OS設定の変更 | 変更された設定項目,変更前の値,変更後の値 |
| USBメモリの操作 | 操作種別(装着,取外し),USBメモリのID^1)(以下,USB-IDという) |
| OS起動・終了 | 操作種別(起動,終了) |
| ログイン操作 | 操作種別(OSログイン,OSログアウト),操作結果 |
注記 全てのイベントにおいて,発生日時及びイベントを起こした利用者IDも記録する。
注1) USBメモリの識別番号
図の説明テキスト
図2 検知ルールの仕様
・検知ルールには,単純ルールと複合ルールの2種類がある。
・単純ルールには,一つのイベント内の各イベントの情報を条件として複数組み合わせて指定できる。条件として,値が一致する/しない,範囲内である/ない,列挙された値のいずれかに一致する/いずれにも一致しない,文字列として含まれる/含まれないが指定できる。
・複合ルールは,単純ルール又は複合ルールを組み合わせたものであり,次のようなルールを指定できる。
- 指定した複数の単純ルールに合致するイベント全てが,指定した時間内に発生した。
- 指定した単純ルール又は複合ルールに合致するイベントが,指定した時間内に,指定した回数以上発生した。
- 指定した複数の単純ルール又は複合ルールに合致するイベントが,指定した時間内に,指定した順に発生した。
・複合ルール内で,複数のイベントの間でイベントの情報の値が一致することを条件として指定できる。
図の説明テキスト
図3 製品 C の製品出荷時に組み込まれている検知ルール
ルール1:OS設定である常駐ソフトのリストに,何らかのソフトウェアが追加された。
ルール2:OS設定である常駐ソフトのリストから,何らかのソフトウェアが削除された。
ルール3:OSのシステムファイルが上書きされた,又は削除された。
ルール4:ログファイルが削除された。
ルール5:次の複合ルールが1時間以内に10回以上発生した。
- 何らかのファイルが読み込まれた後,1分以内に,同一のサイズのファイルがHTTPでアップロードされた。
例えば,マルウェア は,PCで起きたイベントから製品Cを使って検知できる。マルウェア の特徴的なイベントは,同じサイズのファイルに対する①ファイル操作のイベント及び②ネットワーク動作のイベント,並びにログイン時の自動起動に関するOS設定の変更のイベントである。これらのイベントが,短時間のうちにこの順序で発生したことを検知すればよい。
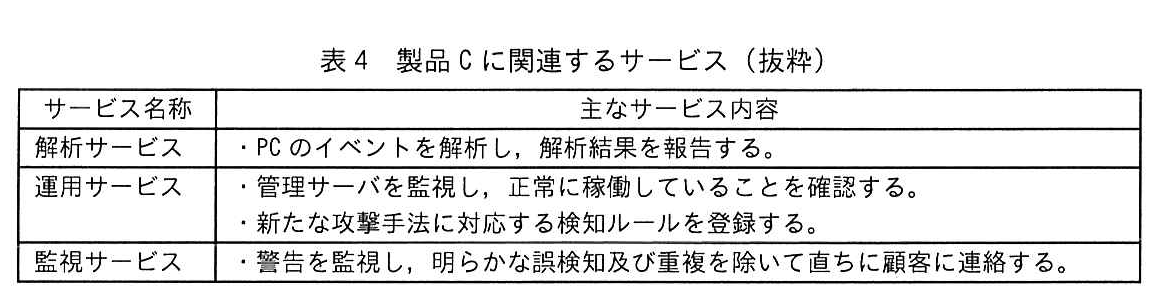
続けて,U氏は,P社が提供可能な,製品Cに関連するサービスを表4を示して説明した。
図の説明テキスト
表4 製品 C に関連するサービス(抜粋)
| サービス名称 | 主なサービス内容 |
|---|---|
| 解析サービス | ・PCのイベントを解析し,解析結果を報告する。 |
| 運用サービス | ・管理サーバを監視し,正常に稼働していることを確認する。 ・新たな攻撃手法に対応する検知ルールを登録する。 |
| 監視サービス | ・警告を監視し,明らかな誤検知及び重複を除いて直ちに顧客に連絡する。 |
W主任は,次の三つを軸としたEDR導入案をまとめ,M課長の承認を得た。
- 社内の全PCに製品Cを導入する。
- 製品Cを使ったマルウェアの検知及び対応のための体制(以下,E体制という)を立ち上げる。
- 表4の解析サービスは必要に応じて利用するが,その他のサービスは利用しない。
3か月後,製品Cを全PCに導入し,E体制を立ち上げた。E体制のチームリーダーはM課長,メンバーはW主任を含む情報システム課の課員3名である。
まずは,図3の検知ルールだけを用いて試験運用を開始した。
〔マルウェア の検知〕
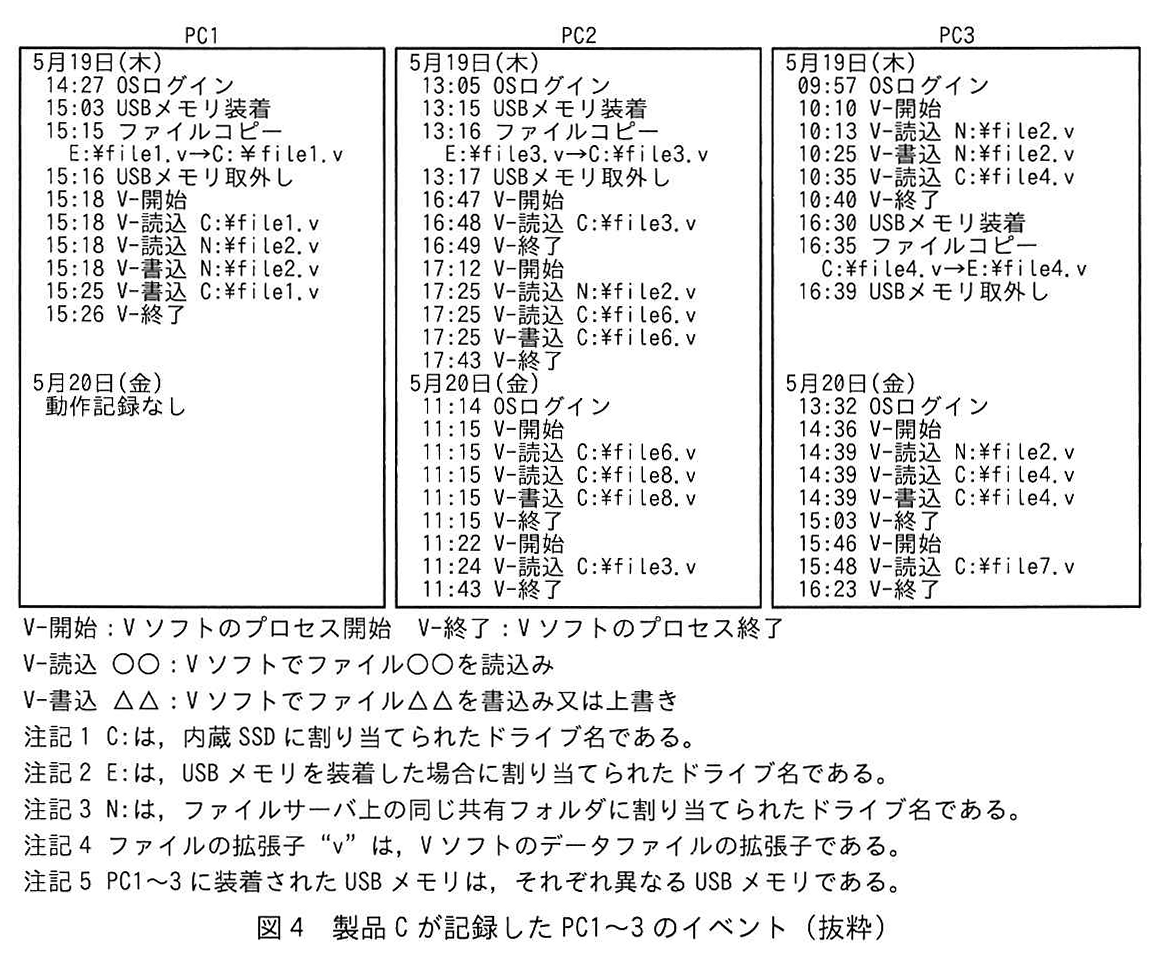
製品C導入から6か月ほど経ったある日,マルウェア対策ソフトのスケジュールスキャンの結果を確認したところ,3台のPC(以下,PC1,PC2,PC3という)で同一のマルウェアが検知され,駆除に失敗していた。図4は,製品Cが記録したPC1〜3のイベントのうち,PC1〜3に共通しており,特徴的と思われたVソフト及びUSBメモリに関するイベントを,OSログインのイベントとともに抜粋したものである。
図の説明テキスト
図4 製品Cが記録したPC1〜3のイベント(抜粋)
| PC1 | PC2 | PC3 |
|---|---|---|
| 5月19日(木) 14:27 OSログイン 15:03 USBメモリ装着 15:15 ファイルコピー E:\file1.v→C:\file1.v 15:16 USBメモリ取外し 15:18 V-開始 15:18 V-読込 C:\file1.v 15:18 V-読込 N:\file2.v 15:18 V-書込 N:\file2.v 15:25 V-書込 C:\file1.v 15:26 V-終了 |
5月19日(木) 13:05 OSログイン 13:15 USBメモリ装着 13:16 ファイルコピー E:\file3.v→C:\file3.v 13:17 USBメモリ取外し 16:47 V-開始 16:48 V-読込 C:\file3.v 16:49 V-終了 17:12 V-開始 17:25 V-読込 N:\file2.v 17:25 V-読込 C:\file6.v 17:25 V-書込 C:\file6.v 17:43 V-終了 |
5月19日(木) 09:57 OSログイン 10:10 V-開始 10:13 V-読込 N:\file2.v 10:25 V-書込 N:\file2.v 10:35 V-書込 C:\file4.v 10:40 V-終了 16:30 USBメモリ装着 16:35 ファイルコピー C:\file4.v→E:\file4.v 16:39 USBメモリ取外し |
| 5月20日(金) 動作記録なし |
5月20日(金) 11:14 OSログイン 11:15 V-開始 11:15 V-読込 C:\file6.v 11:15 V-読込 C:\file8.v 11:15 V-書込 C:\file8.v 11:15 V-終了 11:22 V-開始 11:24 V-読込 C:\file3.v 11:43 V-終了 |
5月20日(金) 13:32 OSログイン 14:36 V-開始 14:39 V-読込 N:\file2.v 14:39 V-読込 C:\file4.v 14:39 V-書込 C:\file4.v 15:03 V-終了 15:46 V-開始 15:48 V-読込 C:\file7.v 16:23 V-終了 |
[凡例・注記]
V-開始:Vソフトのプロセス開始
V-終了:Vソフトのプロセス終了
V-読込 ○○:Vソフトでファイル○○を読込み
V-書込 △△:Vソフトでファイル△△を書込み又は上書き
注記1 C:は,内蔵SSDに割り当てられたドライブ名である。
注記2 E:は,USBメモリを装着した場合に割り当てられたドライブ名である。
注記3 N:は,ファイルサーバ上の同じ共有フォルダに割り当てられたドライブ名である。
注記4 ファイルの拡張子 “v” は,Vソフトのデータファイルの拡張子である。
注記5 PC1〜3に装着されたUSBメモリは,それぞれ異なるUSBメモリである。
W主任は,調査のためP社に解析サービスを発注し,図4のイベントの解析を依頼した。
P社は,推測した状況を表5のとおり報告した。
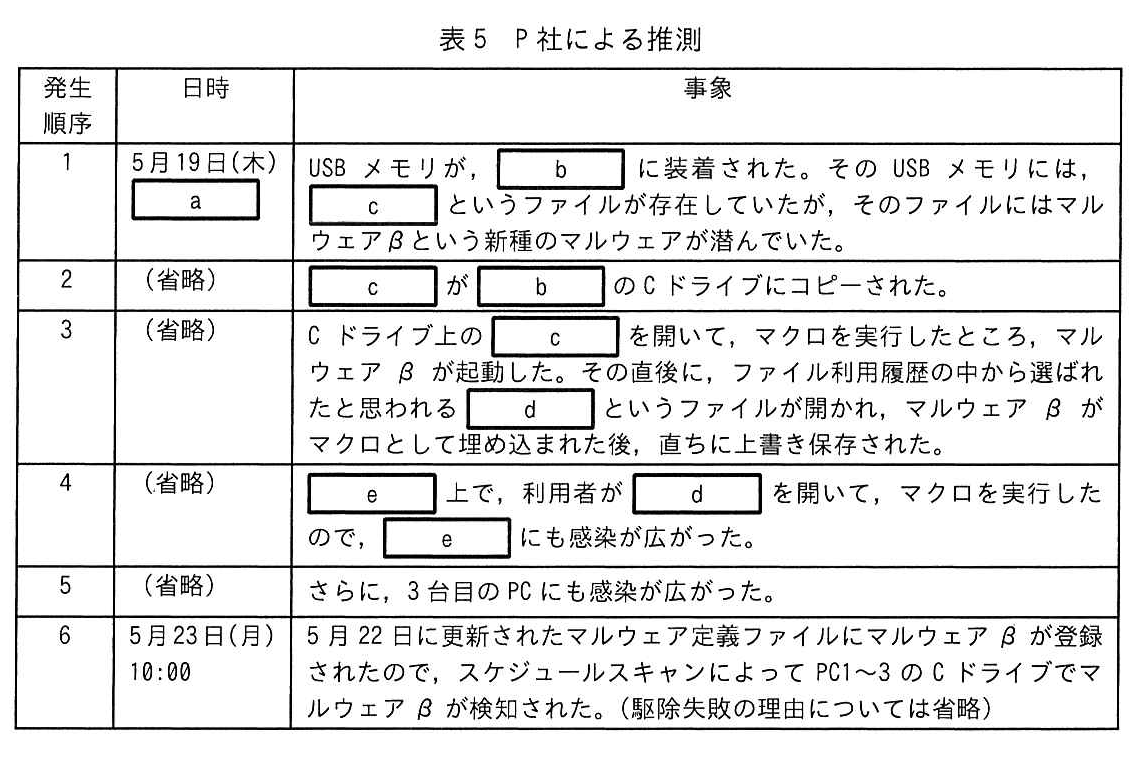
図の説明テキスト
表5 P社による推測
| 発生順序 | 日時 | 事象 |
|---|---|---|
| 1 | 5月19日(木) a |
USB メモリが,b に装着された。その USB メモリには,c というファイルが存在していたが,そのファイルにはマルウェアβという新種のマルウェアが潜んでいた。 |
| 2 | (省略) | c が b の C ドライブにコピーされた。 |
| 3 | (省略) | C ドライブ上の c を開いて,マクロを実行したところ,マルウェアβが起動した。その直後に,ファイル利用履歴の中から選ばれたと思われる d というファイルが開かれ,マルウェアβがマクロとして埋め込まれた後,直ちに上書き保存された。 |
| 4 | (省略) | e 上で,利用者が d を開いて,マクロを実行したので,e にも感染が広がった。 |
| 5 | (省略) | さらに,3 台目の PC にも感染が広がった。 |
| 6 | 5月23日(月) 10:00 |
5 月 22 日に更新されたマルウェア定義ファイルにマルウェアβが登録されたので,スケジュールスキャンによって PC1〜3 の C ドライブでマルウェアβが検知された。(駆除失敗の理由については省略) |
P社の報告を受けたW主任は,③マルウェア β が埋め込まれたファイルの削除など必要な対応を完了した。P社がマルウェア β の検体を静的解析したところ,表5の発生順序3〜5の事象について裏付けが取れた。また,マルウェア β は,追加のマルウェアをダウンロードする機能をもっていたが,ダウンロードに失敗していたことも分かった。その後,U氏は,“P社の運用サービスでは,このような場合は,すぐに検知ルールを作成し,登録します”とW主任に提案した。
〔運用サービスの利用〕
K社は,マルウェアをより早期に検知するために有効かどうかを確認しようと考え,表4のサービスについての当初の方針を変えて,3か月ほど試験的にP社の運用サービスと監視サービスを利用することにした。P社は,まず,④マルウェア β と同じ手段による感染の拡大を検知するための検知ルールを作成して製品Cに登録した。その後2週間,Vソフトの正常なデータファイルを開くといった,PCの通常利用に起因する誤検知が起きないか確認を続けた。
サービス利用開始から1か月後,ある従業員がメールに添付されていたVソフトのデータファイルを開いて,マクロを実行した直後にマルウェア β の亜種を検知することができた。さらに,E体制のメンバーが直ちに必要な対応を指示することによって被害の拡大も防ぐことができた。
〔運用体制の組替え〕
試験期間が終了し,K社は,運用サービス及び監視サービスを正式に利用することにした。それらに加え,インシデント対応を円滑に行うために,被害状況の把握及び侵入経路の特定を行うP社のインシデント対応支援サービスも利用することにした。
インシデント対応支援サービスの利用には,インシデントレスポンスチーム(以下,IRTという)の整備が前提となっている。M課長は,IRTの体制案をまとめ,経営層の承認を得た。IRTでは,通常時は,1名が通報窓口の要員として対応する。召集時は,情報システム課,営業所1,営業所2及び倉庫の従業員計10名が参加する。
M課長は,W主任にインシデント対応の流れを整理して,必要となる規程及び通報窓口の要員が社内から通報を受けるための通報専用メールアドレスを整備するように指示した。また,規程を整備する際は,インシデントの重大さ(以下,レベルという)を定義し,レベルに応じて対応に必要な体制が変わることに注意するように付け加えた。
W主任は,レベルの判定の際に使用する基準の案を図5に,マルウェアによる情報漏えいを想定したインシデント対応の流れの案を図6にまとめ,M課長に提出した。M課長は,図5と図6の案を承認してIRTの活動を開始した。
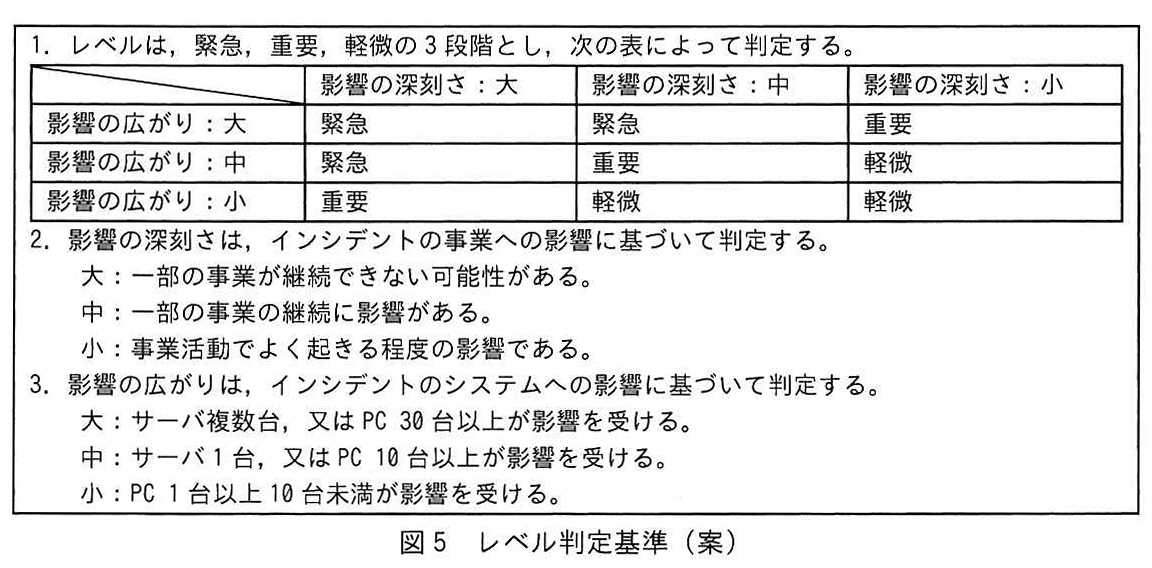
図の説明テキスト
図5 レベル判定基準(案)
レベルは, 緊急, 重要, 軽微の3段階とし, 次の表によって判定する。
影響の深刻さ:大 影響の深刻さ:中 影響の深刻さ:小 影響の広がり:大 緊急 緊急 重要 影響の広がり:中 緊急 重要 軽微 影響の広がり:小 重要 軽微 軽微 影響の深刻さは, インシデントの事業への影響に基づいて判定する。
大:一部の事業が継続できない可能性がある。
中:一部の事業の継続に影響がある。
小:事業活動でよく起きる程度の影響である。影響の広がりは, インシデントのシステムへの影響に基づいて判定する。
大:サーバ複数台, 又は PC 30 台以上が影響を受ける。
中:サーバ 1 台, 又は PC 10 台以上が影響を受ける。
小:PC 1 台以上 10 台未満が影響を受ける。
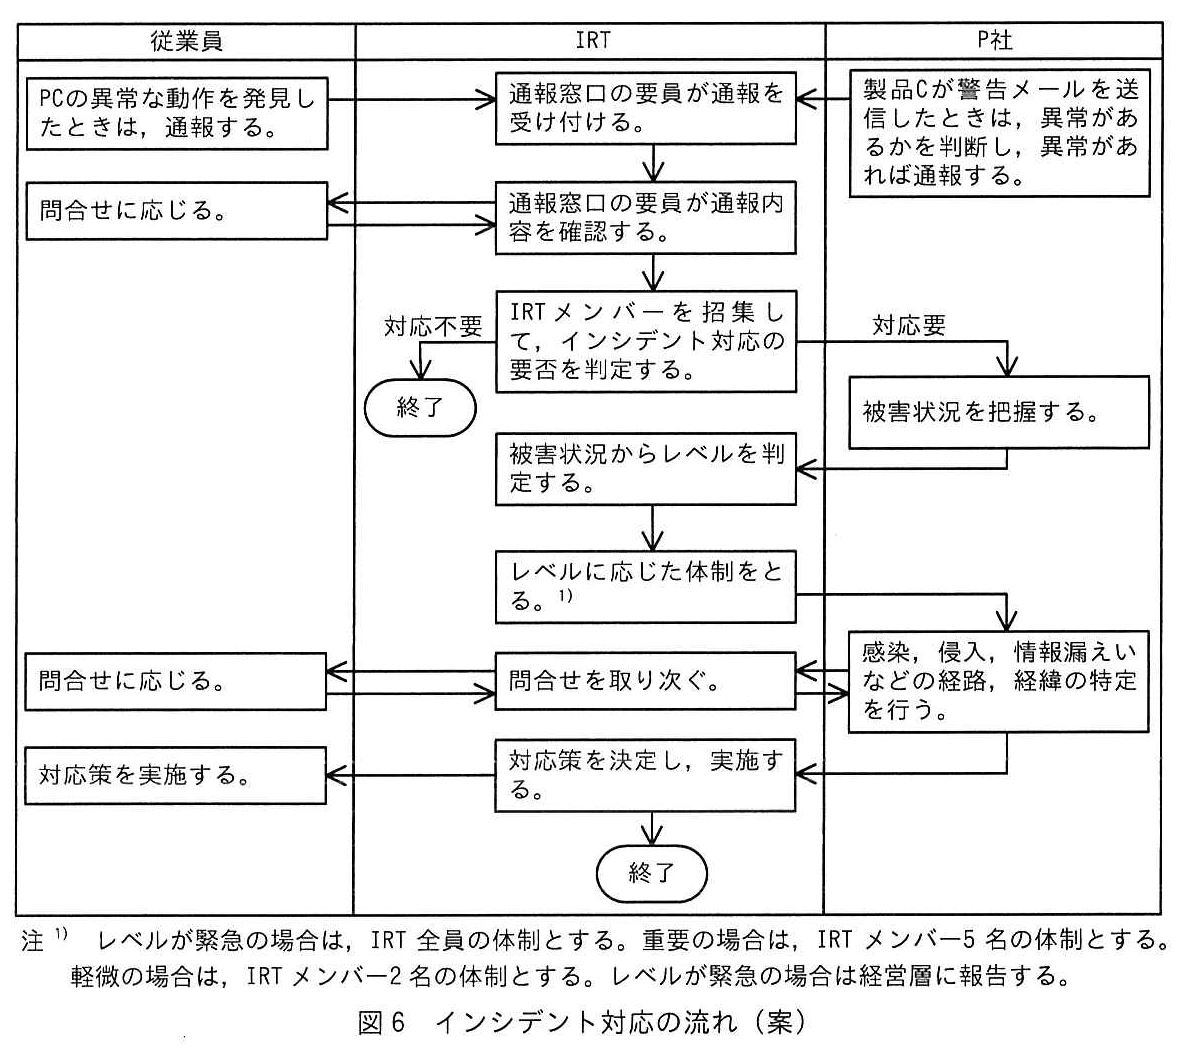
図の説明テキスト
図6 インシデント対応の流れ(案)のフローチャート。
従業員、IRT、P社の3つの列がある。
・従業員が「PCの異常な動作を発見したときは,通報する。」
・IRTの「通報窓口の要員が通報を受け付ける。」
・IRTの「通報窓口の要員が通報内容を確認する。」からIRTの「IRTメンバーを招集して,インシデント対応の要否を判定する。」へ。従業員の「問合せに応じる。」へもつながる。
・判定で「対応不要」なら終了。「対応要」ならIRTの「被害状況を把握する。」へ。
・IRTの「被害状況からレベルを判定する。」から「レベルに応じた体制をとる。1)」へ。
・IRTの「問合せを取り次ぐ。」からP社の「感染,侵入,情報漏えいなどの経路,経緯の特定を行う。」へ。
・P社の特定後、IRTの「対応策を決定し,実施する。」から従業員の「対応策を実施する。」と終了へ。
・P社は「製品Cが警告メールを送信したときは,異常があるかを判断し,異常があれば通報する。」からIRTの通報受付へ連携する。
注 1) レベルが緊急の場合は,IRT全員の体制とする。重要の場合は,IRTメンバー5名の体制とする。軽微の場合は,IRTメンバー2名の体制とする。レベルが緊急の場合は経営層に報告する。
〔秘密ファイルの流出〕
IRTの体制が整った1週間後の9月29日,社内からの通報専用メールアドレス宛てにある従業員からメールが届いた。そのメールの内容は,“S社が提供するオンラインストレージサービスであるSサービスにおいて,K社の取扱商品の価格表(以下,ファイルNという)と思われるファイルが一般公開されていて,仕入原価も記載されていると9月26日に取引先から連絡があった”というものだった。メールを見た通報窓口の要員はIRT全員を招集して会議を開催しようとしたが,日程調整が難航し,開催できたのは10月4日だった。10月3日には,営業部門から,“顧客から,Sサービスで公開されているファイルについて苦情が来ているので対応を急いでほしい”と,M課長に抗議が来ていた。
会議の中で,Sサービスで公開されているファイルが,秘密情報に該当するファイルNであることを確認した。ファイルNに含まれている商品の売上高は全社の売上高の5%であった。IRTでは,インシデント対応要と直ちに判断して,まずS社にファイルの公開停止を依頼した。続いて,P社に解析サービスを発注してPCのマルウェア感染の調査を依頼した。1時間後,P社から,“製品Cの記録を確認したが,マルウェアのものと思われるイベントは発見できない”との報告があった。これらの状況を基にレベルの判定を行おうとしたが,“影響の広がり”の区分のどれにも該当しないので,とりあえず“軽微”と判定した。その後,インシデント対応支援サービスを利用して,ファイルNの公開の経緯の特定を依頼した。
最初にP社は,K社のほかのファイルがSサービスで公開されていないかどうかを調査した。ファイルN以外に,価格表が幾つか公開されていたが,いずれも公開されても差し支えないものであった。これらは,アップロード日時からファイルNと同時にアップロードされたものだと推測できた。念のため,マルウェアα及びマルウェアβの再感染も調査したが,その形跡はなかった。その後,ファイルNが公開された経緯として可能性の高いものを四つ,表6に示すとおりに想定して順に調査した。
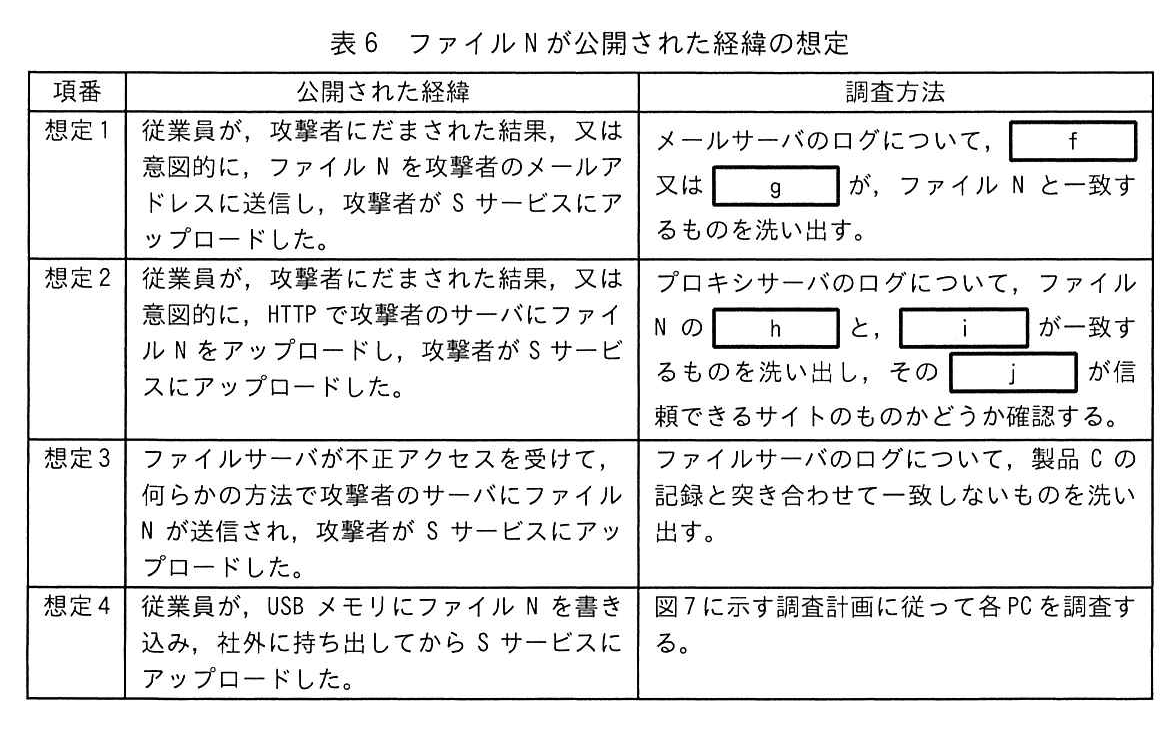
図の説明テキスト
表6 ファイルNが公開された経緯の想定
| 項番 | 公開された経緯 | 調査方法 |
|---|---|---|
| 想定1 | 従業員が,攻撃者にだまされた結果,又は意図的に,ファイルNを攻撃者のメールアドレスに送信し,攻撃者がSサービスにアップロードした。 | メールサーバのログについて,f 又は g が,ファイルNと一致するものを洗い出す。 |
| 想定2 | 従業員が,攻撃者にだまされた結果,又は意図的に,HTTPで攻撃者のサーバにファイルNをアップロードし,攻撃者がSサービスにアップロードした。 | プロキシサーバのログについて,ファイルNの h と,i が一致するものを洗い出し,その j が信頼できるサイトのものかどうか確認する。 |
| 想定3 | ファイルサーバが不正アクセスを受けて,何らかの方法で攻撃者のサーバにファイルNが送信され,攻撃者がSサービスにアップロードした。 | ファイルサーバのログについて,製品Cの記録と突き合わせて一致しないものを洗い出す。 |
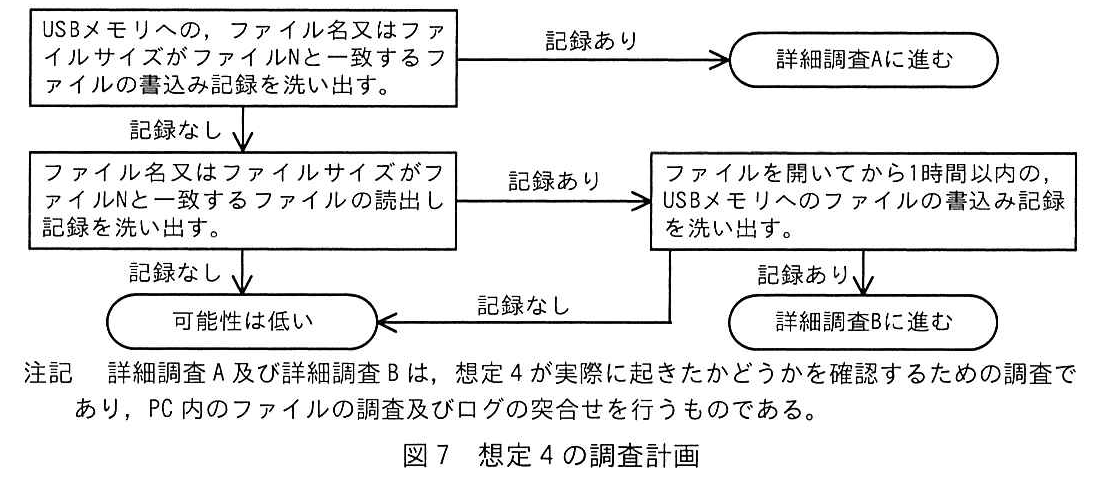
| 想定4 | 従業員が,USBメモリにファイルNを書き込み,社外に持ち出してからSサービスにアップロードした。 | 図7に示す調査計画に従って各PCを調査する。 |
図の説明テキスト
図7 想定4の調査計画を示すフローチャート。
- 処理1: 「USBメモリへの,ファイル名又はファイルサイズがファイルNと一致するファイルの書込み記録を洗い出す。」
- 「記録あり」の場合、終端状態「詳細調査Aに進む」へ遷移。
- 「記録なし」の場合、処理2へ遷移。
- 処理2: 「ファイル名又はファイルサイズがファイルNと一致するファイルの読出し記録を洗い出す。」
- 「記録あり」の場合、処理3へ遷移。
- 「記録なし」の場合、終端状態「可能性は低い」へ遷移。
- 処理3: 「ファイルを開いてから1時間以内の,USBメモリへのファイルの書込み記録を洗い出す。」
- 「記録あり」の場合、終端状態「詳細調査Bに進む」へ遷移。
- 「記録なし」の場合、終端状態「可能性は低い」へ遷移。
注記: 詳細調査A及び詳細調査Bは,想定4が実際に起きたかどうかを確認するための調査であり,PC内のファイルの調査及びログの突合せを行うものである。
P社が調査を進めた結果,想定1〜3の可能性は低いことが分かったので,想定4について調査を進めた。
調査の中間報告のために,U氏がK社を訪問した。W主任はU氏に,図7で“詳細調査Bに進む”と判定されるのは,従業員がどのような操作をして,どのようなファイルをUSBメモリに書き込んだ場合が考えられるか聞いた。U氏は,従業員がファイルを書き込む際に,kという操作をして,ファイルNと同じ内容が含まれるものの,l及びmが異なるファイルへと変換した場合が考えられると答えた。
〔原因の特定〕
図7に基づく調査では,従業員のJさんが使用しているPCだけが詳細調査Aに進み,そのほかのPCは全て可能性は低いとの結果になった。P社から報告を受けたIRTでは,Jさんに聞き取り調査を行った結果,公開可能な価格表ファイルを持ち出すために,個人所有のUSBメモリにファイルをコピーした時に,誤ってファイルNもコピーしてしまい,その後USBメモリを紛失していたことが分かった。
IRTでは,紛失したUSBメモリを手に入れた何者かが,ファイルNを含む幾つかの価格表をSサービスにアップロードしたと推測した。今回のインシデントはこれ以上被害が拡大することはないと考え,インシデント対応は完了とした。体制不足もあり,取引先からの連絡から,インシデント対応完了までに12日間掛かった。
〔再発防止〕
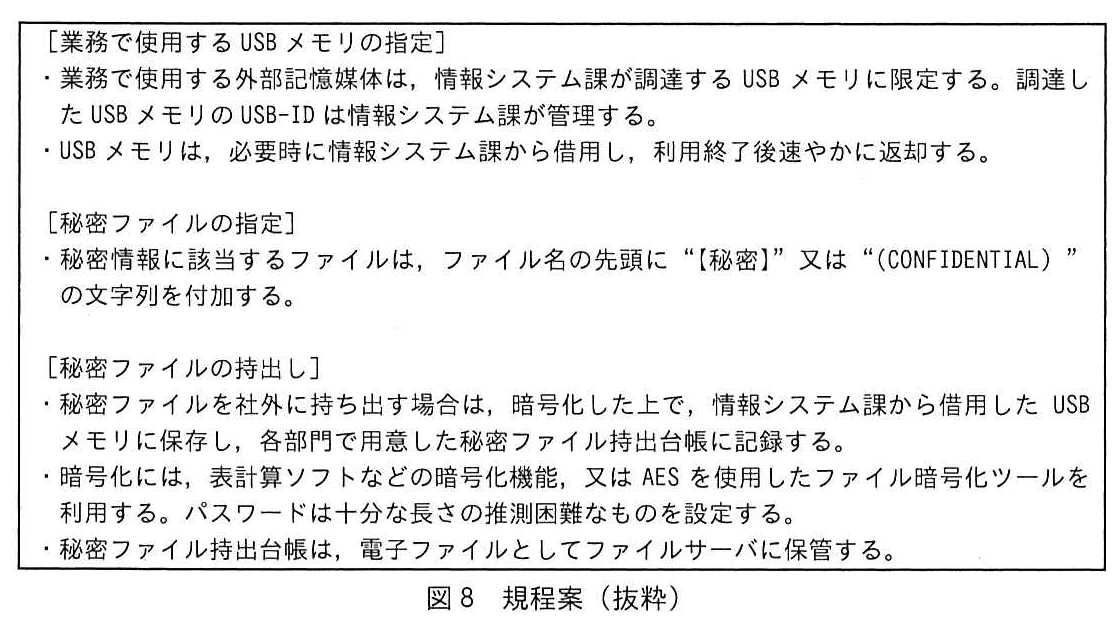
M課長は,ファイル持出しに起因する同様のインシデントの再発を防止するためには,個人所有の外部記憶媒体の使用制限を含めた対策が必要であると考え,必要な規程を策定するようにW主任に指示した。W主任は,規程案を図8のとおりにまとめ,M課長に提出した。
図の説明テキスト
図8 規程案(抜粋)
[業務で使用する USB メモリの指定]
・業務で使用する外部記憶媒体は,情報システム課が調達する USB メモリに限定する。調達した USB メモリの USB-ID は情報システム課が管理する。
・USB メモリは,必要時に情報システム課から借用し,利用終了後速やかに返却する。
[秘密ファイルの指定]
・秘密情報に該当するファイルは,ファイル名の先頭に“【秘密】”又は“(CONFIDENTIAL)”の文字列を付加する。
[秘密ファイルの持出し]
・秘密ファイルを社外に持ち出す場合は,暗号化した上で,情報システム課から借用した USB メモリに保存し,各部門で用意した秘密ファイル持出台帳に記録する。
・暗号化には,表計算ソフトなどの暗号化機能,又は AES を使用したファイル暗号化ツールを利用する。パスワードは十分な長さの推測困難なものを設定する。
・秘密ファイル持出台帳は,電子ファイルとしてファイルサーバに保管する。
M課長は,この規程案を承認するとともに,情報システム課が管理するUSB-IDをP社に伝え,この規程に違反する持出しを製品Cで検知するようにP社に依頼した。P社は,違反する持出し操作のうち製品Cで検知可能な操作について⑤新たな検知ルールを作成して,製品Cに登録した。一方,製品Cで検知できない操作については,別の対策を提案した。
〔事後評価〕
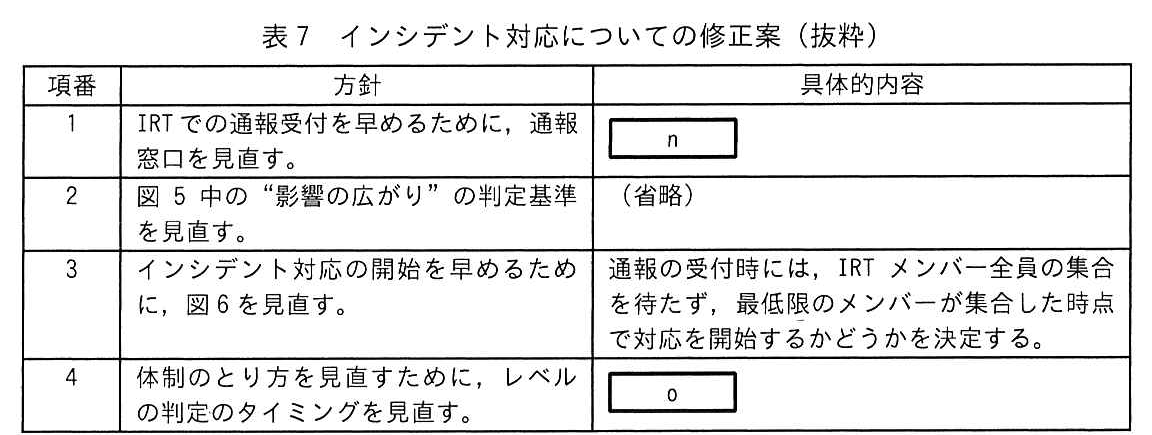
インシデント対応について,P社とK社が合同で見直しを実施した。この見直しの結果を受けて,M課長は幾つかの修正をW主任に指示した。W主任は修正案を表7のとおりまとめた。
図の説明テキスト
表7 インシデント対応についての修正案(抜粋)
| 項番 | 方針 | 具体的内容 |
|---|---|---|
| 1 | IRTでの通報受付を早めるために,通報窓口を見直す。 | n |
| 2 | 図5中の“影響の広がり”の判定基準を見直す。 | (省略) |
| 3 | インシデント対応の開始を早めるために,図6を見直す。 | 通報の受付時には,IRT メンバー全員の集合を待たず,最低限のメンバーが集合した時点で対応を開始するかどうかを決定する。 |
| 4 | 体制のとり方を見直すために,レベルの判定のタイミングを見直す。 | o |
M課長は,これらの案を承認し,後日正式な規程とした。
設問と解答・解説
下線①について答えよ。
模範解答
メールフォルダ内のファイルが読み込まれた。
採点基準
- 2点: 「メールフォルダ」と「ファイルの読み込み」という2つの必須要素が含まれている。
- 1点: 2つの必須要素のうち、いずれか1つのみが含まれている。
- 0点: 必須要素が含まれていない。
- 2点: イベント検知のルールとして自然な日本語で意味が明確に通る。
- 1点: 意味は通るが、表現にやや不自然さや曖昧さがある。
- 0点: 文脈が破綻しており、ルールとして成立していない。
下線②について答えよ。
模範解答
HTTPでファイルがアップロードされた。
採点基準
- 2点: 「HTTP」と「ファイルのアップロード」という必須要素が含まれている。
- 1点: 必須要素のいずれかが欠けている、または漠然とした通信の記述に留まっている。
- 0点: 必須要素が全く含まれていない。
- 2点: 検知ルールとして意味が明確に通る。
- 1点: 意味は通るが、表現に不自然さや曖昧さがある。
- 0点: 全く論理的でない。
解説
本問は、ネットワークを経由した情報の持ち出しや、C&Cサーバーとの通信を検知するための単純ルールの作成を問う問題です。
マルウェアが機密情報を外部に送信する際、一般的なHTTP等のプロトコルを用いてファイルのアップロードを行う挙動が見られます。この不審な通信(アップロード)をEDRで検知する必要があります。
高得点のポイント
- HTTPなどの具体的なプロトコル名や通信手段が明記されていること
- ファイルがアップロードされたという情報流出に直結するアクションが記載されていること
設問2
〔マルウェアβの検知〕について答えよ。
表5中の d に入れる適切な時刻,ファイル名又は PC名を答えよ。
模範解答
file2.v
採点基準
- 6点: 「file2.v」と正確に解答している。
- 3点: 解答は合っているが、拡張子抜けなど一部不完全な表記である。
- 0点: 不正解である。
解説
タイムライン上で次に行われたファイル操作を特定します。
ログに記録された一連の流れから、「file2.v」が操作または生成されたことがわかります。
高得点のポイント
- 本文・表中のイベント記録から、該当するファイル名を正確に抜き出していること
本文中の下線③について,PC1~3 の内蔵 SSD 及びファイルサーバから削除すべきファイルは何か。解答群から全て選び,記号で答えよ。
模範解答
選択肢ア: PC1 の C:\file1.v
選択肢ウ: PC2 の C:\file6.v
選択肢エ: PC2 の C:\file8.v
選択肢オ: PC3 の C:\file4.v
選択肢キ: 共有フォルダ内の file2.v
解説
インシデント対応の封じ込め・根絶フェーズにおいては、マルウェアが生成したファイルや、感染したファイルを全て特定し、削除や隔離を行う必要があります。
EDRのログ分析から判明したマルウェアの拡散経路に沿って、各PCおよび共有フォルダ上の悪意あるファイルを漏れなく選択します。
各選択肢の解説
- ア (PC1 の C:\file1.v): 感染源となったPC1上の該当ファイルであり、削除対象です。
- イ (PC2 の C:\file3.v): 正常なファイル、あるいはマルウェアに関連しないファイルであるため対象外です。
- ウ (PC2 の C:\file6.v): PC2上で生成されたマルウェア関連ファイルであり、削除対象です。
- エ (PC2 の C:\file8.v): 同じくPC2上のマルウェア関連ファイルであり、削除対象です。
- オ (PC3 の C:\file4.v): PC3に横展開されたマルウェア関連ファイルであり、削除対象です。
- カ (PC3 の C:\file7.v): 正常なファイル、あるいはマルウェアに関連しないファイルであるため対象外です。
- キ (共有フォルダ内の file2.v): 共有フォルダを介して拡散したファイルであり、削除対象です。
設問2は,正答率が高かった。インシデント対応では,イベントの記録を基にタイムラインを整理することが重要である。問題中に示したEDRのイベントの記録から,マルウェアの挙動が正しく読み取られていることがうかがわれた。
設問3
本文中の下線④について,作成した検知ルールを 60 字以内で答えよ。
模範解答
Vソフトのデータファイルが読み込まれた後に,1分以内に,パス名が同一のファイルが上書きされた。
採点基準
- 2点: 「ファイルの読み込み」「1分以内(短時間)」「同一パスへの上書き」の要素が過不足なく含まれている。
- 1点: 一部の要素が欠けている。
- 0点: 必要な要素がほとんど含まれていない。
- 2点: 事象の順序関係が正しく、検知ルールとして明確に成立している。
- 1点: 事象の順序や因果関係にやや曖昧な点がある。
- 0点: 文脈が破綻している。
解説
本問は、ランサムウェアなどによるファイルの破壊・暗号化を検知するための相関ルールの作成を問う問題です。
正常なデータファイルが読み込まれた直後(例: 分以内)に、同じパス名のファイルに対して上書き処理が行われるという挙動は、ファイルが不正に暗号化されている可能性を示唆します。
高得点のポイント
- Vソフトのデータファイルが読み込まれたという前提条件があること
- 1分以内などの短時間での連続した挙動に言及していること
- パス名が同一のファイルが上書きされたという破壊的挙動を明記していること
設問4
〔秘密ファイルの流出〕について答えよ。
表6中の f に入れる適切なログの項目名を,表1から選び答えよ。
模範解答
添付ファイルの名称
添付ファイルのサイズ
採点基準
- 6点: 添付ファイルの名称 または 添付ファイルのサイズ(順不同。f・g の両方で同じ字句を答えていないこと)を正しく導いている。
- 3点: 意味は通じるが、表1の表記と一致していない。
- 0点: 不正解である。
解説
情報漏えいインシデントにおいて、流出した可能性のあるファイルを特定するためには、メールログ等から添付ファイルの情報を調査する必要があります。
表1から適切な項目名として「添付ファイルの名称」あるいは「添付ファイルのサイズ」を選びます。
高得点のポイント
- 表1に記載されている正確な項目名を選択できていること
公式解答例では f・g は順不同です(添付ファイルの名称/添付ファイルのサイズのいずれを入れても正解。ただし f・g に同じ字句を入れた回答は正答ではありません)。
表6中の g に入れる適切なログの項目名を,表1から選び答えよ。
模範解答
添付ファイルの名称
添付ファイルのサイズ
採点基準
- 6点: 添付ファイルの名称 または 添付ファイルのサイズ(順不同。f・g の両方で同じ字句を答えていないこと)を正しく導いている。
- 3点: 意味は通じるが、表1の表記と一致していない。
- 0点: 不正解である。
解説
前問と同様に、流出したファイルの特徴を掴むためのログ項目を選択します。
fで選ばなかったもう一方の項目(「添付ファイルのサイズ」または「添付ファイルの名称」)が入ります。
高得点のポイント
- 表1に記載されている正確な項目名を選択できていること
公式解答例では f・g は順不同です(添付ファイルの名称/添付ファイルのサイズのいずれを入れても正解。ただし f・g に同じ字句を入れた回答は正答ではありません)。
表6中の h に入れる適切な字句を答えよ。
模範解答
サイズ
採点基準
- 6点: 「サイズ」と正確に解答している。
- 3点: 「ファイルサイズ」など、意味は同じだが指定の字句とやや異なる表記である。
- 0点: 不正解である。
解説
情報の流出量を把握したり、複数のログを突き合わせたりする際に重要な指標となるのがファイルの「サイズ」です。
送信されたデータ量と元ファイルのサイズを比較することで、何が持ち出されたかを推測できます。
高得点のポイント
- 文脈に沿って「サイズ」というキーワードを導き出せていること
表6中の i に入れる適切なログの項目名を,表1から選び答えよ。
模範解答
アップロードされたファイルのサイズ
採点基準
- 6点: 「アップロードされたファイルのサイズ」と正確に解答している。
- 3点: 意味は通じるが、表1の表記と一致していない。
- 0点: 不正解である。
解説
Web経由(HTTP/HTTPS)での情報漏えいを調査する場合、プロキシログなどの通信ログからアップロードされたデータの大きさを確認します。
表1から適切な項目名として「アップロードされたファイルのサイズ」を選択します。
高得点のポイント
- 表1に記載されている正確な項目名を選択できていること
表6中の j に入れる適切なログの項目名を,表1から選び答えよ。
模範解答
アクセス先のURL
採点基準
- 6点: 「アクセス先のURL」と正確に解答している。
- 3点: 意味は通じるが、表1の表記と一致していない。
- 0点: 不正解である。
解説
情報がどこに送信されたか(流出先)を特定するためには、通信先の情報が必要です。
表1から適切な項目名として「アクセス先のURL」を選択します。
高得点のポイント
- 表1に記載されている正確な項目名を選択できていること
本文中の k に入れる適切な字句を10字以内で答えよ。
模範解答
ファイル圧縮
採点基準
- 4点: 「ファイル圧縮」あるいは同等の意味を持つ字句を10字以内で記述している。
- 2点: 趣旨は合っているが表現が不正確である。
- 0点: 不正解である。
解説
攻撃者は、複数の機密ファイルを外部へ持ち出す際、転送効率を上げたり検知を回避したりする目的でファイル圧縮(ZIP化など)を行うことが一般的です。
EDRのログから、特定のフォルダ内でファイルがアーカイブされる挙動を見つけ出す必要があります。
高得点のポイント
- 「ファイル圧縮」という攻撃者の一般的な隠蔽・効率化の手法に言及していること
本文中の l に入れる適切な字句を10字以内で答えよ。
模範解答
ファイル名
ファイルサイズ
採点基準
- 4点: ファイル名 または ファイルサイズ(順不同。l・m の両方で同じ字句を答えていないこと)を正しく導いている。
- 2点: 趣旨は合っているが表現が不正確である。
- 0点: 不正解である。
解説
持ち出されたファイルを特定するための重要なメタデータとして、「ファイル名」が挙げられます。
流出した痕跡と照合するために確認すべき項目です。
高得点のポイント
- ファイルの特定に必要な基本属性を回答できていること
公式解答例では l・m は順不同です(ファイル名/ファイルサイズのいずれを入れても正解。ただし l・m に同じ字句を入れた回答は正答ではありません)。
本文中の m に入れる適切な字句を10字以内で答えよ。
模範解答
ファイル名
ファイルサイズ
採点基準
- 4点: ファイル名 または ファイルサイズ(順不同。l・m の両方で同じ字句を答えていないこと)を正しく導いている。
- 2点: 趣旨は合っているが表現が不正確である。
- 0点: 不正解である。
解説
持ち出されたファイルを特定するためのもう一つの重要なメタデータは「ファイルサイズ」です。
送信ログのデータ量と一致するかどうかを確認するために用います。
高得点のポイント
- ファイルの特定に必要な基本属性を回答できていること
公式解答例では l・m は順不同です(ファイル名/ファイルサイズのいずれを入れても正解。ただし l・m に同じ字句を入れた回答は正答ではありません)。
設問5
本文中の下線⑤について,新たに作成した検知ルールを60字以内で答えよ。
模範解答
情報システム課が管理するUSB-IDのいずれにも一致しないUSB-IDのUSBメモリが装着された。
採点基準
- 2点: 「管理するUSB-ID」「一致しない」「装着された」の必須要素が網羅されている。
- 1点: 「未許可のUSBメモリが接続された」など、意味は通じるが指定の条件を詳細に反映しきれていない。
- 0点: 内容が不適切である。
- 2点: 検知ルールとして明確で論理的な文構成になっている。
- 1点: 意味は通るが、修飾関係などに不自然さがある。
- 0点: 文脈が破綻している。
解説
本問は、許可されていない外部記憶媒体(USBメモリ)の不正利用を検知するためのルールの作成を問う問題です。
組織内では通常、情報システム課などが許可した特定のUSB-IDを持つデバイスのみ利用が許可されています。それ以外の未知のUSB-IDが認識されたイベントを検知する必要があります。
高得点のポイント
- 情報システム課が管理するUSB-ID(許可リスト)に言及していること
- いずれにも一致しない(未許可である)条件が明記されていること
- USBメモリが装着されたという検知対象のアクションが記載されていること
設問6
表7中の n に入れる適切な字句を,30字以内で答えよ。
模範解答
社外向けの通報窓口を設置する。
採点基準
- 2点: 「社外向け」「通報窓口の設置」という要素が含まれている。
- 1点: 窓口の設置には言及しているが、社外向けである点が不明確である。
- 0点: インシデント対応の体制整備とは関係のない記述である。
- 2点: 改善策として簡潔で分かりやすい記述である。
- 1点: 意味は通るが冗長または不自然な表現が含まれる。
- 0点: 文として成立していない。
表7中の o に入れる適切な字句を,50字以内で答えよ。
模範解答
最初の判定に加え,影響の大きさ又は影響の広がりについての事実が見つかるたびに,再判定を行う。
採点基準
- 2点: 「新たな事実の発見」「影響の大きさ/広がり」「再判定を行う」という必須要素が網羅されている。
- 1点: 「再判定を行う」旨は記載されているが、そのトリガーとなる条件(新たな事実の発見など)が不足している。
- 0点: インシデントの評価見直しに関する要素が含まれていない。
- 2点: 運用ルールとして意味が明確で、論理的に成立している。
- 1点: 意味は通るが、表現に不自然さや曖昧さがある。
- 0点: 文脈が破綻している。
設問6は,正答率が低かった。問題中のインシデント対応において,どこで無為に時間が過ぎているかに注目して考えてほしかった。インシデント対応については,幾つかのガイドラインが発表されているので,インシデント対応の全体像を理解できるよう,これらを参照して学習してほしい。