令和5年度 春期 応用情報技術者試験 午後問題 問1 ランサムウェア感染とCSIRT・EDRによる再発防止
学習ガイド
旅行代理店R社で発生したランサムウェア感染を基に、初動対応と再発防止策を考える問題です。調査結果をキルチェーンに当てはめ、課題・改善候補・具体策の対応を整理することで、EDRやCSIRTの役割、バックアップ媒体を守る方法まで一貫して読み解きます。本文・表・図の根拠を行き来し、用語だけを暗記するのではなく、短い記述にも判断の理由を残して解答する手順を示します。
この記事で押さえる論点
- ランサムウェア感染時の初動(ネットワーク切離し)を根拠付きで説明できる
- 調査結果からサイバーキルチェーンのどの段階まで進んだかを判定する
- 課題と改善策の対応表からCSIRT・EDR・ログ集約の役割を整理する
- バックアップ媒体をランサムウェアから守る保管方法を字数内で記述する
出題情報
- 出題
- 2023(R5)春 応用情報技術者 午後 問1
- 配点
- 20点満点
- 模範解答
- 公表(設問ごとに掲載)
出題趣旨・採点講評(IPA 公表)
昨今,ランサムウェアによるサイバーインシデントが多発しており,予防対策に加えてインシデント対応を含めたインシデントハンドリングの高度化に向けた取組が,多くの企業で進められている。 本問では,インシデント発生を想定したマルウェア対策を題材に,サイバーセキュリティ対策としてのインシデント対応と社員教育に関する基本的な理解について問う。
問1では,インシデント発生を想定したマルウェア対策を題材に,サイバーセキュリティ対策としてのインシデント対応と社員教育に関する取組について出題した。全体として正答率はやや高かった。
問題本文
問1 マルウェア対策に関する次の記述を読んで,設問に答えよ。
R社は,全国に支店・営業所をもつ,従業員約150名の旅行代理店である。国内の宿泊と交通手段を旅行パッケージとして,法人と個人の双方に販売している。R社は,旅行パッケージ利用者の個人情報を扱うので,個人情報保護法で定める個人情報取扱事業者である。
〔ランサムウェアによるインシデント発生〕
ある日,R社従業員のSさんが新しい旅行パッケージの検討のために,R社からSさんに支給されているPC(以下,PC-Sという)を用いて業務を行っていたところ,PC-Sに身の代金を要求するメッセージが表示された。Sさんは連絡すべき窓口が分からず,数時間後に連絡が取れた上司からの指示によって,R社の情報システム部に連絡した。連絡を受けた情報システム部のTさんは,PCがランサムウェアに感染したと考え,①PC-Sに対して直ちに実施すべき対策を伝えるとともに,PC-Sを情報システム部に提出するようにSさんに指示した。
Tさんは,セキュリティ対策支援サービスを提供しているZ社に,提出されたPC-S及びR社LANの調査を依頼した。数日後にZ社から受け取った調査結果の一部を次に示す。
- PC-Sから,国内で流行しているランサムウェアが発見された。
- ランサムウェアが,取引先を装った電子メールの添付ファイルに含まれていて,Sさんが当該ファイルを開いた結果,PC-Sにインストールされた。
- PC-S内の文書ファイルが暗号化されていて,復号できなかった。
- PC-Sから,インターネットに向けて不審な通信が行われた痕跡はなかった。
- PC-Sから,R社LAN上のIPアドレスをスキャンした痕跡はなかった。
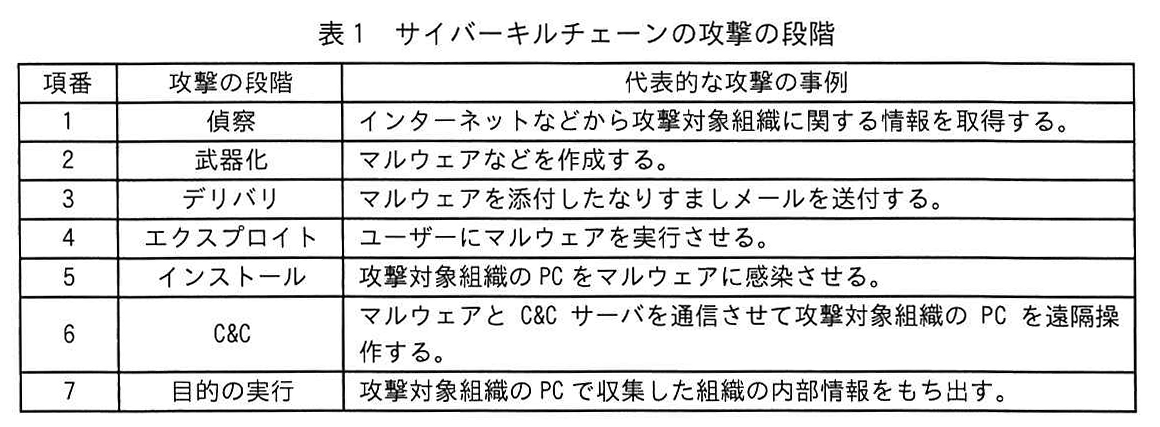
- ランサムウェアによる今回のインシデントは,表1に示すサイバーキルチェーンの攻撃の段階では a まで完了したと考えられる。
図の説明テキスト
表1 サイバーキルチェーンの攻撃の段階
| 項番 | 攻撃の段階 | 代表的な攻撃の事例 |
|---|---|---|
| 1 | 偵察 | インターネットなどから攻撃対象組織に関する情報を取得する。 |
| 2 | 武器化 | マルウェアなどを作成する。 |
| 3 | デリバリ | マルウェアを添付したなりすましメールを送付する。 |
| 4 | エクスプロイト | ユーザーにマルウェアを実行させる。 |
| 5 | インストール | 攻撃対象組織のPCをマルウェアに感染させる。 |
| 6 | C&C | マルウェアとC&Cサーバを通信させて攻撃対象組織のPCを遠隔操作する。 |
| 7 | 目的の実行 | 攻撃対象組織のPCで収集した組織の内部情報をもち出す。 |
〔セキュリティ管理に関する評価〕
Tさんは,情報システム部のU部長にZ社からの調査結果を伝え,PC-Sを初期化し,初期セットアップ後にSさんに返却することで,今回のインシデントへの対応を完了すると報告した。U部長は再発防止のために,R社のセキュリティ管理に関する評価をZ社に依頼するよう,Tさんに指示した。Tさんは,Z社にR社のセキュリティ管理の現状を説明し,評価を依頼した。
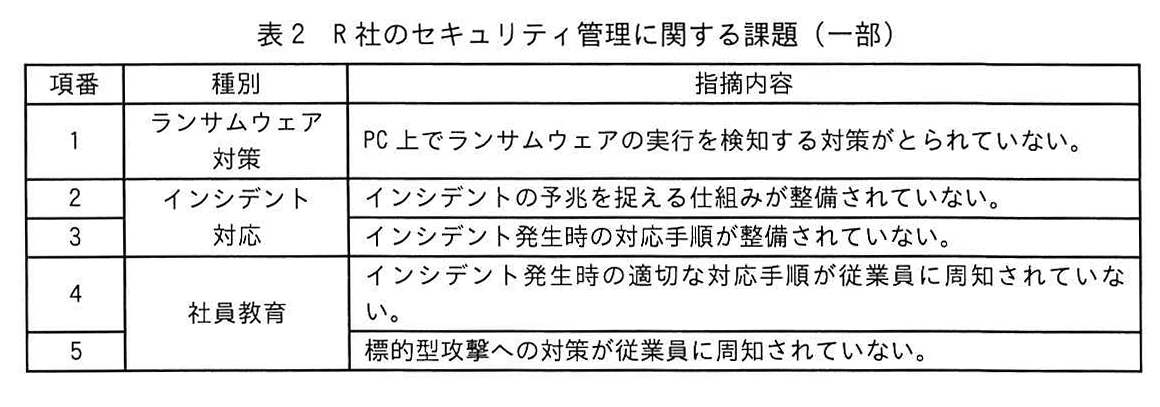
R社のセキュリティ管理に関する評価を実施したZ社は,ランサムウェア対策に加えて,特にインシデント対応と社員教育に関連した取組が不十分であると指摘した。Z社が指摘したR社のセキュリティ管理に関する課題の一部を表2に示す。
図の説明テキスト
表2 R社のセキュリティ管理に関する課題(一部)
| 項番 | 種別 | 指摘内容 |
|---|---|---|
| 1 | ランサムウェア対策 | PC上でランサムウェアの実行を検知する対策がとられていない。 |
| 2 | インシデント対応 | インシデントの予兆を捉える仕組みが整備されていない。 |
| 3 | インシデント対応 | インシデント発生時の対応手順が整備されていない。 |
| 4 | 社員教育 | インシデント発生時の適切な対応手順が従業員に周知されていない。 |
| 5 | 社員教育 | 標的型攻撃への対策が従業員に周知されていない。 |
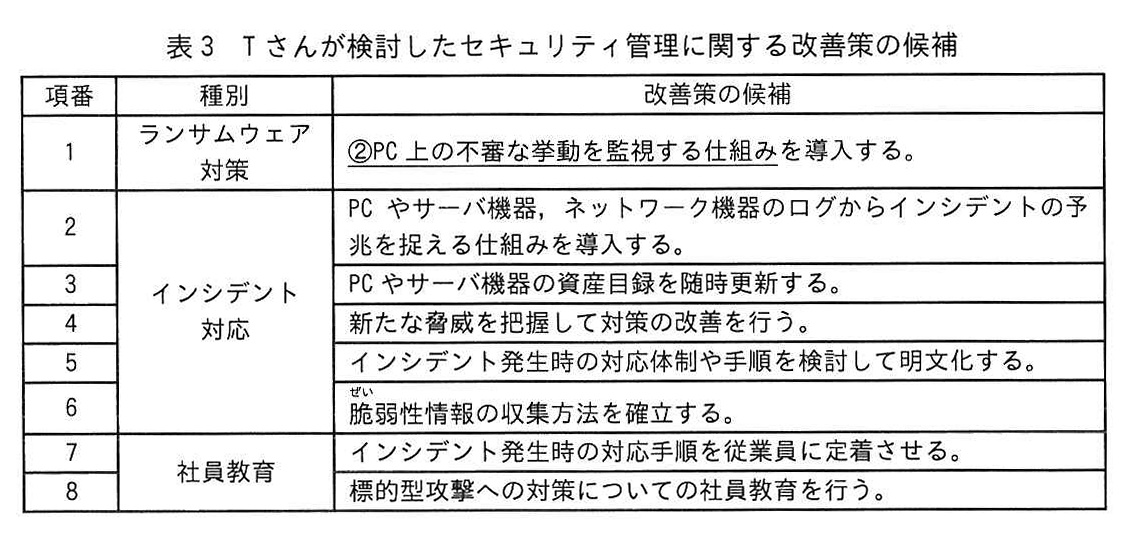
U部長は,表2の課題の改善策を検討するようにTさんに指示した。Tさんが検討したセキュリティ管理に関する改善策の候補を表3に示す。
図の説明テキスト
表3 Tさんが検討したセキュリティ管理に関する改善策の候補
| 項番 | 種別 | 改善策の候補 |
|---|---|---|
| 1 | ランサムウェア対策 | ②PC上の不審な挙動を監視する仕組みを導入する。 |
| 2 | インシデント対応 | PCやサーバ機器,ネットワーク機器のログからインシデントの予兆を捉える仕組みを導入する。 |
| 3 | インシデント対応 | PCやサーバ機器の資産目録を随時更新する。 |
| 4 | インシデント対応 | 新たな脅威を把握して対策の改善を行う。 |
| 5 | インシデント対応 | インシデント発生時の対応体制や手順を検討して明文化する。 |
| 6 | インシデント対応 | 脆弱性情報の収集方法を確立する。 |
| 7 | 社員教育 | インシデント発生時の対応手順を従業員に定着させる。 |
| 8 | 社員教育 | 標的型攻撃への対策についての社員教育を行う。 |
〔インシデント対応に関する改善策の具体化〕
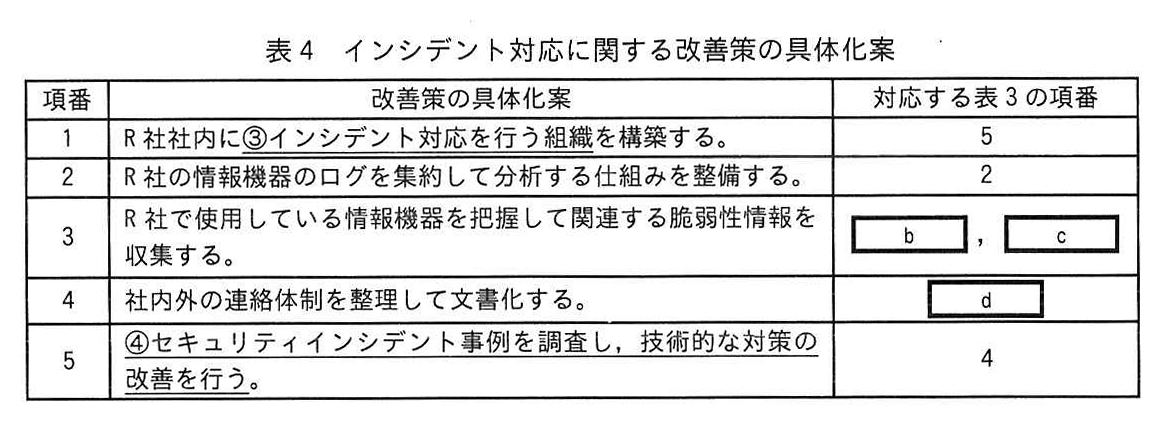
Tさんは,表3の改善策の候補を基に,インシデント対応に関する改善策の具体化を行った。Tさんが検討した,インシデント対応に関する改善策の具体化案を表4に示す。
図の説明テキスト
表4 インシデント対応に関する改善策の具体化
| 項番 | 改善策の具体化案 | 対応する表3の項番 |
|---|---|---|
| 1 | R社内に③インシデント対応を行う組織を構築する。 | 5 |
| 2 | R社の情報機器のログを集約して分析する仕組みを整備する。 | 2 |
| 3 | R社で使用している情報機器を把握して関連する脆弱性情報を収集する。 | b , c |
| 4 | 社内外の連絡体制を整理して文書化する。 | d |
| 5 | ④セキュリティインシデント事例を調査し,技術的な対策の改善を行う。 | 4 |
検討したインシデント対応に関する改善策の具体化案をU部長に説明したところ,表4の項番5のセキュリティインシデント事例について,特にマルウェア感染などによって個人情報が窃取された事例を中心に,Z社から支援を受けて調査するように指示を受けた。
〔社員教育に関する改善策の具体化〕
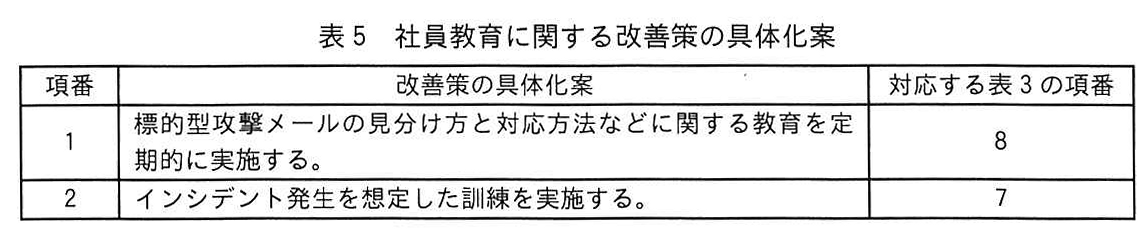
Tさんは,表3の改善策の候補を基に,社員教育に関する改善策の具体化を行った。Tさんが検討した,社員教育に関する改善策の具体化案を表5に示す。
図の説明テキスト
表5 社員教育に関する改善策の具体化案
| 項番 | 改善策の具体化案 | 対応する表3の項番 |
|---|---|---|
| 1 | 標的型攻撃メールの見分け方と対応方法などに関する教育を定期的に実施する。 | 8 |
| 2 | インシデント発生を想定した訓練を実施する。 | 7 |
R社では,標的型攻撃に対応する方法やインシデント発生時の対応手順が明確化されておらず,従業員に周知する活動も不足していた。そこで,標的型攻撃の内容とリスクや標的型攻撃メールへの対応,インシデント発生時の対応手順に関する研修を,新入社員が入社する4月に全従業員に対して定期的に行うことにした。
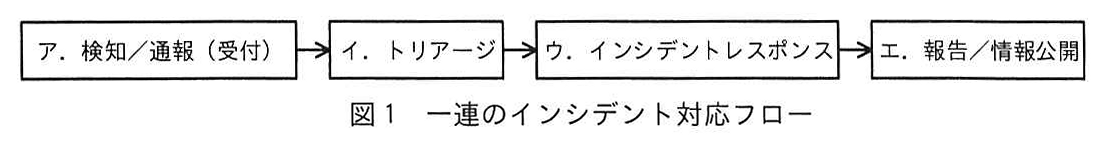
また,R社でのインシデント発生を想定した訓練の実施を検討した。図1に示す一連のインシデント対応フローのうち,⑤全従業員を対象に実施すべき対応と,経営者を対象に実施すべき対応を中心に,ランサムウェアによるインシデントへの対応を含めたシナリオを作成することにした。
図の説明テキスト
図1 一連のインシデント対応フロー
以下の順で矢印によって遷移するフローが四角い枠で描かれている:
- ア. 検知/通報(受付)
- イ. トリアージ
- ウ. インシデントレスポンス
- エ. 報告/情報公開
Tさんは,今回のインシデントの教訓を生かして,ランサムウェアに感染した際にPC内の重要な文書ファイルの喪失を防ぐために,取り外しできる記録媒体にバックアップを取得する対策を教育内容に含めた。検討した社員教育に関する改善策の具体化案をU部長に説明したところ,⑥バックアップを取得した記録媒体の保管方法について検討し,その内容を教育内容に含めるようにTさんに指示した。
設問と解答・解説
設問1
〔ランサムウェアによるインシデント発生〕について答えよ。
本文中の下線①について,PC-Sに対して直ちに実施すべき対策を解答群の中から選び,記号で答えよ。
設問2
〔セキュリティ管理に関する評価〕について答えよ。
表2中の項番3の課題に対応する改善策の候補を表3の中から選び,表3の項番で答えよ。
表3中の下線②について,PC上の不審な挙動を監視する仕組みの略称を解答群の中から選び,記号で答えよ。
模範解答
選択肢イ: EDR
解説
PC上の不審な挙動を監視する仕組みは EDR(Endpoint Detection and Response)です。
各選択肢の解説
設問2(2)は,正答率が低かった。PC上の不審な挙動を監視する仕組みとして,近年はEDRを用いたサイバーセキュリティ対策をとる事例が増えているので,その仕組みと効果について理解してほしい。
設問3
〔インシデント対応に関する改善策の具体化〕について答えよ。
設問4
〔社員教育に関する改善策の具体化〕について答えよ。
本文中の下線⑥について,記録媒体の適切な保管方法を20字以内で答えよ。
模範解答
PCから切り離して保管する。
採点基準
- 1点: 感染したPCだけでなく記録媒体にまで被害が拡大するランサムウェアの特性を理解し、バックアップ媒体をPCから切り離す、あるいはネットワークから隔離するなどの具体的な対処が記載されている。
- 0点: 隔離や切り離しに関する記載がない、または不適切な内容である。
- 1点: 記録媒体を安全に保管するための物理的または論理的な隔離状態が、具体的な行動として明確に記述されており、インシデント対策としての意図が正しく伝わる。
- 0点: 記述が不明確である、または論理的に破綻している。
設問4(2)は,正答率が平均的であった。近年のランサムウェアは,感染したPCだけでなく,そのPCからアクセス可能なファイルサーバや記録媒体にまで被害が拡大する事例が多数報告されている。記録媒体に取得したバックアップをランサムウェアから守る方策について,理解を深めてほしい。