令和3年度 春期 情報処理安全確保支援士試験 午後Ⅰ 問題 問3 長期未起動PCの自動起動(WoL)の導入とマルウェアによる悪用対策
学習ガイド
社内ネットワークにおいて、長期間起動していないPCに対するセキュリティパッチ適用漏れを防ぐ対策と、それに伴う新たな脅威への対応を考えます。Wake on LAN(WoL)を用いたPCの自動起動と、その仕組みをマルウェアが悪用する手口が問われます。最初に、未適用のPCを起動させてパッチを配信するまでのネットワーク機器の動作を振り返ります。続いて、マルウェアが夜間に他端末を起動させて感染を広げる手順を記事から読み取り、導入済みの資産管理ツールを利用して被害を防ぐ方法を構成します。
この記事で押さえる論点
- セキュリティパッチの適用漏れを防ぐため、WoLを用いて長期間起動していないPCを自動起動する仕組みを説明できる
- 別セグメントのPCをWoLで起動するために、L3スイッチで起動パケットを転送する設定を説明できる
- マルウェアがWoLを悪用して夜間に他のPCを起動し、感染を広げる手口を述べられる
- 資産管理システムのエージェント機能を利用して、不審なコマンド実行を検知しネットワークから隔離する対策を説明できる
出題情報
- 出題
- 2021(R3)春 情報処理安全確保支援士 午後I 問3
- 配点
- 50点満点
- 模範解答
- 公表(設問ごとに掲載)
出題趣旨・採点講評(IPA 公表)
昨今,OSやアプリケーションプログラムの脆弱性を悪用するマルウェアや攻撃が増加しており,より迅速に脆弱性対応をすることが求められるようになってきている。対策の基本は,脆弱性修正プログラムを適用することである。しかし,大規模なシステムにおいては,脆弱性修正プログラムを適用することも,脆弱性修正プログラムを適用したときに副作用がないかを短期間に確認することも簡単ではない。
本問では,セキュリティ運用を題材に,組織に適した脆弱性修正プログラムの配信手順及び関連知識について問う。
問3では,セキュリティ運用を題材に,脆弱性修正プログラムの,組織に適した配信手順及び関連知識について出題した。全体として正答率は平均的であった。
問題本文
問3 セキュリティ運用に関する次の記述を読んで,設問1〜4に答えよ。
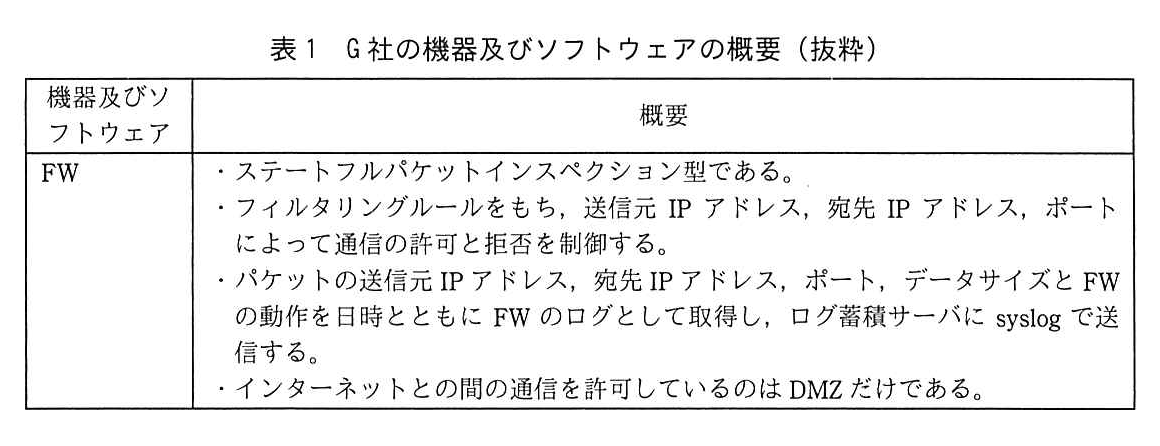
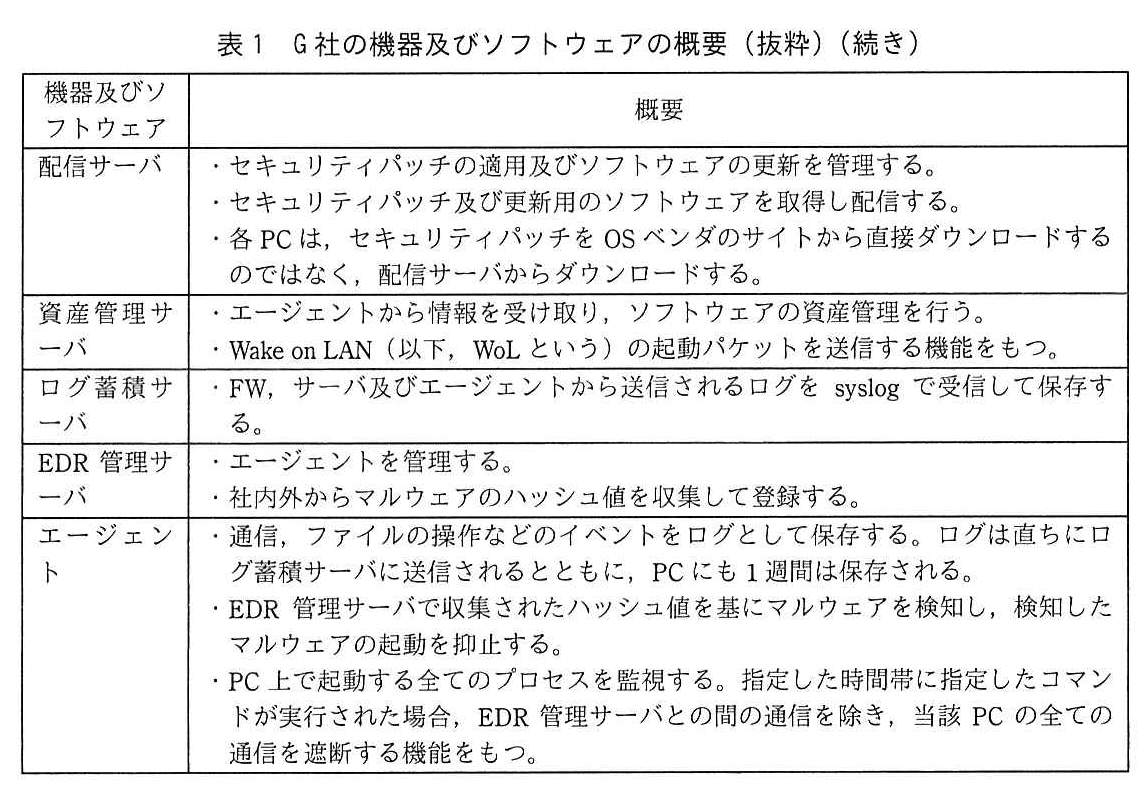
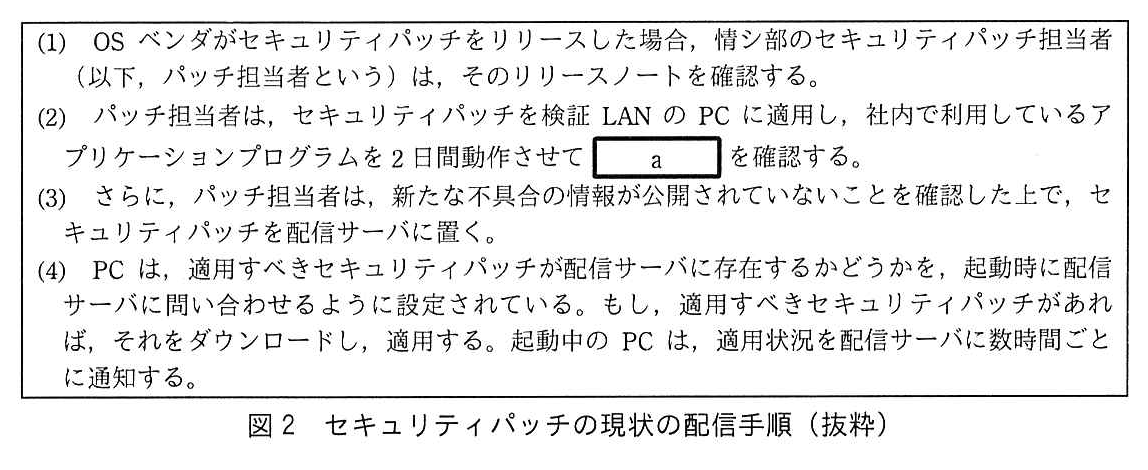
G社は,従業員1,500名の製造業であり,研究開発に定評がある。従業員は,Webアクセスによる情報収集並びに電子メール(以下,メールという)による営業活動及び情報交換にインターネットを利用している。G社では,情報セキュリティポリシを整備して運用している。G社のシステム構成を図1に,機器及びソフトウェアの概要を表1に,OSの脆弱性修正プログラム(以下,セキュリティパッチという)の現状の配信手順を図2に示す。
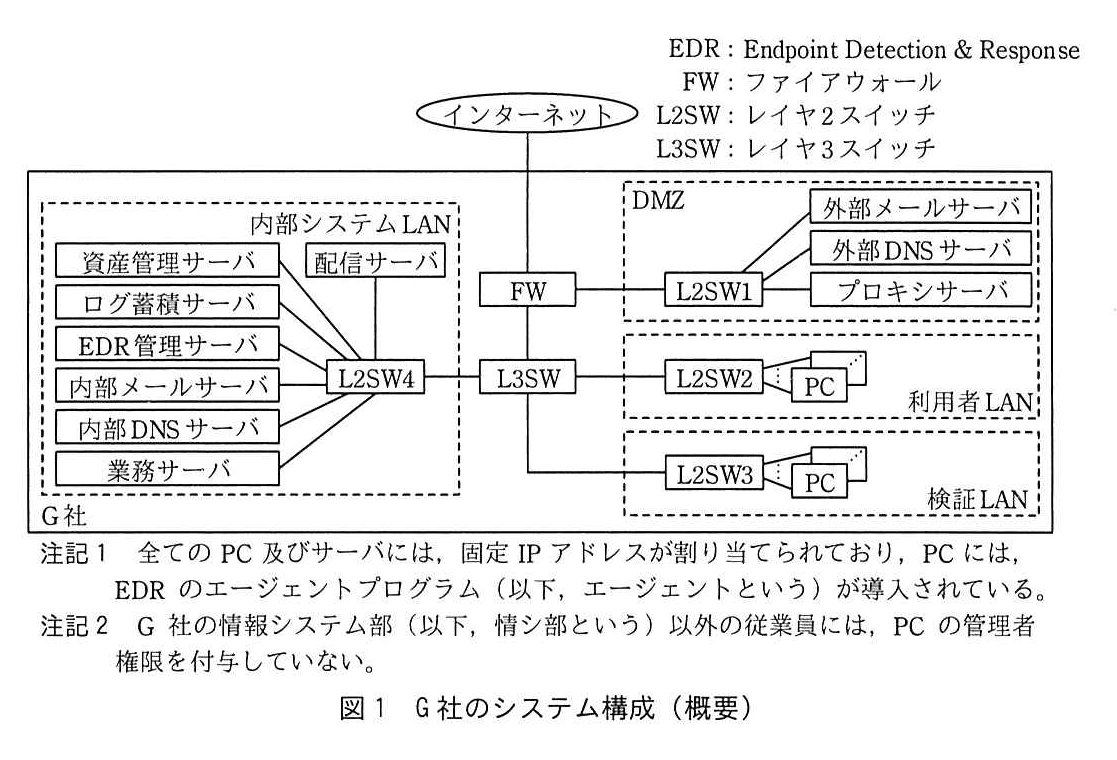
図の説明テキスト
G社のシステム構成(概要)を示すネットワーク図。
右上には以下の略語の凡例が記載されている:
- EDR: Endpoint Detection & Response
- FW: ファイアウォール
- L2SW: レイヤ2スイッチ
- L3SW: レイヤ3スイッチ
ネットワークの構成:
「インターネット」は「FW」に接続されている。
FWから内側のシステム全体は破線の枠で囲まれ「G社」とラベル付けされている。
G社内部は4つのセグメント(破線の枠)に分かれている:
- DMZ: 「外部メールサーバ」「外部DNSサーバ」「プロキシサーバ」があり、「L2SW1」に接続されている。L2SW1は「FW」に接続されている。
- 内部システムLAN: 「資産管理サーバ」「ログ蓄積サーバ」「EDR管理サーバ」「内部メールサーバ」「内部DNSサーバ」「業務サーバ」が「L2SW4」に接続されている。また、「配信サーバ」もL2SW4に接続されている。
- 利用者LAN: 「PC」があり、「L2SW2」に接続されている。
- 検証LAN: 「PC」があり、「L2SW3」に接続されている。
「L2SW2」、「L2SW3」、「L2SW4」はすべて「L3SW」に接続されており、L3SWは「FW」に接続されている。
図の下部には以下の注記がある:
- 注記1 全てのPC及びサーバには、固定IPアドレスが割り当てられており、PCには、EDRのエージェントプログラム(以下、エージェントという)が導入されている。
- 注記2 G社の情報システム部(以下、情シ部という)以外の従業員には、PCの管理者権限を付与していない。
図の説明テキスト
表1 G社の機器及びソフトウェアの概要(抜粋)
| 機器及びソフトウェア | 概要 |
|---|---|
| FW | ・ステートフルパケットインスペクション型である。 ・フィルタリングルールをもち、送信元 IP アドレス、宛先 IP アドレス、ポートによって通信の許可と拒否を制御する。 ・パケットの送信元 IP アドレス、宛先 IP アドレス、ポート、データサイズと FW の動作を日時とともに FW のログとして取得し、ログ蓄積サーバに syslog で送信する。 ・インターネットとの間の通信を許可しているのは DMZ だけである。 |
図の説明テキスト
表1 G社の機器及びソフトウェアの概要(抜粋)(続き)
| 機器及びソフトウェア | 概要 |
|---|---|
| 配信サーバ | ・セキュリティパッチの適用及びソフトウェアの更新を管理する。 ・セキュリティパッチ及び更新用のソフトウェアを取得し配信する。 ・各PCは,セキュリティパッチをOSベンダのサイトから直接ダウンロードするのではなく,配信サーバからダウンロードする。 |
| 資産管理サーバ | ・エージェントから情報を受け取り,ソフトウェアの資産管理を行う。 ・Wake on LAN(以下,WoLという)の起動パケットを送信する機能をもつ。 |
| ログ蓄積サーバ | ・FW,サーバ及びエージェントから送信されるログをsyslogで受信して保存する。 |
| EDR管理サーバ | ・エージェントを管理する。 ・社内外からマルウェアのハッシュ値を収集して登録する。 |
| エージェント | ・通信,ファイルの操作などのイベントをログとして保存する。ログは直ちにログ蓄積サーバに送信されるとともに,PCにも1週間は保存される。 ・EDR管理サーバで収集されたハッシュ値を基にマルウェアを検知し,検知したマルウェアの起動を抑止する。 ・PC上で起動する全てのプロセスを監視する。指定した時間帯に指定したコマンドが実行された場合,EDR管理サーバとの間の通信を除き,当該PCの全ての通信を遮断する機能をもつ。 |
図の説明テキスト
図2 セキュリティパッチの現状の配信手順(抜粋)
枠内に以下の手順がテキストで記載されている。
(1) OSベンダがセキュリティパッチをリリースした場合,情シ部のセキュリティパッチ担当者(以下,パッチ担当者という)は,そのリリースノートを確認する。
(2) パッチ担当者は,セキュリティパッチを検証LANのPCに適用し,社内で利用しているアプリケーションプログラムを2日間動作させて a を確認する。
(3) さらに,パッチ担当者は,新たな不具合の情報が公開されていないことを確認した上で,セキュリティパッチを配信サーバに置く。
(4) PCは,適用すべきセキュリティパッチが配信サーバに存在するかどうかを,起動時に配信サーバに問い合わせるように設定されている。もし,適用すべきセキュリティパッチがあれば,それをダウンロードし,適用する。起動中のPCは,適用状況を配信サーバに数時間ごとに通知する。
〔同業他社の事例〕
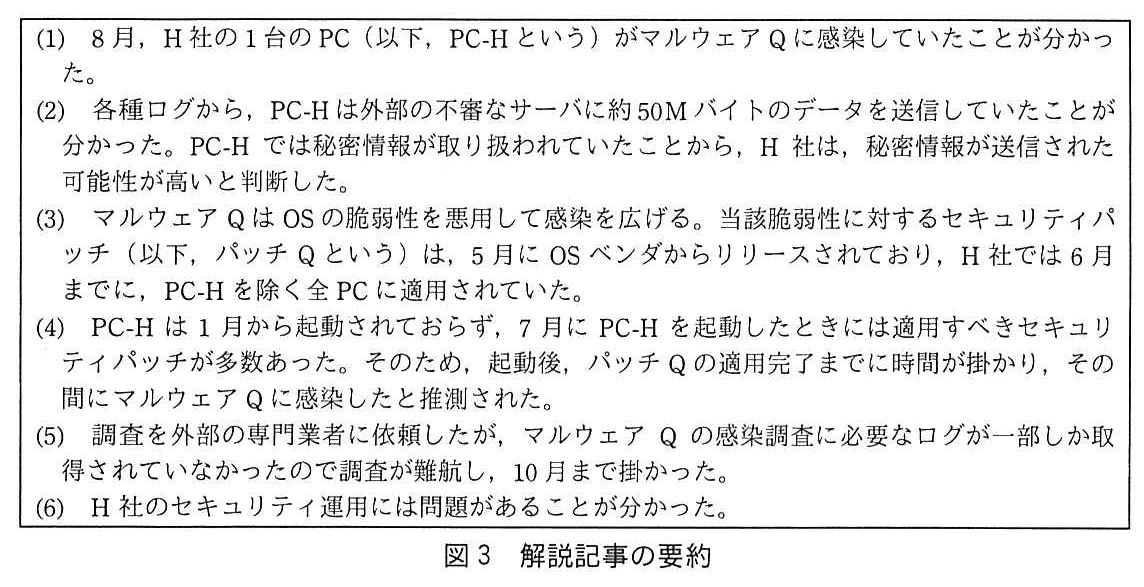
ある日,情シ部のC主任は,同業他社のH社で発生したセキュリティインシデントの解説記事を見付けた。解説記事の要約を図3に示す。
図の説明テキスト
図3 解説記事の要約
枠で囲まれたテキスト。
(1) 8月,H社の1台のPC(以下,PC-Hという)がマルウェアQに感染していたことが分かった。
(2) 各種ログから,PC-Hは外部の不審なサーバに約50Mバイトのデータを送信していたことが分かった。PC-Hでは秘密情報が取り扱われていたことから,H社は,秘密情報が送信された可能性が高いと判断した。
(3) マルウェアQはOSの脆弱性を悪用して感染を広げる。当該脆弱性に対するセキュリティパッチ(以下,パッチQという)は,5月にOSベンダからリリースされており,H社では6月までに,PC-Hを除く全PCに適用されていた。
(4) PC-Hは1月から起動されておらず,7月にPC-Hを起動したときには適用すべきセキュリティパッチが多数あった。そのため,起動後,パッチQの適用完了までに時間が掛かり,その間にマルウェアQに感染したと推測された。
(5) 調査を外部の専門業者に依頼したが,マルウェアQの感染調査に必要なログが一部しか取得されていなかったので調査が難航し,10月まで掛かった。
(6) H社のセキュリティ運用には問題があることが分かった。
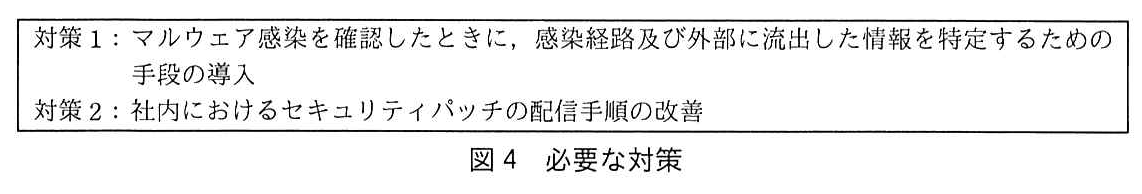
心配になったC主任はログを調査した。その結果,1か月以上起動していないPCが30台あることが分かった。それらのPCをこのまま数か月起動しないでおくと,PC-Hと同様の問題が発生する可能性があった。図3の内容及びG社の状況を情シ部のB部長に相談した上で,必要な対策を図4のようにまとめ,情シ部のD君とともにそれぞれを具体化することにした。
図の説明テキスト
図4 必要な対策
枠で囲まれたテキスト。
対策1:マルウェア感染を確認したときに,感染経路及び外部に流出した情報を特定するための手段の導入
対策2:社内におけるセキュリティパッチの配信手順の改善
〔対策1〕
C主任は,対策1については,L2SWのミラーポートに接続するタイプのパケット収集装置を導入し,J社のJサービスを利用して通信内容を分析すればよいと考えた。Jサービスは,インターネットVPN経由でパケット収集装置から必要なパケット情報を取得し,その内容からセキュリティ侵害を検知するサービスである。
C主任は,1台のパケット収集装置を,①マルウェア感染がDMZ又はどのLANで起きてもマルウェアからインターネットへの通信が通過することになるL2SWに接続することに決めた。
〔対策2〕
次は,対策2についてのD君,C主任及びB部長の会話である。
D君:1か月間起動していないPCを自動的に起動して,セキュリティパッチが適用されるようにすれば図3のようなセキュリティインシデントを防ぐことができます。良い仕組みはありませんか。
C主任:当社のPCは,WoLに対応しています。WoLとは,WoLに対応したPCに対し,特定の起動パケットを送信すると,当該PCが起動するという仕組みです。PCを利用者LANに接続しておけば,資産管理サーバから起動パケットを送信することによって,PCを自動的に起動できます。
B部長:なるほど。では,WoLとセキュリティパッチ適用の動作検証を頼む。
D君は,WoLの動作検証を開始した。まず,検証LANに接続されたPC-XとPC-Yを用いて試すことにした。PC-Xは起動しておき,PC-Yはシャットダウンしておいた。その上で,PC-XからPC-Yに対し,bに続けて,起動したいPCのcを16回繰り返したデータを含む起動パケットを送信し,PC-Yが起動することを確認した。その後,資産管理サーバからPC-Yの起動を試みたが,起動しなかった。C主任に相談したところ,②L3SWの設定を変更する必要があるという助言を受けた。D君は,L3SWの設定を変更し,資産管理サーバからPC-Yを起動できることを確認した。続いて,資産管理サーバから利用者LANに接続されたPCを起動できることを確認し,セキュリティパッチが適用されることも確認した。
〔WoLを悪用するマルウェアの脅威〕
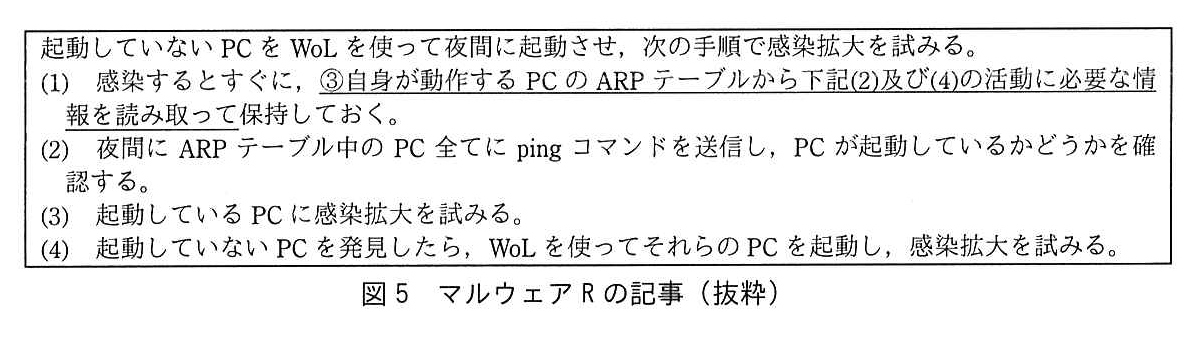
WoLについて調べていたD君は,図5に示すマルウェアRの記事を見付けた。
図の説明テキスト
図5 マルウェアRの記事(抜粋)
枠内に以下のテキストが記載されている。
起動していないPCをWoLを使って夜間に起動させ、次の手順で感染拡大を試みる。
(1) 感染するとすぐに、③自身が動作するPCのARPテーブルから下記(2)及び(4)の活動に必要な情報を読み取って保持しておく。
(2) 夜間にARPテーブル中のPC全てにpingコマンドを送信し、PCが起動しているかどうかを確認する。
(3) 起動しているPCに感染拡大を試みる。
(4) 起動していないPCを発見したら、WoLを使ってそれらのPCを起動し、感染拡大を試みる。
D君は,昼間はPCが不審な振る舞いをすれば発見し対処できる可能性があるが,夜間は多くの従業員が不在となり発見することは難しいと考えた。そこで,マルウェアRに限らない,WoLを悪用するマルウェアへの対策について,C主任に相談した。
C主任は,PCが夜間に不審な振る舞いをしたときに,当該PCをネットワークから隔離するという対策(以下,対策3という)を助言した。D君は,④対策3をG社で導入済のシステムを用いて実現する方法を立案した。対策3は対策1及び対策2と併せて承認された。各対策は運用を開始し,マルウェア対策が強化された。
設問と解答・解説
設問1
図2中の a に入れる適切な字句を20字以内で具体的に答えよ。
模範解答
PCの動作に問題がないこと
採点基準
- 4点: 脆弱性修正プログラムを適用した際に、アプリケーションやPCの動作に副作用(異常)がないことを確認する旨が明確に記述されている。
- 2点: 動作確認を行うことは記述されているが、対象や目的が不十分である。
- 0点: 記載がない、または全く関係のない内容である。
- 3点: 図2の文脈に沿って、アプリケーションプログラムを2日間動作させる目的として自然な形で表現されている。
- 0点: 文脈に沿っておらず、論理的なつながりが不明確である。
解説
図2の「セキュリティパッチの現状の配信手順」の(2)において、「パッチ担当者は,セキュリティパッチを検証LANのPCに適用し,社内で利用しているアプリケーションプログラムを2日間動作させて [ a ] を確認する」と記載されています。
パッチ適用によって業務アプリケーションが正常に動作しなくなる(副作用が起きる)リスクを防ぐため、本番環境に展開する前に検証LANで動作確認を行います。
したがって、アプリケーションやPCの動作に問題がないこと(正常に動作すること)を確認する必要があります。
高得点のポイント
- アプリケーションやPCの動作に異常(副作用)が発生していないことを確認する旨が含まれていること。
- 問題文の文脈に沿って、論理的に自然な表現でまとめられていること。
設問1は,正答率がやや高かった。脆弱性修正プログラムを組織内に展開する前にすべきことを正しく理解していたと思われる。
設問2
本文中の下線①のL2SWを,図1中のL2SW1〜L2SW4から選び,答えよ。
模範解答
L2SW1
採点基準
- 10点: 「L2SW1」と解答している(大文字小文字・全角半角の揺れは可)。
- 5点: 番号を書いていないがDMZに接続されたL2SWを指すことが一義に分かる記述(「DMZのL2SW」など)。
- 0点: 「L2SW2」「L2SW3」「L2SW4」、複数のL2SWを並べたもの、または無解答。
解説
本文の〔対策1〕において、下線①は「マルウェア感染がDMZ又はどのLANで起きてもマルウェアからインターネットへの通信が通過することになるL2SW」と指定されています。
- 図1の「G社のシステム構成(概要)」を確認すると、インターネットとの境界には FW(ファイアウォール)が設置されています。
- 表1の「G社の機器及びソフトウェアの概要」のFWの項目に「インターネットとの間の通信を許可しているのは DMZ だけである」と記載されています。
- つまり、内部システムLAN、利用者LAN、検証LANからインターネットへ向かう通信は、必ず一度DMZ(プロキシサーバや外部メールサーバ等)を経由し、そこからFWを通ってインターネットへ抜ける構成になっていると読み取れます。
- インターネット宛ての通信は全てDMZを経由するため、DMZが接続されている L2SW1 を必ず通過することになります。
高得点のポイント
- 図1のシステム構成と表1のFWの仕様から、DMZとインターネットの通信経路を正確に特定できていること。
設問3
〔対策2〕について,(1)〜(3)に答えよ。
本文中の b に入れる適切な字句を解答群の中から選び,記号で答えよ。
模範解答
選択肢エ: FF:FF:FF:FF:FF:FF
解説
設問の対象箇所は〔対策2〕のWoL(Wake on LAN)の動作検証部分です。「PC-XからPC-Yに対し,[ b ] に続けて,起動したいPCの [ c ] を16回繰り返したデータを含む起動パケットを送信し…」と記載されています。
- WoLにおいてPCを起動させるために送信されるパケットは「マジックパケット」と呼ばれます。
- マジックパケットのペイロードのデータ構造は、先頭に6バイトの
FF:FF:FF:FF:FF:FFを配置し、その直後に起動対象となるPCのMACアドレス(6バイト)を16回繰り返す仕様となっています。 - したがって、先頭に配置されるデータ [ b ] は
FF:FF:FF:FF:FF:FF(選択肢エ)となります。
各選択肢の解説
- ア
00:00:00:00:00:00: 誤り。全て0の値はマジックパケットの先頭データとして規定されていません。 - イ
00:00:00:FF:FF:FF: 誤り。マジックパケットの先頭データとは異なります。 - ウ
00:FF:00:FF:00:FF: 誤り。マジックパケットの先頭データとは異なります。 - エ
FF:FF:FF:FF:FF:FF: 正解。マジックパケットの先頭6バイトのデータです。
本文中の c に入れる適切な字句を解答群の中から選び,記号で答えよ。
模範解答
選択肢イ: MACアドレス
解説
設問の対象箇所は〔対策2〕のWoL(Wake on LAN)の動作検証部分です。
- シャットダウン中(電源オフ状態)のPCは、IPアドレスなどのネットワーク層以上の設定を用いて通信することができません。
- そのため、WoLのマジックパケットはデータリンク層のアドレスである MACアドレス を用いて、対象のネットワークインタフェースカード(NIC)を直接指定して起動させます。
- マジックパケットのデータ構造として、先頭の
FF:FF:FF:FF:FF:FFに続けて、起動したいPCの MACアドレス を16回繰り返して配置します。
各選択肢の解説
- ア IPアドレス: 誤り。シャットダウン中のPCはIPアドレスによる通信(ARPによるアドレス解決など)に応答できないため利用できません。
- イ MACアドレス: 正解。ネットワークインタフェースを物理的に特定し、起動させるために用います。
- ウ 製造番号: 誤り。ネットワーク通信の宛先として用いられる識別子ではありません。
- エ プロダクトID: 誤り。ソフトウェア等の識別子であり、ネットワークの宛先ではありません。
- オ ホスト名: 誤り。ホスト名は名前解決を経てIPアドレスに変換されるため、起動前のPCの指定には使えません。
本文中の下線②に示す設定変更の内容を,30字以内で具体的に述べよ。
模範解答
起動パケットを他のセグメントに転送するように変更する。
採点基準
- 2点: 起動パケット(ブロードキャスト)を他のセグメントへ転送する設定が必要であることを正確に理解し、記述している。
- 1点: WoLの通信に関する制限には触れているが、解決策の記述が不十分である。
- 0点: 理解が不十分、または未解答。
- 2点: L3SWの設定変更内容として、パケットの転送・中継という手段が簡潔かつ論理的に記述されている。
- 0点: 論理的なつながりが不明確である。
解説
本文の〔対策2〕において、「資産管理サーバからPC-Yの起動を試みたが,起動しなかった」と記載されています。
- 図1のシステム構成を確認すると、資産管理サーバは「内部システムLAN」にあり、PC-Yは「検証LAN」に配置されています。これらはルータとして機能する L3SW を挟んで異なるネットワークセグメントに属しています。
- WoLの起動パケット(マジックパケット)はブロードキャスト通信として送信されます。
- 通常、ルータ(L3SW)はブロードキャストパケットを他のセグメントへ転送(ルーティング)しません。そのため、内部システムLANから送信された起動パケットは、L3SWで破棄され検証LANに届きません。
- 別セグメントのPCを起動するには、L3SWにおいてこのUDPブロードキャストパケット(起動パケット)を対象セグメントへ転送(中継)する設定(ヘルパーアドレスなど)に変更する必要があります。
高得点のポイント
- WoLの起動パケット(ブロードキャスト)がルータ(L3SW)を越えられないというネットワーク構成上の制限事項を理解していること。
- L3SWにおいて、パケットを他のセグメント(目的のLAN)へ転送・中継する旨が含まれていること。
設問3(3)は,正答率が低かった。WoLの制限事項とその制限に対する解決方法について正しく導き出せていない解答が多かった。セキュリティ対策を講じる中でシステムやネットワークの構成による制限に直面した場合,その制限を解決するためには,要因となる仕組みを理解しておく必要がある。WoLの仕組みを理解するとともに,その仕組みに起因する制限事項についても理解を深めてほしい。
設問4
〔WoLを悪用するマルウェアの脅威〕について,(1),(2)に答えよ。
図5中の下線③について,(2)の活動に必要な情報を10字以内で答えよ。
模範解答
IPアドレス
採点基準
- 4点: 「IPアドレス」と解答している(IPv4アドレスなど同義可)。
- 2点: IPアドレスを意図しているが表現が不正確である(「IP」「宛先アドレス」など)。
- 0点: MACアドレス、ホスト名、それ以外。
- 3点: pingの宛先指定に使う情報としてIPアドレスを答えている。
- 0点: IPアドレス以外(MACアドレスなど)を答えている、または記述がない。
解説
図5の「マルウェアRの記事」の活動手順(2)において、「夜間にARPテーブル中のPC全てに pingコマンド を送信し、PCが起動しているかどうかを確認する」と記載されています。
pingコマンドは、ICMPエコー要求を指定した宛先に対して送信し、通信可能かどうかを確認するネットワークコマンドです。- ネットワーク層の通信を行う
pingコマンドを実行して宛先を指定するためには、対象PCの IPアドレス が必要です。 - マルウェアRは、活動手順(1)で読み取ったARPテーブル(IPアドレスとMACアドレスの対応表)から、このIPアドレスの情報を取得して利用します。
高得点のポイント
pingコマンドの宛先指定として「IPアドレス」が必要であることを正確に理解していること。- マルウェアの活動手順から論理的に必要な情報を導き出せていること。
図5中の下線③について,(4)の活動に必要な情報を10字以内で答えよ。
模範解答
MACアドレス
採点基準
- 4点: 「MACアドレス」と解答している(物理アドレス、ハードウェアアドレスなど同義可)。
- 2点: MACアドレスを意図しているが表現が不正確である(「MAC」だけ、「NICのアドレス」など)。
- 0点: IPアドレス、ホスト名、それ以外。
- 3点: WoLの起動パケット(FF:FF:FF:FF:FF:FFに続けてMACアドレスを16回繰り返す)の生成に必要な情報としてMACアドレスを答えている。
- 0点: MACアドレス以外(IPアドレスなど)を答えている、または記述がない。
本文中の下線④の方法を,55字以内で具体的に述べよ。
模範解答
エージェントによって,夜間にarpコマンドの実行を検知したら,当該PCをネットワークから隔離する。
採点基準
- 4点: エージェント(EDR)の機能で、夜間(指定した時間帯)にarpコマンド(ARPテーブルを参照するコマンド)が実行されたら当該PCの通信を遮断(ネットワークから隔離)する、という3要素(エージェント、夜間のarp実行、隔離)が全て揃っている(arpにpingを併記したものも可)。
- 2点: エージェント(EDR)を使うが条件・結果の一部が欠けている(夜間がない、コマンドの特定がない、検知するコマンドがpingだけ、など)。
- 0点: EDRの機能を使わない対策、またはそれ以外。
- 3点: 検知条件から隔離実行までのプロセスが、システム運用上論理的かつ自然な流れで記述されている。
- 0点: 手順や論理のつながりが不明確である。
解説
〔WoLを悪用するマルウェアの脅威〕に対する「対策3」として、C主任は「PCが夜間に不審な振る舞いをしたときに、当該PCをネットワークから隔離する」と助言し、D君はそれを「G社で導入済のシステム」を用いて実現する方法を立案しています。
- 図5のマルウェアRの記事より、マルウェアは活動(1)・(2)において「自身が動作するPCのARPテーブルから下記(2)及び(4)の活動に必要な情報を読み取って」保持し、「夜間にARPテーブル中のPC全てにpingコマンドを送信し」といった振る舞いをします。これらを実現するために、コマンドプロンプト等から
arpコマンドやpingコマンドが実行されると考えられます。 - 表1の「G社の機器及びソフトウェアの概要」の「エージェント」の項目を確認すると、「指定した時間帯に指定したコマンドが実行された場合、EDR管理サーバとの間の通信を除き、当該PCの全ての通信を遮断する機能をもつ」と記載されています。
- このエージェント(EDR)の機能を活用し、「指定した時間帯」を「夜間」、「指定したコマンド」を「
arpコマンド」に設定することで、該当の不審な振る舞いを検知した際にPCをネットワークから自動的に隔離することが可能になります。 - WoLでPCを起動するにはMACアドレスが必要であり、それはARPテーブルから得ます(設問4(1))。そのため、マルウェアRに限らずWoLを悪用するマルウェアはARPテーブルを読み取る必要があり、
arpコマンドを検知対象とすることが有効です。
高得点のポイント
- 表1に記載されたエージェント(EDR)の機能(指定時間帯に指定コマンドが実行された場合に通信を遮断する機能)を活用する点が含まれていること。
- トリガーとなる条件として「夜間に」「
arpコマンドが実行された」ことが明記されていること。 - 結果として「当該PCをネットワークから隔離する」アクションが記述されていること。
設問4(2)は,正答率がやや低かった。EDRに着目した解答は多かったが,EDRを利用した上で,どのようにして対策を実現するかを記述した解答は少なかった。セキュリティ運用では,導入済のシステムを最大限に活用することが重要である。EDRなど,主要なセキュリティ製品の活用方法を理解してほしい。