令和3年度 秋期 情報処理安全確保支援士試験 午後Ⅱ 問2 テレワーク環境のネットワーク変更とマルウェア感染によるインシデント対応
学習ガイド
化学素材会社のA社で、支社のテレワークのためにネットワークを見直した後に起きたマルウェア感染を扱う問題です。テレワークセキュリティ規程の役割分担、ローカルブレイクアウトとBサービスのアクセス制限、C&Cサーバへの通信の遮断、イベントログを使った感染の確認が問われます。後半では、情報連携システムを通じて会員に感染が広がった可能性を調べる手順書について、対象期間や確認する通信記録を考えます。
この記事で押さえる論点
- ローカルブレイクアウト導入時にSaaS側で発生する通信拒否の原因(アクセス元IPアドレスの変化)を説明できる
- マルウェアがC&Cサーバと通信する仕組み(IPアドレス直接指定やFQDN)と、DNSシンクホールの効果と限界を述べられる
- マルウェアによるイベントログの消去や横展開など、感染の確認を難しくする挙動を説明できる
- 会員への感染拡大を調べるときに、調査の対象期間と会員FWのログで確認する通信を決められる
出題情報
- 出題
- 2021(R3)秋 情報処理安全確保支援士 午後II 問2
- 配点
- 100点満点
- 模範解答
- 公表(設問ごとに掲載)
出題趣旨・採点講評(IPA 公表)
企業のネットワーク構成の在り方は,クラウドへの移行やテレワーク勤務といった事象を背景に,急激な変化が生じている。企業は,このような変化によって,新たなセキュリティ上の問題を考慮しなければならなくなっている。
本問では,テレワークにともなって発生したセキュリティインシデントを題材に,自社だけでなく,ガバナンスをきかせにくい他社を含む対応が求められる状況下での,セキュリティ対処能力を問う。
問2では,テレワークに伴って発生したセキュリティインシデントを題材に,自社だけでなく,ガバナンスを効かせにくい他社を含む対応が求められる状況下におけるセキュリティ対処能力について出題した。全体として,正答率は平均的であった。
問題本文
マルウェア感染への対処に関する次の記述を読んで,設問1〜4に答えよ。
A社は,従業員8,000名の化学素材会社であり,首都圏に本社,地方には六つの支社がある。素材の研究開発に関して古くから産学官連携をリードしてきた。A社は,VPNサーバ及び基幹システムを,ハウジング契約を結んでいるデータセンタ(以下,DCという)内に設置している。A社の電子メール(以下,メールという)は以前,基幹システム内に設置していたメールサーバを利用していたが,現在はクラウド上のWebメールサービス(以下,Bサービスという)を利用している。Bサービスへの移行に伴う通信量の増加によって,DCにある統合脅威管理(以下,UTMという)の処理能力は,ひっ迫している。従業員は,会社から貸与されたPC(以下,業務PCという)を業務に必要なWebアクセスやメール送受信などに利用する。
本社では,働き方の多様性を確保するためにテレワークを推進してきた。テレワークでは,従業員が業務PCを自宅に持ち帰り,自宅のネットワークからVPNサーバを介して,基幹システムや利用者LANにあるリソースにアクセスできる。テレワークでは,Bサービスなどのインターネットへの接続においても,同様にVPNサーバを介する。
図1にA社のネットワーク構成を,表1にその構成要素の説明を示す。
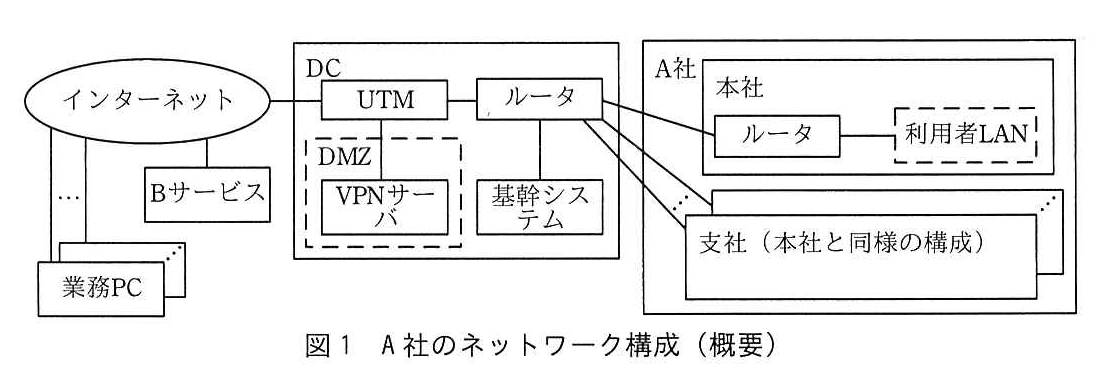
図の説明テキスト
図1 A社のネットワーク構成(概要)
ネットワーク構成図。
構成要素:
- インターネット(楕円),Bサービス,業務PC(複数。「…」で省略)
- DC: UTM,ルータ,DMZ(破線枠。中にVPNサーバ),基幹システム
- A社: 本社(中にルータと利用者LAN(破線枠)),支社(本社と同様の構成。複数が重ねて描かれている)
接続(実線): - インターネット — Bサービス
- インターネット — 業務PC(複数)
- インターネット — DCのUTM
- UTM — DCのルータ
- UTM — DMZのVPNサーバ
- DCのルータ — 基幹システム
- DCのルータ — 本社のルータ
- DCのルータ — 各支社(「…」で複数)
- 本社のルータ — 利用者LAN
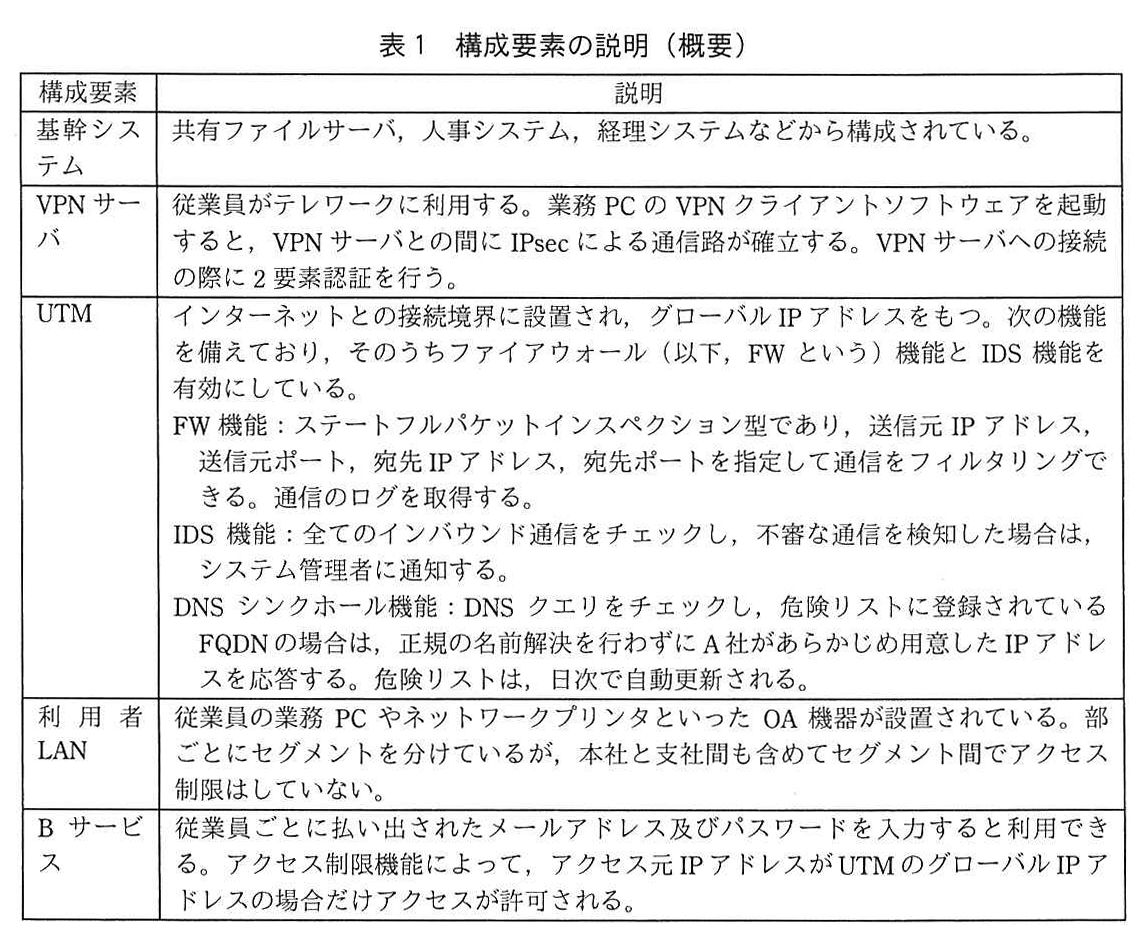
図の説明テキスト
表1 構成要素の説明(概要)
| 構成要素 | 説明 |
|---|---|
| 基幹システム | 共有ファイルサーバ,人事システム,経理システムなどから構成されている。 |
| VPNサーバ | 従業員がテレワークに利用する。業務PCのVPNクライアントソフトウェアを起動すると,VPNサーバとの間にIPsecによる通信路が確立する。VPNサーバへの接続の際に2要素認証を行う。 |
| UTM | インターネットとの接続境界に設置され,グローバルIPアドレスをもつ。次の機能を備えており,そのうちファイアウォール(以下,FWという)機能とIDS機能を有効にしている。 FW機能:ステートフルパケットインスペクション型であり,送信元IPアドレス,送信元ポート,宛先IPアドレス,宛先ポートを指定して通信をフィルタリングできる。通信のログを取得する。 IDS機能:全てのインバウンド通信をチェックし,不審な通信を検知した場合は,システム管理者に通知する。 DNSシンクホール機能:DNSクエリをチェックし,危険リストに登録されているFQDNの場合は,正規の名前解決を行わずにA社があらかじめ用意したIPアドレスを応答する。危険リストは,日次で自動更新される。 |
| 利用者LAN | 従業員の業務PCやネットワークプリンタといったOA機器が設置されている。部ごとにセグメントを分けているが,本社と支社間も含めてセグメント間でアクセス制限はしていない。 |
| Bサービス | 従業員ごとに払い出されたメールアドレス及びパスワードを入力すると利用できる。アクセス制限機能によって,アクセス元IPアドレスがUTMのグローバルIPアドレスの場合だけアクセスが許可される。 |
A社の研究部は,素材研究とその実用化に関する情報を共有する“化学研究開発コンソーシアム”という団体(以下,化学コンという)を運営している。化学コンには,研究機関や大学,企業など40組織が会員として加盟している。化学コンでは,月に1回,対面形式の連絡会議が開催され,会員の上位役職者が参加している。連絡会議では,研究開発における機密性の高い議事も扱われる。開催案内などの機密性のあまり高くない情報の共有はメールで行われるが,重要な情報は情報連携システムと呼ばれるSSHを用いたシステムで共有されている。
会員は,情報連携システム用の連携端末を設置する必要がある。化学コンは,会員に図2に示す連携端末設置ガイドライン(以下,ガイドラインという)を提示し,遵守を求めている。
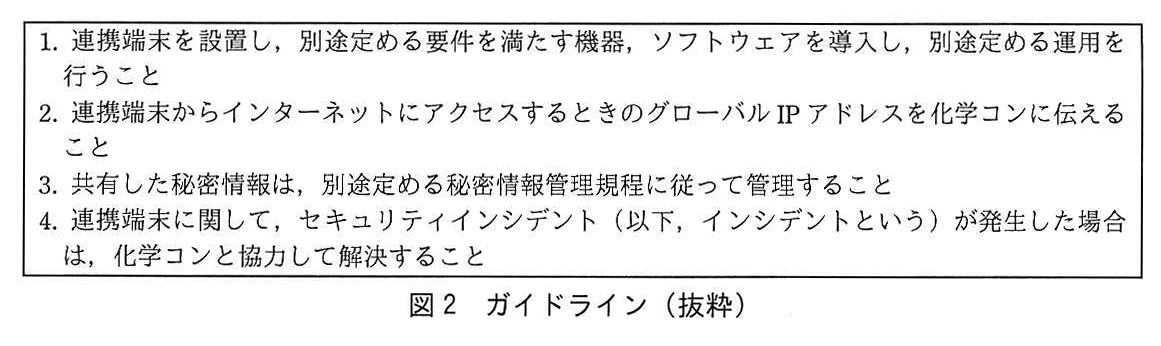
図の説明テキスト
図2 ガイドライン(抜粋)
- 連携端末を設置し、別途定める要件を満たす機器、ソフトウェアを導入し、別途定める運用を行うこと
- 連携端末からインターネットにアクセスするときのグローバルIPアドレスを化学コンに伝えること
- 共有した秘密情報は、別途定める秘密情報管理規程に従って管理すること
- 連携端末に関して、セキュリティインシデント(以下、インシデントという)が発生した場合は、化学コンと協力して解決すること
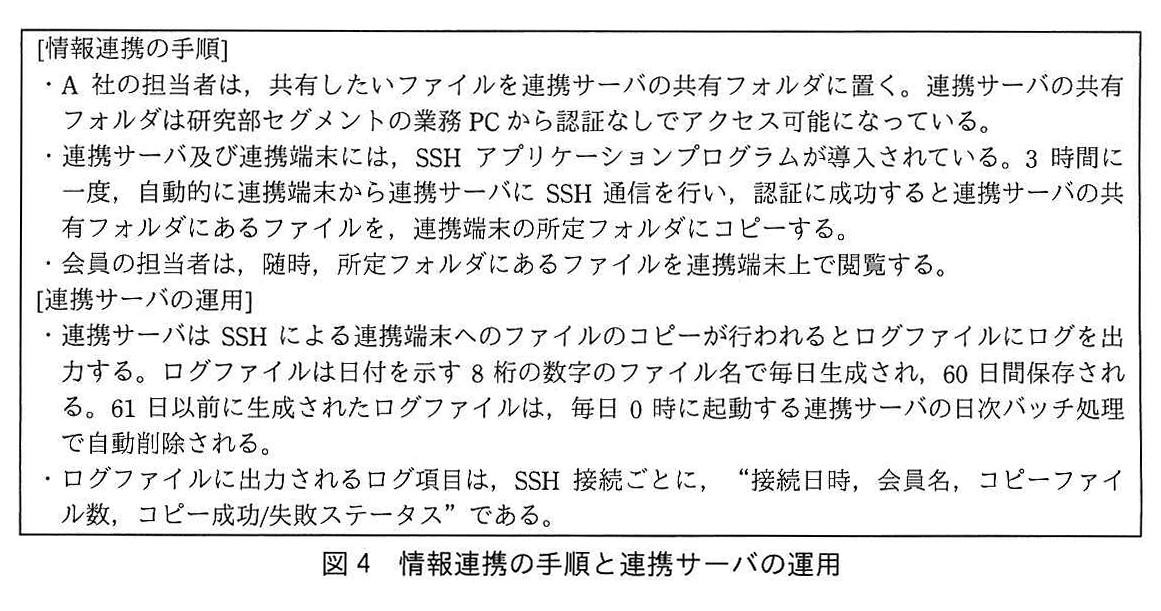
情報連携システムの構成を図3に,情報連携の手順と会員間で共有するファイルを格納する連携サーバの運用を図4に示す。
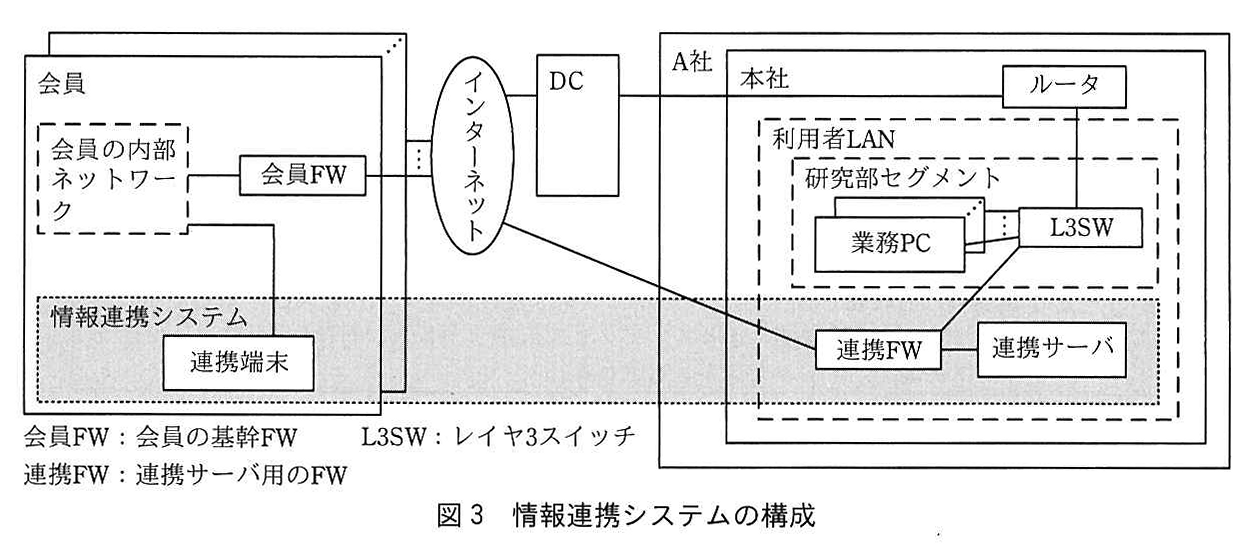
図の説明テキスト
図3 情報連携システムの構成
ネットワーク構成図。
構成要素:
- 会員(複数の会員が重ねて描かれている): 会員の内部ネットワーク(破線枠),会員FW,連携端末
- インターネット(楕円)
- DC
- A社: 本社の中にルータと利用者LAN(破線枠)。利用者LANの中に研究部セグメント(破線枠。中に業務PC(複数)とL3SW),連携FW,連携サーバ
- 網掛けの帯「情報連携システム」が,会員の連携端末と,A社の連携FW・連携サーバにまたがっている
接続(実線。矢印はない): - 会員の内部ネットワーク — 会員FW — インターネット(「⋮」で複数の会員を示す)
- 会員の内部ネットワーク — 連携端末
- インターネット — DC — 本社のルータ
- 本社のルータ — L3SW
- L3SW — 業務PC(複数)
- L3SW — 連携FW
- インターネット — 連携FW(DC・ルータを経由しない直接の線)
- 連携FW — 連携サーバ
凡例:
会員FW:会員の基幹FW L3SW:レイヤ3スイッチ
連携FW:連携サーバ用のFW
図の説明テキスト
図4 情報連携の手順と連携サーバの運用
[情報連携の手順]
・A社の担当者は、共有したいファイルを連携サーバの共有フォルダに置く。連携サーバの共有フォルダは研究部セグメントの業務PCから認証なしでアクセス可能になっている。
・連携サーバ及び連携端末には、SSH アプリケーションプログラムが導入されている。3 時間に一度、自動的に連携端末から連携サーバに SSH 通信を行い、認証に成功すると連携サーバの共有フォルダにあるファイルを、連携端末の所定フォルダにコピーする。
・会員の担当者は、随時、所定フォルダにあるファイルを連携端末上で閲覧する。
[連携サーバの運用]
・連携サーバは SSH による連携端末へのファイルのコピーが行われるとログファイルにログを出力する。ログファイルは日付を示す 8 桁の数字のファイル名で毎日生成され、60 日間保存される。61 日以前に生成されたログファイルは、毎日 0 時に起動する連携サーバの日次バッチ処理で自動削除される。
・ログファイルに出力されるログ項目は、SSH 接続ごとに、“接続日時,会員名,コピーファイル数,コピー成功/失敗ステータス”である。
連携サーバは,研究部が管理する連携FWを経由してインターネットに接続されている。連携FWでは,会員から伝えられたグローバルIPアドレス及び研究部セグメントから連携サーバへのアクセスだけを許可している。
〔テレワークの検討〕
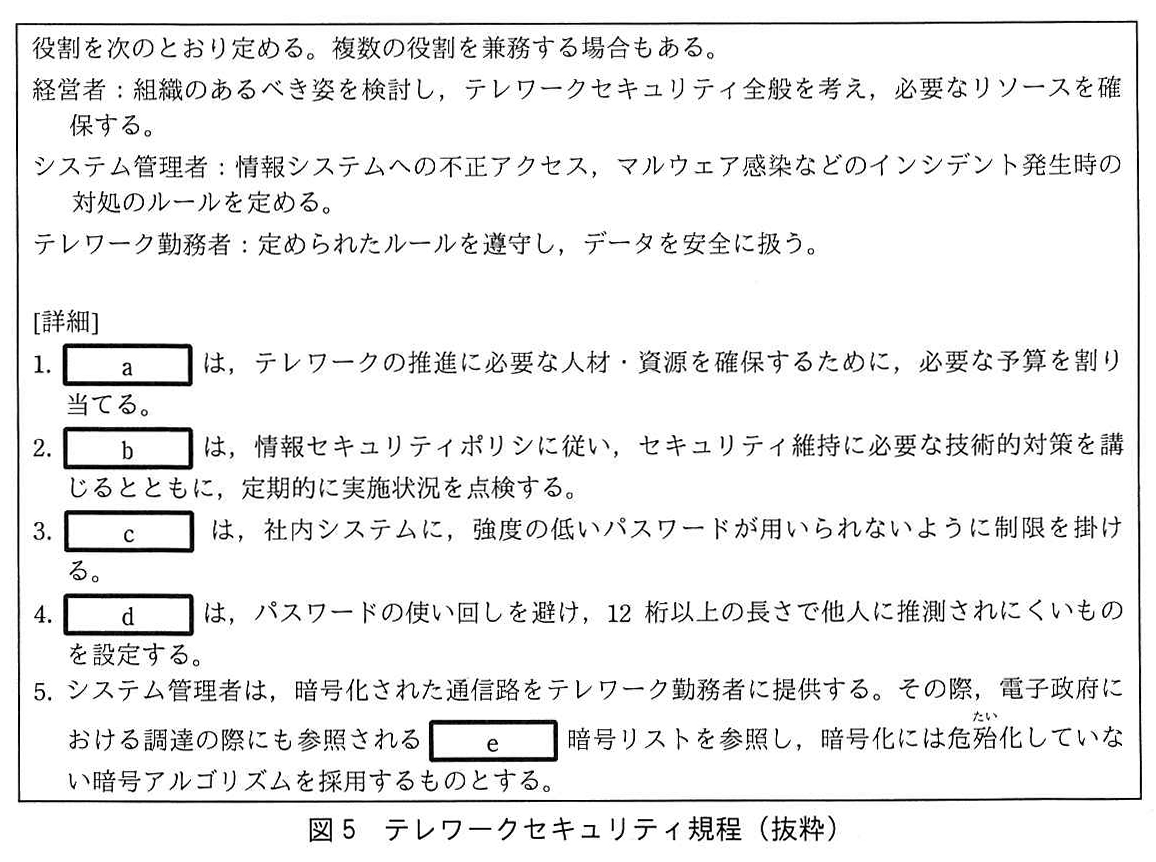
2月2日,首都圏を中心とする感染症の急激な流行に伴い,A社は本社に勤務する従業員に対して,2月16日から原則,テレワークとする方針を決定した。また,より多くの従業員がテレワークに移行できるよう,テレワークWGを立ち上げた。テレワークWGには,情報システム部など関係する部の担当者が参加し,インフラ増強やルール整備を検討する。A社では,公的機関が発行したテレワークセキュリティガイドラインを参考に,図5に示すテレワークセキュリティ規程を作成し,本社に適用した。
図の説明テキスト
図5 テレワークセキュリティ規程(抜粋)
役割を次のとおり定める。複数の役割を兼務する場合もある。
経営者:組織のあるべき姿を検討し、テレワークセキュリティ全般を考え、必要なリソースを確保する。
システム管理者:情報システムへの不正アクセス、マルウェア感染などのインシデント発生時の対処のルールを定める。
テレワーク勤務者:定められたルールを遵守し、データを安全に扱う。
[詳細]
- a は、テレワークの推進に必要な人材・資源を確保するために、必要な予算を割り当てる。
- b は、情報セキュリティポリシに従い、セキュリティ維持に必要な技術的対策を講じるとともに、定期的に実施状況を点検する。
- c は、社内システムに、強度の低いパスワードが用いられないように制限を掛ける。
- d は、パスワードの使い回しを避け、12桁以上の長さで他人に推測されにくいものを設定する。
- システム管理者は、暗号化された通信路をテレワーク勤務者に提供する。その際、電子政府における調達の際にも参照される e 暗号リストを参照し、暗号化には危殆化していない暗号アルゴリズムを採用するものとする。
〔ネットワーク構成の見直しの検討〕
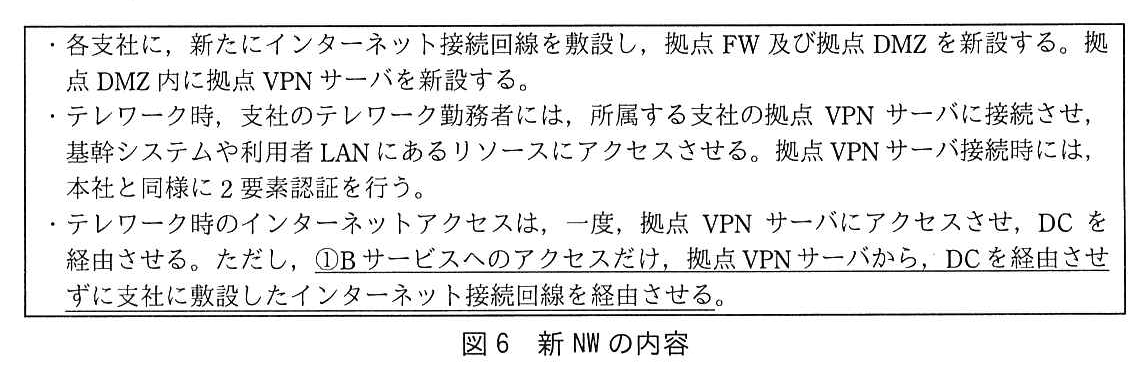
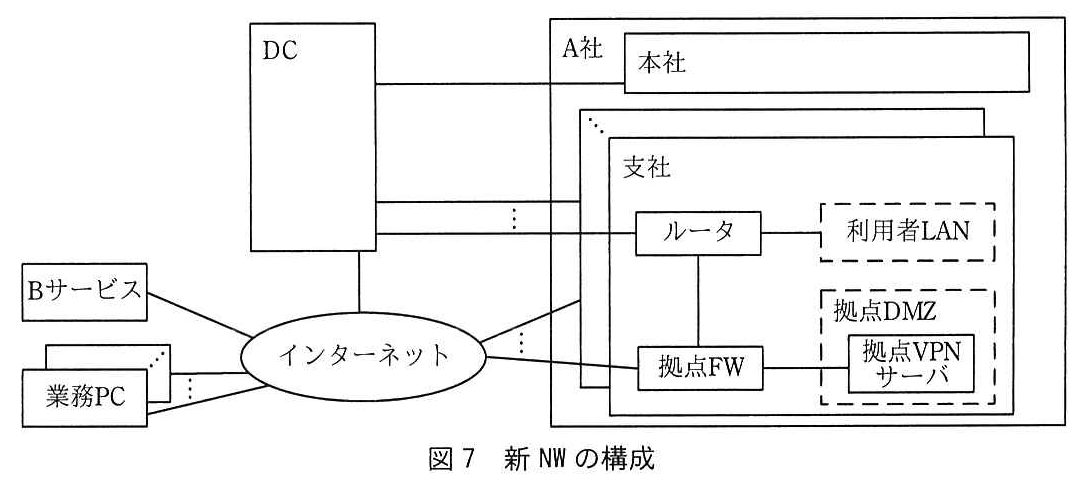
テレワークWGでは,支社でもテレワークの準備が必要であるという意見が出た。しかし,支社でのテレワークに本社と同様の方式を採用すると,UTMの処理能力を超過することが予想された。そこで,テレワークWGは,新たなネットワーク(以下,新NWという)の導入を検討することにした。図6に新NWの内容,図7に新NWの構成を示す。
図の説明テキスト
図6 新NWの内容
・各支社に,新たにインターネット接続回線を敷設し,拠点 FW 及び拠点 DMZ を新設する。拠点 DMZ 内に拠点 VPN サーバを新設する。
・テレワーク時,支社のテレワーク勤務者には,所属する支社の拠点 VPN サーバに接続させ,基幹システムや利用者 LAN にあるリソースにアクセスさせる。拠点 VPN サーバ接続時には,本社と同様に2要素認証を行う。
・テレワーク時のインターネットアクセスは,一度,拠点 VPN サーバにアクセスさせ,DC を経由させる。ただし,①Bサービスへのアクセスだけ,拠点 VPN サーバから,DC を経由せずに支社に敷設したインターネット接続回線を経由させる。
図の説明テキスト
図7 新NWの構成
ネットワーク構成図。
構成要素:
- DC,インターネット(楕円),Bサービス,業務PC(複数)
- A社: 本社,支社(複数が重ねて描かれている)。支社の中にルータ,利用者LAN(破線枠),拠点FW,拠点DMZ(破線枠。中に拠点VPNサーバ)
接続(実線。通信の流れを示す矢印・点線はない): - DC — 本社
- DC — 各支社のルータ(「⋮」で複数の支社を示す)
- DC — インターネット
- インターネット — Bサービス
- インターネット — 業務PC(複数。「⋮」)
- インターネット — 各支社の拠点FW(「⋮」)
- 支社内: ルータ — 利用者LAN,ルータ — 拠点FW,拠点FW — 拠点DMZの拠点VPNサーバ
テレワークWGは,新NWの導入に先立ち,ある支社で新NWをテストした。②その支社のテレワーク勤務者が,インターネットへはアクセスできたが,Bサービスに接続できないというトラブルが発生した。Bサービスの設定を変更することによってトラブルは解消でき,無事,テストが完了した。A社は新NWの導入を正式に決定し,6月15日,各支社でもテレワークを開始した。
〔インシデントの発生〕
9月11日,情報システム部のシステム管理者であるCさんは,差出人が総務部のDさんと表記されたメールを受信した。メールの文面に違和感を覚えたCさんが,念のためDさんに電話で確認したところ,“そのようなメールは送信していない”という回答だった。Cさんは,すぐさまA社のCSIRTに報告した。報告を受けたCSIRT所属のEさんは,調査を行い,Dさんの証言やBサービスの利用履歴などからDさんのBサービスのアカウントが第三者に不正利用されている可能性が高いと判断した。Eさんは,情報システム部のCさんに,Dさんのアカウントの無効化措置を依頼した。その後,契約中のセキュリティベンダX社に所属する情報処理安全確保支援士(登録セキスペ)のP氏の支援を受け,9月16日に図8に示す初期調査結果をまとめた。
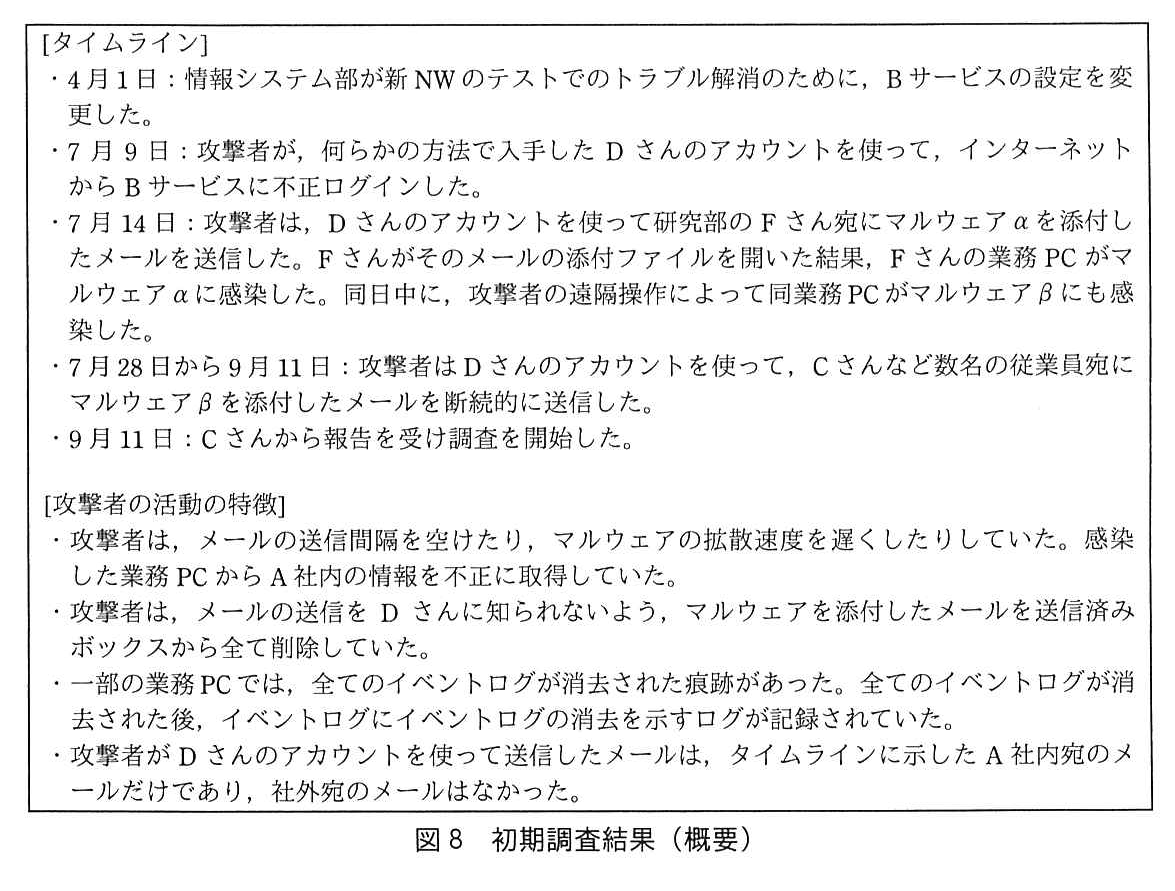
図の説明テキスト
図8 初期調査結果(概要)
[タイムライン]
・4月1日:情報システム部が新NWのテストでのトラブル解消のために,Bサービスの設定を変更した。
・7月9日:攻撃者が,何らかの方法で入手したDさんのアカウントを使って,インターネットからBサービスに不正ログインした。
・7月14日:攻撃者は,Dさんのアカウントを使って研究部のFさん宛にマルウェアαを添付したメールを送信した。Fさんがそのメールの添付ファイルを開いた結果,Fさんの業務PCがマルウェアαに感染した。同日中に,攻撃者の遠隔操作によって同業務PCがマルウェアβにも感染した。
・7月28日から9月11日:攻撃者はDさんのアカウントを使って,Cさんなど数名の従業員宛にマルウェアβを添付したメールを断続的に送信した。
・9月11日:Cさんから報告を受け調査を開始した。
[攻撃者の活動の特徴]
・攻撃者は,メールの送信間隔を空けたり,マルウェアの拡散速度を遅くしたりしていた。感染した業務PCからA社内の情報を不正に取得していた。
・攻撃者は,メールの送信をDさんに知られないよう,マルウェアを添付したメールを送信済みボックスから全て削除していた。
・一部の業務PCでは,全てのイベントログが消去された痕跡があった。全てのイベントログが消去された後,イベントログにイベントログの消去を示すログが記録されていた。
・攻撃者がDさんのアカウントを使って送信したメールは,タイムラインに示したA社内宛のメールだけであり,社外宛のメールはなかった。
同日,X社からマルウェアの解析結果が報告された。マルウェアα及びマルウェアβのどちらにもA社を標的にしたと思われる識別文字列,A社固有のファイルパス,並びにC&CサーバのIPアドレス及びFQDNのリストが埋め込まれていた。また,どちらもA社が導入しているマルウェア対策ソフトでは検出されなかった。報告されたマルウェアの特徴を表2に示す。
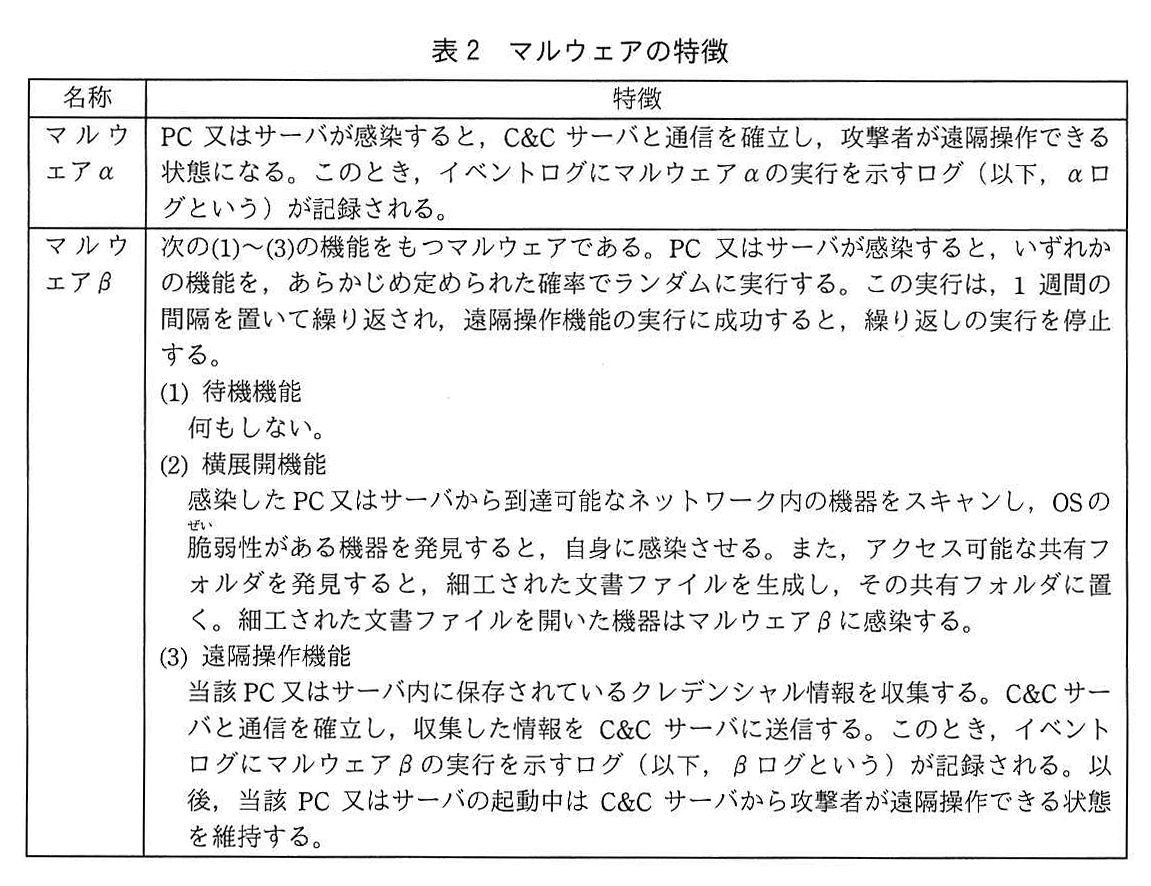
図の説明テキスト
表2 マルウェアの特徴
| 名称 | 特徴 |
|---|---|
| マルウェアα | PC 又はサーバが感染すると,C&C サーバと通信を確立し,攻撃者が遠隔操作できる状態になる。このとき,イベントログにマルウェアαの実行を示すログ(以下,αログという)が記録される。 |
| マルウェアβ | 次の(1)〜(3)の機能をもつマルウェアである。PC 又はサーバが感染すると,いずれかの機能を,あらかじめ定められた確率でランダムに実行する。この実行は,1 週間の間隔を置いて繰り返され,遠隔操作機能の実行に成功すると,繰り返しの実行を停止する。 (1) 待機機能 何もしない。 (2) 横展開機能 感染した PC 又はサーバから到達可能なネットワーク内の機器をスキャンし,OS の脆弱性がある機器を発見すると,自身に感染させる。また,アクセス可能な共有フォルダを発見すると,細工された文書ファイルを生成し,その共有フォルダに置く。細工された文書ファイルを開いた機器はマルウェアβに感染する。 (3) 遠隔操作機能 当該 PC 又はサーバ内に保存されているクレデンシャル情報を収集する。C&C サーバと通信を確立し,収集した情報を C&C サーバに送信する。このとき,イベントログにマルウェアβの実行を示すログ(以下,βログという)が記録される。以後,当該 PC 又はサーバの起動中は C&C サーバから攻撃者が遠隔操作できる状態を維持する。 |
A社は重大なインシデントが発生したと判断し,社内規程に従い緊急対策本部(以下,対策本部という)を設置した。
〔インシデントへの対策の検討〕
このインシデントでは,DさんがBサービスに脆弱なパスワードを設定していたことに加えて,新NWの導入に際してのBサービスの設定変更も攻撃が成功してしまった要因であることが分かった。
対策本部長(以下,本部長という)は,初期調査結果及びマルウェアの特徴をメンバと共有し,優先すべき対策を表3のように整理した。
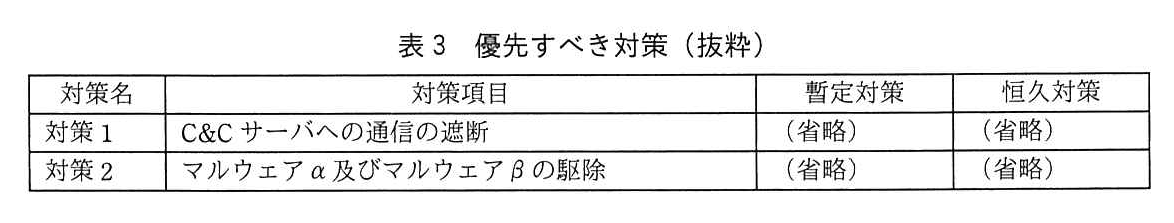
図の説明テキスト
表3 優先すべき対策(抜粋)
| 対策名 | 対策項目 | 暫定対策 | 恒久対策 |
|---|---|---|---|
| 対策1 | C&C サーバへの通信の遮断 | (省略) | (省略) |
| 対策2 | マルウェアα及びマルウェアβの駆除 | (省略) | (省略) |
次は,対策本部会議での,本部長,対策本部メンバのGさん及びP氏の質疑である。
本部長:対策1については,どのように行うのか。
Gさん:マルウェアαとマルウェアβにはC&CサーバのIPアドレスとFQDNのリストが埋め込まれていました。そのIPアドレス,及びそのFQDNのDNSの正引き結果のIPアドレスの二つを併せたIPアドレスのリスト(以下,IPリストという)を手作業で作成しておき,IPリストに登録されたIPアドレスへの通信をUTMで拒否します。
P氏 :その対策だけでは,③攻撃者が行う設定変更によって,すぐにマルウェアαやマルウェアβの通信を遮断できなくなることが考えられます。④そこで,UTMでの通信拒否に加えて,追加の暫定対策として,UTMのDNSシンクホール機能の有効化を推奨します。
本部長:では,両方の対策を実施しよう。次に,対策2については,どのように行うのか。
Gさん:まず感染を確認するために,イベントログにαログ又はβログが存在するかどうかをチェックする確認ツールを作成してA社内に配布し,従業員に実行してもらいます。
P氏 :イベントログにfが存在するかどうかもチェックする必要があると思います。さらに,確認ツールは暫定対策として有効ですが,全ての感染を確認できるわけではありません。⑤確認ツールを実行し,問題がないと判定されたPCやサーバであっても,その後,別のPCやサーバに感染を拡大させることが考えられます。
本部長は,確認ツールとは別に,より高い精度でマルウェアα及びマルウェアβを検出し,駆除できるツール(以下,駆除ツールという)の開発をX社に委託することにした。P氏は,開発する駆除ツールは,ディジタルフォレンジックスの経験を有する技術者だけが扱うことができるツールになることを説明した。
P氏は,対策本部会議の恒久対策に関する質疑の際に,将来的には連携サーバをDCのDMZに移設し,連携FWを廃止する検討をした方がよいとの意見を述べた。その理由として,⑥インターネットから連携サーバが攻撃を受けたときに,より迅速な対応が可能であることを挙げた。
その後の対策本部会議の質疑の中で,連携サーバ自体が感染していなくても連携サーバ経由で,会員にもマルウェアβの感染を拡大させている可能性が指摘された。本部長は,Eさんに,早急に連携サーバ経由の感染状況を確認し,感染拡大を防止するよう指示した。
〔連携サーバ経由の感染状況の確認と感染拡大防止〕
Eさんは,まず,連携サーバをネットワークから切り離し,ディスクイメージを保全した。また,化学コンの運営責任者を通して,化学コンの全会員に連携端末を一時的にネットワークから切り離してもらうように連絡し,全ての会員で対応が完了したことを即日確認した。9月17日,Eさんは連携サーバの担当者にヒアリングを実施した。ヒアリングの際に,連携サーバに存在するログファイルを担当者に確認してもらったところ,最も古いものは7月19日に生成されたものであることが分かった。Eさんは,マルウェアβの感染を拡大させている可能性があることから,会員でも何らかの対処が必要であり,会員によってはPCやサーバで,駆除ツールを実行しなければいけないと考えた。また,駆除ツールが扱える技術者を多数確保することは難しいので,全ての会員に対して一斉に対処をすることはできないと判断し,次の対処方針を定めた。
- 感染調査手順書を作成し,各会員の担当者に調査を依頼する。その調査結果から,会員をグループAとグループBに分ける。
- グループA:感染の疑いが強く,より早期に対処が必要な会員
- グループB:それ以外の会員
- グループAの会員には,P氏と駆除ツールが扱える技術者が連携端末設置場所に赴き,駆除ツールを用いて連携端末上のマルウェアβを駆除する。さらに,マルウェア感染に伴う会員側の被害を確認し,その対処をA社が支援する。
- グループAの全会員での駆除が完了した後に,グループBの会員に対して同様の手順で駆除を含めた対応を行う。
〔感染調査手順書のレビュー〕
Eさんは感染調査手順書案を作成し,P氏にレビューを依頼した。表4は感染調査手順書案に記載した感染調査項目,図9はP氏からのレビュー回答である。
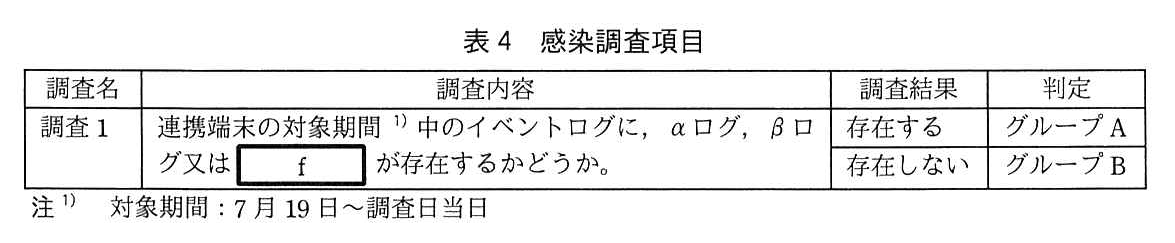
図の説明テキスト
表4 感染調査項目
| 調査名 | 調査内容 | 調査結果 | 判定 |
|---|---|---|---|
| 調査1 | 連携端末の対象期間 1) 中のイベントログに,αログ,βログ又は f が存在するかどうか。 | 存在する | グループA |
| 存在しない | グループB |
注 1) 対象期間: 7月19日〜調査日当日
図の説明テキスト
図9 P氏からのレビュー回答
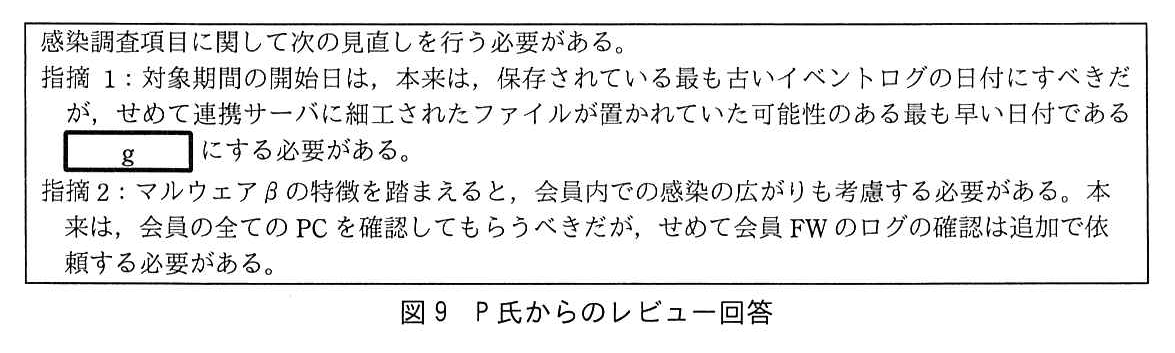
感染調査項目に関して次の見直しを行う必要がある。
指摘1: 対象期間の開始日は,本来は,保存されている最も古いイベントログの日付にすべきだが,せめて連携サーバに細工されたファイルが置かれていた可能性のある最も早い日付である g にする必要がある。
指摘2: マルウェアβの特徴を踏まえると,会員内での感染の広がりも考慮する必要がある。本来は,会員の全てのPCを確認してもらうべきだが,せめて会員FWのログの確認は追加で依頼する必要がある。
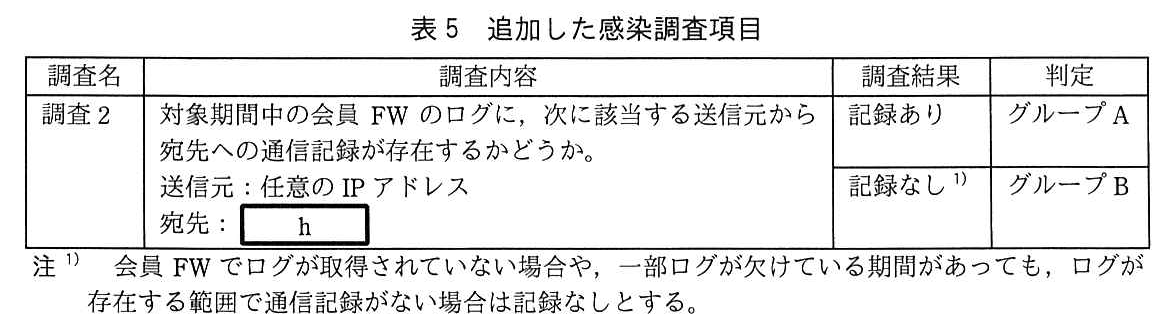
EさんはP氏の指摘2に対する改善案として,表5に示す感染調査項目を追加し,調査2の調査結果が“記録あり”である場合もグループAと判定することにした。
図の説明テキスト
表5 追加した感染調査項目
| 調査名 | 調査内容 | 調査結果 | 判定 |
|---|---|---|---|
| 調査2 | 対象期間中の会員FWのログに,次に該当する送信元から宛先への通信記録が存在するかどうか。 送信元: 任意のIPアドレス 宛先: h |
記録あり | グループA |
| 記録なし 1) | グループB |
注 1) 会員FWでログが取得されていない場合や,一部ログが欠けている期間があっても,ログが存在する範囲で通信記録がない場合は記録なしとする。
Eさんは,再びP氏のレビューを受けた。次は,再レビュー時のP氏とEさんの会話である。
P氏 :今回の感染調査の目的は,感染の疑いが強い会員を見つけることなので,調査2の内容は良いと思います。提案なのですが,仮に今回の感染調査の結果,大多数の会員がグループAと判定された場合,グループ分けの意義が薄れてしまいます。グループAと判定された会員の中から,更に対処を優先する会員を絞ってはどうでしょうか。
Eさん:対処を優先する会員をどのように絞ればよいのでしょうか。
P氏 :⑦連携端末からほかのPCやサーバへの感染拡大が明らかな会員に絞るのであれば,調査2に使う通信記録から絞ることができると思います。グループAと判定された会員企業であっても,この通信記録がなかった会員は,⑧既に行っている対応から考えて,感染を拡大させるリスクは相対的に低いと考えることができます。
EさんはP氏の指摘や助言に従い感染調査手順書を修正し,会員に送付した。七つの会員がグループAと判定されたものの,どの会員にも深刻な被害は確認されなかった。A社はその後もインシデント対応を進め,社内の詳しい調査を経て,攻撃者の活動は初期調査結果どおりだったことも確認した。対策1と対策2の暫定対策と恒久対策を完了したA社は,対策本部を解散し,再発防止に向けた新たな取組の検討に着手した。
設問と解答・解説
設問1
〔テレワークの検討〕について,(1),(2)に答えよ。
図5中の a に入れる適切な役割を解答群の中から選び,記号で答えよ。
模範解答
選択肢ア: 経営者
解説
図5の[詳細]1.に「aは、テレワークの推進に必要な人材・資源を確保するために、必要な予算を割り当てる」とあります。役割の定義で「必要なリソースを確保する」とされているのは経営者なので、aは「ア 経営者」です。
図5中の c に入れる適切な役割を解答群の中から選び,記号で答えよ。
模範解答
選択肢イ: システム管理者
解説
図5の[詳細]3.のcは「社内システムに、強度の低いパスワードが用いられないように制限を掛ける」役割です。社内システムの設定で制限を掛けるのはシステムを管理する側なので、cは「イ システム管理者」です。
図5中の d に入れる適切な役割を解答群の中から選び,記号で答えよ。
模範解答
選択肢ウ: テレワーク勤務者
解説
図5の[詳細]4.のdは「パスワードの使い回しを避け、12桁以上の長さで他人に推測されにくいものを設定する」役割です。自分のパスワードを設定し、定められたルールを守るのは利用者なので、dは「ウ テレワーク勤務者」です。
図5中のeに入れる適切な字句を英字8字で答えよ。
模範解答
CRYPTREC
採点基準
- 4点: 「CRYPTREC」と解答している(大文字小文字、全角半角の違いは問わない)。
- 2点: 1文字程度のスペルミスがある。
- 0点: その他の解答、または無解答である。
解説
【図表:図5 テレワークセキュリティ規程(抜粋)】の[詳細]の5.に、「電子政府における調達の際にも参照される e 暗号リストを参照し」と記載されています。
日本において、電子政府推奨暗号の安全性を評価・監視し、危殆化していない暗号アルゴリズムのリストとして公開されているものは CRYPTREC 暗号リストです。
高得点のポイント
- 電子政府推奨暗号リストの名称である「CRYPTREC」を正確に記述できていること。
設問2
〔ネットワーク構成の見直しの検討〕について,(1),(2)に答えよ。
図6中の下線①のネットワーク構成を示す用語を,解答群の中から選び,記号で答えよ。
模範解答
選択肢エ: ローカルブレイクアウト
解説
【図表:図6 新NWの内容】の下線①「Bサービスへのアクセスだけ、拠点 VPN サーバから、DC を経由せずに支社に敷設したインターネット接続回線を経由させる」ネットワーク構成について問われています。
このように、特定のクラウドサービス(Bサービスなど)への通信だけをデータセンタ(DC)などを経由させず、各拠点から直接インターネットへアクセスさせるネットワーク構成手法を ローカルブレイクアウト と呼びます。これにより、DCやUTMの処理負荷や通信帯域のひっ迫を軽減できます。
各選択肢の解説
- ア OpenFlow: ネットワーク機器の制御をソフトウェアで行うSDNを実現するための通信プロトコルであり、特定のトラフィックを拠点から直接インターネットへ逃がす構成手法そのものを指す用語ではありません。
- イ Software-Defined Networking: ネットワーク構成をソフトウェアによって動的に制御する概念であり、特定の通信を直接インターネットへアクセスさせる具体的な構成手法の名称ではありません。
- ウ ゼロトラストネットワーク: 全ての通信を信頼せず、アクセスごとに認証・認可を行うセキュリティモデルであり、特定のトラフィックの経路を示す用語ではありません。
- エ ローカルブレイクアウト: 特定の通信を拠点から直接インターネットへ接続させる構成手法です。
本文中の下線②について,トラブルを引き起こした原因を,35字以内で具体的に述べよ。
模範解答
Bサービスのアクセス制限機能によって通信が拒否されたから
採点基準
- 3点: Bサービスのアクセス制限機能によって通信が拒否された点に明確に言及している。
- 1点: アクセス制限やIPアドレスの不一致には言及しているが、内容に一部不足がある。
- 0点: アクセス制限機能に関する言及がない、または無解答。
- 3点: Bサービスのアクセス制限機能によって支社回線経由の通信が拒否された、という原因が示されている。
- 1点: 経路の変化に触れているだけで拒否の主体が不明確であるなど、論理展開に飛躍がある。
- 0点: 因果関係が不明確である、または無解答である。
解説
新NWのテストにおいて、支社からインターネットへはアクセスできるのにBサービスには接続できないトラブルが発生しました。この原因は、【図表:表1 構成要素の説明(概要)】のBサービスの説明から読み取れます。
- Bサービスのアクセス制限: Bサービスは、「アクセス制限機能によって、アクセス元IPアドレスが UTMのグローバルIPアドレス の場合だけアクセスが許可される」という仕様です。
- 新NWでの経路変更: 【図表:図6 新NWの内容】によると、新NWでは「Bサービスへのアクセスだけ、拠点VPNサーバから、DCを経由せずに支社に敷設したインターネット接続回線を経由させる」構成となっています。
- トラブルの原因: 新NWでBサービスにアクセスすると、通信がDCのUTMを経由しないため、Bサービス側から見たアクセス元IPアドレスが「UTMのグローバルIPアドレス」ではなく「支社のインターネット接続回線のグローバルIPアドレス」になります。その結果、Bサービスのアクセス制限機能によって通信が拒否されました。
高得点のポイント
- Bサービスに設定されている「アクセス元IPアドレスによるアクセス制限機能」が原因であることに言及できていること。
- 経由する回線が変わったことでIPアドレスが一致しなくなり、結果として「通信が拒否された」という論理構造が明確に記述されていること。
設問3
〔インシデントへの対策の検討〕について,(1)〜(5)に答えよ。
本文中の下線③について,どのような設定変更か。40字以内で具体的に述べよ。
模範解答
マルウェア内にFQDNで指定したC&CサーバのIPアドレスの変更
採点基準
- 4点: FQDNで指定されたC&CサーバのIPアドレスの変更について明確に言及している。
- 2点: IPアドレスの変更には言及しているが、FQDNとの関連付けなど一部要素が不足している。
- 0点: IPアドレスの変更に関する言及がない、または無解答。
- 4点: マルウェアにFQDNが指定されていることを根拠に、IPアドレス変更の意味を十分に考察できている。
- 2点: 考察の根拠の提示がやや弱いものの、全体としての意図は読み取れる。
- 0点: 説得力のある考察がない、または無解答。
解説
【図表:表2 マルウェアの特徴】と、対策本部のGさんの発言から、攻撃者の手法を分析します。
- マルウェアの通信先: マルウェアα及びマルウェアβには、「C&CサーバのIPアドレス及び FQDN のリスト」が埋め込まれています。
- Gさんの提案: Gさんは、C&CサーバのIPアドレスと、FQDNのDNS正引き結果のIPアドレスを併せた「IPリスト」を作成し、UTMで拒否する対策を提案しました。
- P氏の懸念: これに対しP氏は、「攻撃者が行う設定変更によって,すぐにマルウェアαやマルウェアβの通信を遮断できなくなる」と指摘しています。
- 攻撃者の設定変更: マルウェアはFQDNを使ってC&Cサーバにアクセスできるため、攻撃者は自身が管理する権威DNSサーバの設定を変更し、FQDNに対応するIPアドレスをIPリストに登録されていない別のIPアドレスに変更 することが可能です。これにより、UTMのIPアドレスベースの拒否リストをすり抜けて通信が成立してしまいます。
高得点のポイント
本文中の下線④について,DNSシンクホール機能を有効化した場合でも,UTMでの通信拒否が必要な理由を,マルウェアの解析結果を踏まえて40字以内で具体的に述べよ。
模範解答
C&Cサーバとの通信時にDNSへの問合せを実行しない場合があるから
採点基準
- 4点: DNSへの問い合わせ(名前解決)が実行されない場合がある点に明確に言及している。
- 2点: DNSへの問い合わせの有無には言及しているが、内容にやや不備がある。
- 0点: DNSの仕組みに関する言及がない、または無解答。
- 4点: DNSへの問合せをせずにC&Cサーバと通信する場合があり、DNSシンクホールでは止められない、という理由が示されている。
- 2点: DNSに関する理由だが、問合せをしない場合がある点が曖昧である。
- 0点: 理由になっていない、または無解答である。
解説
【図表:表1 構成要素の説明(概要)】によると、UTMのDNSシンクホール機能は「DNSクエリをチェック し、危険リストに登録されているFQDNの場合は、正規の名前解決を行わずにA社があらかじめ用意したIPアドレスを応答する」機能です。
しかし、【図表:表2 マルウェアの特徴】から、マルウェアα及びマルウェアβには「C&CサーバのIPアドレス及びFQDNのリスト」が埋め込まれています。
マルウェアがリスト内のFQDNではなく、直接「IPアドレス」を使用して C&Cサーバと通信を試みた場合、端末からDNSサーバに対する名前解決(DNSクエリ)は発生しません。
DNSクエリが発生しなければ、DNSシンクホール機能は動作しないため、攻撃者との通信を防ぐことができません。そのため、IPアドレスを用いた通信を遮断するために、UTMのFW機能を用いた通信拒否(IPリストに基づくフィルタリング)を併用する必要があります。
高得点のポイント
本文及び表4中のfに入れる適切な字句を,20字以内で答えよ。
模範解答
イベントログの消去を示すログ
採点基準
- 8点: 「イベントログの消去を示すログ」と正確に抜き出して解答している。
- 4点: 該当箇所を抜き出しているが、不要な文字が含まれるなど軽微な誤りがある。
- 0点: 該当箇所を抜き出せていない、または無解答である。
解説
【図表:表4 感染調査項目】の調査1では、連携端末のイベントログに「αログ、βログ又は f」が存在するかどうかを確認しています。
【図表:図8 初期調査結果(概要)】の「攻撃者の活動の特徴」には、「一部の業務PCでは、全てのイベントログが消去された痕跡があった。全てのイベントログが消去された後、イベントログに イベントログの消去を示すログ が記録されていた。」と記載されています。
イベントログが消去されてしまうと、マルウェア感染を示す「αログ」や「βログ」も失われてしまいますが、消去行為自体を示す「イベントログの消去を示すログ」は残ります。したがって、これもマルウェア感染を疑うための重要な確認項目となります。
高得点のポイント
- 本文中の記述に基づき、「イベントログの消去を示すログ」という文言を正確に抜き出して解答できていること。
本文中の下線⑤について,問題がないと判定されるのは,PCやサーバがマルウェアβに感染後,マルウェアβがどのような挙動をしていた場合か。25字以内で具体的に述べよ。
模範解答
横展開機能と待機機能だけを実行していた場合
採点基準
- 4点: 遠隔操作機能を実行せず、横展開機能や待機機能だけを実行していた挙動が示されている(「遠隔操作機能を実行していなかった場合」「遠隔操作機能を実行せず横展開機能を実行した場合」なども満点とする)。
- 2点: 横展開機能には触れているが、遠隔操作機能を実行していないことが読み取れない。
- 0点: 遠隔操作機能を実行した場合など、該当しない機能への言及、または無解答である。
- 4点: 遠隔操作機能を実行していない(したがってβログが記録されない)挙動について論理的に記述されている。
- 2点: 論理構造にやや不明確な点があるが、おおむね問題がないと判定されるメカニズムを説明できている。
- 0点: 論理性が乏しい、または無解答である。
解説
確認ツールは、イベントログに「αログ、βログ又はイベントログの消去を示すログ」が存在するかどうかをチェックするものです。
【図表:表2 マルウェアの特徴】によると、マルウェアβは「待機機能」「横展開機能」「遠隔操作機能」のいずれかをランダムに実行します。
このうち、イベントログに「βログ」が記録されるのは、(3) 遠隔操作機能 が実行されたときのみです。
マルウェアβに感染していても、ランダムな実行によってまだ「遠隔操作機能」が選ばれておらず、(1) 待機機能 や (2) 横展開機能 のみが実行されていた場合、イベントログにはβログが記録されません。そのため、確認ツールでは「問題がない(ログが存在しない)」と判定されてしまいます。
しかし、「横展開機能」が実行されていれば、そのPCが起点となって別の機器にマルウェアβの感染を拡大させてしまいます。
高得点のポイント
- マルウェアβの機能のうち、βログが記録されない「横展開機能」や「待機機能」が実行されていたケースについて言及できていること。
- 遠隔操作機能が未実行のため確認ツールをすり抜けるが、横展開機能によって感染拡大を引き起こすというメカニズムを論理的に説明できていること。
本文中の下線⑥について,可能である理由を45字以内で具体的に述べよ。
模範解答
UTMのIDS機能によって攻撃が検知でき,システム管理者に連絡がされるから
採点基準
- 4点: UTMのIDS機能によって不審な通信の検知が行われる点に明確に言及している。
- 2点: UTMやIDSには言及しているが、その機能に関する説明にやや不足がある。
- 0点: UTMのIDS機能に関する言及がない、または無解答。
- 4点: 攻撃検知後、システム管理者に連絡・通知されるという運用フローが論理的に記述されている。
- 2点: 論理展開にやや飛躍があるが、迅速な対応が可能になる理由はおおむね示されている。
- 0点: システム管理者への連絡に関する論理構造が不明確である、または無解答。
解説
連携サーバは現在、「研究部が管理する連携FWを経由してインターネットに接続されている」状態です(【図表:図3 情報連携システムの構成】)。
これを将来的に「連携サーバをDCのDMZに移設し、連携FWを廃止する」ことで、通信経路が変わります。
移設後の構成では、インターネットからの通信はDCの接続境界に設置された UTM を通過するようになります。【図表:表1 構成要素の説明(概要)】のUTMの説明には、「IDS機能:全てのインバウンド通信をチェックし、不審な通信を検知した場合は、システム管理者に通知する」とあります。
したがって、連携サーバをDCのDMZに移設すれば、インターネットからの攻撃をUTMのIDS機能によって即座に検知し、システム管理者に自動的に連絡が行く体制となるため、現状よりも迅速な対応が可能になります。
高得点のポイント
- DCの境界に設置されたUTMの「IDS機能」によって、不審な通信(攻撃)を検知できることに言及できていること。
- IDS機能が攻撃を検知した結果「システム管理者に通知する」ため迅速な対応に繋がるという流れを説明できていること。
設問3(4)は,正答率が高かった。本文中に示された確認ツールの仕様及びマルウェアの特徴を正しく理解し,遠隔操作機能が実行されていない挙動を適切に解答できていた。
設問4
〔感染調査手順書のレビュー〕について,(1)〜(4)に答えよ。
図9中のgに入れる適切な日付を答えよ。
模範解答
7月14日
採点基準
- 9点: 「7月14日」と解答している(「7/14」「7月14」などの表記違いも満点とする)。
- 4点: 「7月14日」を含んでいるが、余計な日付や範囲を併記している。
- 0点: その他の日付(7月19日や7月9日など)を解答している、または無解答である。
解説
P氏の【図表:図9 P氏からのレビュー回答】の指摘1において、「連携サーバに細工されたファイルが置かれていた可能性のある最も早い日付である g にする必要がある」と述べられています。
【図表:表2 マルウェアの特徴】によると、共有フォルダに細工された文書ファイルを置くのは マルウェアβ の横展開機能です。
【図表:図8 初期調査結果(概要)】の「タイムライン」を確認すると、攻撃者がDさんのアカウントを不正利用してマルウェアαを送信し、Fさんの業務PCが感染したのが 7月14日 です。そして「同日中に、攻撃者の遠隔操作によって同業務PCがマルウェアβにも感染した」と記録されています。
したがって、マルウェアβによる活動(細工されたファイルの配置)が開始された可能性がある最も早い日付は、最初の感染日である「7月14日」となります。
高得点のポイント
- タイムラインからマルウェアβへの感染が始まった日付を正しく読み取り、「7月14日」と正確に解答できていること。
表5中のhに入れる適切な字句を25字以内で答えよ。
模範解答
IPリストに登録されたIPアドレス
採点基準
- 9点: 「IPリストに登録されたIPアドレス」と正確に解答している。
- 4点: 「IPリスト」「IPアドレス」など重要なキーワードは含まれるが、完全な指定になっていない。
- 0点: 解答が不正確である、または無解答である。
解説
【図表:表5 追加した感染調査項目】の調査2は、マルウェアβによる「会員内での感染の広がり」を確認するためのものです。
【図表:表2 マルウェアの特徴】によると、マルウェアβの「遠隔操作機能」が実行されると、「C&Cサーバと通信を確立し、収集した情報をC&Cサーバに送信する」とあります。つまり、会員側の機器がマルウェアβに感染した場合、外部のC&Cサーバへ向けて通信が発生します。
対策本部会議において、Gさんは「マルウェアαとマルウェアβにはC&CサーバのIPアドレスとFQDNのリストが埋め込まれていました。そのIPアドレス、及びそのFQDNのDNSの正引き結果のIPアドレスの二つを併せたIPアドレスのリスト(以下、IPリスト という)を手作業で作成しておき」と述べています。
したがって、感染した機器から発生する不正な通信の宛先は「C&CサーバのIPアドレス」であり、具体的には作成された「IPリストに登録されたIPアドレス」となります。
高得点のポイント
- マルウェアの遠隔操作機能による通信先がC&Cサーバであることを理解し、問題文中の用語である「IPリストに登録されたIPアドレス」を解答に含めることができていること。
本文中の下線⑦について,どのような通信記録があった会員が該当するか。通信記録の内容を30字以内で具体的に述べよ。
模範解答
連携端末以外のIPアドレスを送信元とする通信記録
採点基準
- 5点: 送信元が連携端末以外のIPアドレスであることに明確に言及している。
- 2点: 送信元に関する言及はあるが、条件の指定にやや不足がある。
- 0点: 送信元IPアドレスに関する言及がない、または無解答。
- 4点: 送信元が連携端末以外のIPアドレスであるという絞り込み条件が明示されている。
- 2点: 送信元の条件が曖昧である。
- 0点: 調査2と同じ条件(IPリスト宛の通信)を繰り返すだけで絞り込みになっていない、または無解答である。
解説
【図表:表5 追加した感染調査項目】の「調査2」は、「送信元:任意のIPアドレス、宛先:IPリストに登録されたIPアドレス」という条件で会員FWの通信記録を確認するものです。
マルウェアβは「横展開機能」によって、感染した機器からネットワーク内の別の機器へ感染を拡大させます。
もし、会員内で「連携端末」だけが感染している状態であれば、C&Cサーバ(IPリストのIPアドレス)への不正な通信の送信元は「連携端末のIPアドレス」のみになります。
しかし、連携端末から「ほかのPCやサーバ」へ感染が拡大していれば、それらの機器もC&Cサーバと通信を確立しようとするため、「連携端末以外のIPアドレス」を送信元とする通信記録 が会員FWのログに残ります。
したがって、このような通信記録が存在する会員は、すでに連携端末以外への感染拡大が起きていることが明らかと言えます。
高得点のポイント
- 会員FWのログにおいて、不正な通信の「送信元」IPアドレスに着目できていること。
- 送信元が「連携端末以外のIPアドレス」である通信記録があることが、他のPCやサーバへの感染拡大の証拠となるという論理を説明できていること。
本文中の下線⑧について,どのような対応か。30字以内で述べよ。
模範解答
連携端末を一時的にネットワークから切り離した対応
採点基準
- 5点: 連携端末をネットワークから切り離した(隔離した)事実に明確に言及している。
- 2点: 対応への言及はあるが、切り離しや隔離といった具体的な行動についての記述が不足している。
- 0点: 該当する対応に関する言及がない、または無解答。
- 4点: 既に行っている対応として、連携端末をネットワークから切り離したことが明確に記述されている。
- 2点: 対応は分かるが、対象である連携端末や行為が曖昧である。
- 0点: 該当しない対応を解答している、または無解答である。
解説
P氏の「既に行っている対応から考えて、感染を拡大させるリスクは相対的に低い」という発言は、Eさんが既に全会員に対して実施した初動対応を指しています。
本文の〔連携サーバ経由の感染状況の確認と感染拡大防止〕において、Eさんは「化学コンの運営責任者を通して、化学コンの全会員に 連携端末を一時的にネットワークから切り離してもらうように連絡し、全ての会員で対応が完了したことを即日確認した」と記載されています。
この対応により、連携端末は会員の内部ネットワーク(他のPCやサーバ)から物理的または論理的に分断されました。そのため、仮に連携端末がマルウェアβに感染していたとしても、ネットワーク経由で行われる「横展開機能」による感染拡大のリスクは低減されていると判断できます。
高得点のポイント
- Eさんの指示によって全会員が実施した「連携端末をネットワークから切り離した」という事実を指摘できていること。
- その対応が一時的な隔離措置であり、感染拡大のリスクを抑え込むための具体的な行動であったことを論理的に記述できていること。
設問4(3)は,正答率が低かった。対処の優先度を上げるべき会員は,連携端末以外の機器へ感染が広がっている会員であるが,それを絞り込むための条件を明示できていない解答が散見された。マルウェア感染においては,最終的には被害対象について漏れなく対処すべきであるが,被害拡大を防ぐためにも優先度をつけて対処することが重要であることを理解してほしい。