令和5年度 春期 ネットワークスペシャリスト試験 午前II 問9
テクノロジセキュリティ技術ネットワークセキュアプロトコル・無線LAN・接続認証WAN・VPN・ネットワーク仮想化
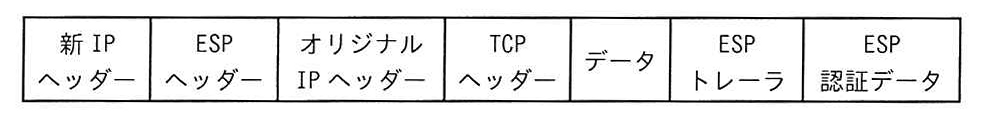
図は IPv4 における IPsec のデータ形式を示している。ESP トンネルモードの電文中で, 暗号化されているのはどの部分か。
図の説明テキスト
IPv4におけるIPsecのデータ形式(ESPトンネルモード)を示すパケットフォーマット図。各フィールドが左から順に「新IPヘッダー」、「ESPヘッダー」、「オリジナルIPヘッダー」、「TCPヘッダー」、「データ」、「ESPトレーラ」、「ESP認証データ」として四角い枠で繋がって並んでいる。
解答・解説
正解: ウ. オリジナル IPヘッダーから ESPトレーラまで
IPsecにおける ESP (Encapsulating Security Payload) は、パケットの暗号化および認証を行うプロトコルです。
ESP トンネルモードの特徴
トンネルモードでは、元のIPパケット(オリジナルIPヘッダーとペイロード)全体を暗号化し、その前にESPヘッダー、さらに前方に配送用の新IPヘッダーを付加します。
ESPトンネルモードのデータ形式と処理範囲は以下のようになります。
- 暗号化される範囲
「オリジナルIPヘッダー」から「ESPトレーラ」までが暗号化の対象となります。これにより、元の通信の送信元・宛先IPアドレスなどの情報も保護されます。 - 認証される範囲
「ESPヘッダー」から「ESPトレーラ」までが認証の対象となり、データの完全性が保証されます。
各選択肢の解説
- ア (ESPヘッダーから ESPトレーラまで)
誤りです。これは暗号化ではなく、認証の対象となる範囲です。 - イ (TCPヘッダーから ESP認証データまで)
誤りです。オリジナルIPヘッダーも暗号化対象であり、またESP認証データは暗号化されません。 - ウ (オリジナル IPヘッダーから ESPトレーラまで)
正解です。 トンネルモードにおいて暗号化される正しい範囲です。 - エ (新 IPヘッダーから ESP認証データまで)
誤りです。ルーティングに使用される新IPヘッダーやESPヘッダー、ESP認証データは暗号化されません。